Österreichs NISG 2026 tritt am 1. Oktober in Kraft – die Fristen der Geschäftsführung kommen zuerst
Veröffentlicht 28. September 2026·5 Min. Lesezeit
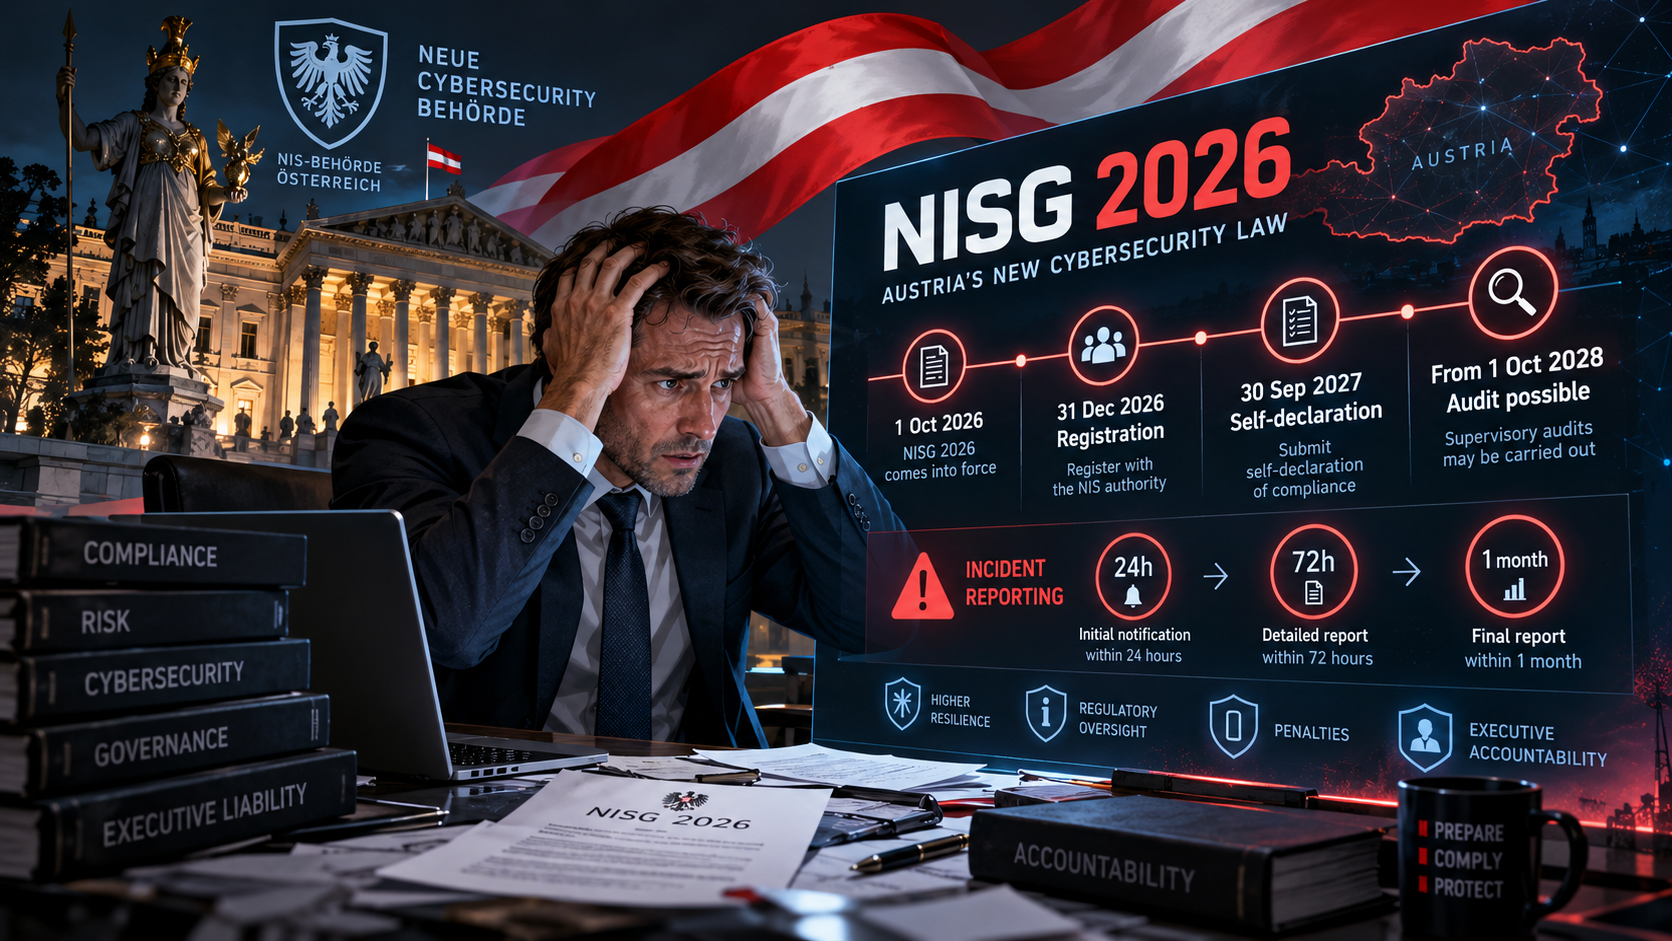
Am 1. Oktober 2026 tritt das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026) in Kraft, und das neue österreichische Bundesamt für Cybersicherheit (BCS) nimmt seine Arbeit auf. Die Wirtschaftskammer Österreich (WKO) geht in ihrer am 24. September aktualisierten Information von rund 4.000 Organisationen in 18 Sektoren aus – gegenüber rund 100 Organisationen unter dem NISG 2018, das damit abgelöst wird. Diese Größenordnung ist die Schlagzeile. Deutlich konkreter ist jedoch die Aufgabe: Das Gesetz wartet nicht erst auf Umsetzungsprojekte, bevor Meldepflichten und Aufsichtsbefugnisse wirksam werden.
Was ab dem 1. Oktober gilt – und was nicht
Ab 1. Oktober ist das NISG 2018 nicht mehr anzuwenden. Die Pflichten zu Risikomanagement-Maßnahmen und zur Meldung von Sicherheitsvorfällen gelten ab diesem Tag, und das BCS kann mit Aufsichts- und Durchsetzungsmaßnahmen beginnen. Für eine bereits in den Anwendungsbereich fallende Einrichtung gibt es daher keine Übergangsfrist bei der Behandlung von Sicherheitsvorfällen: Ein erheblicher Cybersicherheitsvorfall, der nach dem 1. Oktober bekannt wird, löst eine dreistufige Meldekette an das zuständige CSIRT aus – eine Frühwarnung innerhalb von 24 Stunden, eine ausführlichere Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats. Die erste Frist, die versäumt werden kann, ist deshalb kein Abgabedatum, sondern die 24-Stunden-Frist, die mit dem ersten erheblichen Vorfall zu laufen beginnt.
Die Registrierung ist der erste administrative Stichtag: Betroffene wesentliche und wichtige Einrichtungen müssen sich bis 31. Dezember 2026 registrieren. Der genaue Registrierungsweg wird noch per Verordnung festgelegt, die Frist selbst steht jedoch fest. Anschließend folgt am 30. September 2027 eine Selbstdeklaration zu den umgesetzten Risikomanagement-Maßnahmen. Auf der WKO-Seite finden sich an unterschiedlichen Stellen sowohl dieses Datum als auch der 1. Oktober 2027; das Rechtsbriefing von Schönherr nennt den 30. September. Unabhängig davon, welches Datum bestätigt wird, gehört die Arbeit in die erste Hälfte 2027 und nicht an das Jahresende.
Was tatsächlich warten kann: Eine unabhängige Prüfung der technischen Umsetzung kann frühestens ab 1. Oktober 2028 verlangt werden – und bei wichtigen Einrichtungen nur dann, wenn begründete Anhaltspunkte für einen Verstoß vorliegen. Das ist kein Grund, die Maßnahmen selbst aufzuschieben; sie werden vom ersten Tag an erwartet. Für nicht-digitale Sektoren sind die detaillierten technischen Maßnahmen noch nicht per nationaler Verordnung festgelegt. Die WKO empfiehlt, bis dahin den Anhang der Durchführungsverordnung (EU) 2024/2690 und die zugehörigen Leitlinien als Arbeitsgrundlage zu verwenden.
Die Frist der Geschäftsführung ist zuerst persönlich, dann technisch
§ 31 NISG 2026 richtet sich unmittelbar an das Leitungsorgan. Geschäftsführerinnen und Geschäftsführer sowie Mitglieder des Leitungsorgans müssen die erforderlichen Risikomanagement-Maßnahmen genehmigen, ihre Umsetzung steuern und laufend beaufsichtigen. Eine Delegation an IT, Informationssicherheit oder Compliance ändert nichts an der Verantwortung. Derselbe Paragraf verlangt die Teilnahme an einer auf Führungskräfte zugeschnittenen Cybersicherheitsschulung; eine allgemeine IT-Unterweisung genügt nicht.
Genau dieser Teil wird in vielen Compliance-Kalendern unterschätzt. Die Geldbußen treffen die Einrichtung – bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes bei wesentlichen Einrichtungen, 7 Millionen Euro oder 1,4 % bei wichtigen Einrichtungen sowie bis zu 50.000 Euro bei einer versäumten Registrierung oder 100.000 Euro bei wiederholten organisatorischen Verstößen. Das persönliche Risiko liegt dagegen im Gesellschaftsrecht: Verletzt ein Mitglied des Leitungsorgans die Sorgfaltspflicht und entsteht der Einrichtung ein Schaden, kann diese Person im Innenverhältnis haftbar gemacht werden. Bei wesentlichen Einrichtungen kann das BCS einem Mitglied des Leitungsorgans überdies die Ausübung seiner Funktion untersagen und eine Eintragung im Firmenbuch verlangen. Die Schulungspflicht ist deshalb keine bürokratische Formalie; das Briefing von Schönherr bezeichnet sie als Haftungsschutz – und genau so sollte ein beaufsichtigendes Leitungsorgan sie auch behandeln.
Wo es für die meisten Leserinnen und Leser zuerst spürbar wird
Der unmittelbare Anwendungsbereich erfasst mittlere und große Organisationen in 18 Sektoren. Als mittel gilt, wer mindestens 50 Beschäftigte hat oder mehr als 10 Millionen Euro Umsatz bei einer Bilanzsumme von mehr als 10 Millionen Euro aufweist; als groß gilt, wer mindestens 250 Beschäftigte hat oder mehr als 50 Millionen Euro Umsatz bei einer Bilanzsumme von mehr als 43 Millionen Euro aufweist. Bestimmte Anbieter sind unabhängig von ihrer Größe erfasst – darunter Vertrauensdiensteanbieter, öffentliche elektronische Kommunikationsnetze und -dienste, Betreiber von TLD-Namenregistern und DNS-Diensteanbieter.
Die praktische Reichweite ist jedoch größer. Einrichtungen im Anwendungsbereich müssen ihre Lieferkette absichern und können vertragliche Risikomanagement-Pflichten an direkte Lieferanten weitergeben. Ein Unternehmen unterhalb der Schwellenwerte kann daher trotzdem einen anspruchsvollen Sicherheitsfragebogen erhalten – als Bedingung dafür, einen Kunden zu behalten. Das BCS hat außerdem das Recht, aus dem Internet erreichbare Systeme wesentlicher Einrichtungen aktiv zu scannen; das Blockieren dieser Scans wird ab 1. Oktober als Verstoß geahndet. Wer Infrastruktur betreibt, sollte diese technische Änderung bereits jetzt einplanen.
Für Organisationen, die nicht sicher sind, ob sie in den Anwendungsbereich fallen, ist der erste sinnvolle Schritt eine belastbare Klärung der Betroffenheit. Unser kostenloser NISG-2026-Check beantwortet den Regelfall mit rund fünfzehn Fragen in etwa fünf Minuten – anonym und ohne Registrierung; das Ergebnis erscheint sofort, zusammen mit den Paragrafen, auf denen es beruht. Lautet die Antwort „Ja“, zeigt unsere NISG-2026-Framework-Seite den vollständigen Zeitplan: die vier Termine vom 1. Oktober 2026 bis zur möglichen Prüfung ab 2028, die fünf dahinterstehenden Pflichten und die Frage, welche Detailregeln bereits verbindlich sind und welche noch auf eine nationale Verordnung warten. Die Registrierungsseite behandelt die Frist zum 31. Dezember gesondert, denn sie ist der erste Termin, an dem die meisten betroffenen Einrichtungen handeln müssen.
Was Sie in dieser Woche tun sollten
Klären Sie den Anwendungsbereich, bevor das Registrierungsfenster schließt. Wenn Sie in den Anwendungsbereich fallen, ordnen Sie den 31. Dezember einer namentlich benannten verantwortlichen Person zu – nicht einer Abteilung. Buchen Sie jetzt die auf die Geschäftsführung zugeschnittene Schulung; sie ist eine gesetzliche Pflicht und der Nachweis, der sich am leichtesten dokumentieren lässt. Gehen Sie die Meldekette für Sicherheitsvorfälle mit der Person durch, die nachts um 2 Uhr angerufen würde, denn die 24-Stunden-Frühwarnung läuft bereits. Wenn Sie Einrichtungen im Anwendungsbereich beliefern, rechnen Sie damit, dass vertragliche Sicherheitsklauseln auf Sie zukommen; erstellen Sie eine kurze, ehrliche Darstellung Ihrer Sicherheitsmaßnahmen, statt jeden Fragebogen von Grund auf neu zu beantworten.
Gibt es intern keine Sicherheitsleitung, die die Gap-Analyse durchführt, die Selbstdeklaration vorbereitet und dem Leitungsorgan den von § 31 erwarteten Überwachungsnachweis liefert, so ist der Einsatz von Virtual CISO Services die praktische Brücke zwischen einer Compliance-Frist und einem funktionierenden Sicherheitsprogramm.
Die Regelungen sind hier zur Orientierung zusammengefasst. Was für eine bestimmte Organisation gilt, hängt von ihrer Struktur, ihrem Sektor und den Schwellenwerten ab.
- nis2
- nisg-2026
- austria
- cybersecurity-compliance
- management-liability
- bcs