Österreichs NISG 2026 ist in Kraft: Registrierung trifft zuerst, Lieferkette am härtesten
Veröffentlicht 29. Oktober 2026·5 Min. Lesezeit
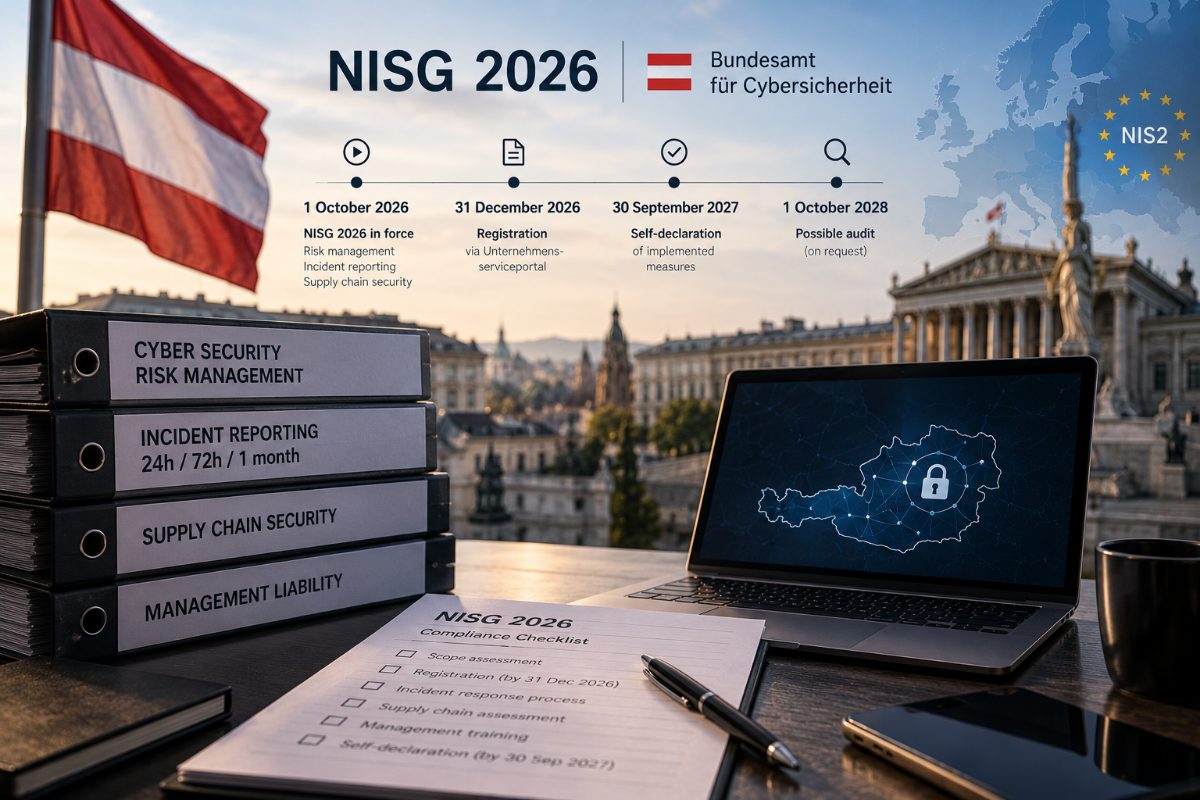
Am 1. Oktober 2026 trat das Netz- und Informationssystemsicherheitsgesetz (NISG 2026) in Kraft und setzt NIS2 für rund 4.000 österreichische Organisationen in 18 Sektoren um. Das Bundesamt für Cybersicherheit überwacht damit ein Regime, in dem Risikomanagementmaßnahmen, Lieferkettensicherheit und die Meldung von Sicherheitsvorfällen operative Pflichten sind – kein Zukunftsprojekt. Im europäischen Vergleich ist Österreich ein später Anwender: KPMG zählt 1.354 Tage zwischen dem Inkrafttreten von NIS2 und dem österreichischen Starttermin.
Die Analyse von KPMG unter 1.396 österreichischen Unternehmen, durchgeführt mit dem Sicherheitsforum Digitale Wirtschaft, beziffert den durchschnittlichen NISG-Umsetzungsstand auf 2,96 von 5; 16 Prozent liegen weiterhin unter 2. Genau diese Lücke müssen die nächsten zehn Wochen schließen.
Registrierung verschafft Zeit, aber nicht viel
Zwei administrative Fristen kommen auf jede neu in den Anwendungsbereich fallende Organisation zu. Die Registrierung über das Unternehmensserviceportal muss bis 31. Dezember 2026 abgeschlossen sein. Die Selbsterklärung zu den umgesetzten Risikomanagementmaßnahmen wird innerhalb von 12 Monaten fällig. In den FAQ der WKO ist sie bis 30. September 2027 zu erledigen; die dortige Zeitachse nennt den 1. Oktober als den Tag, an dem sie erledigt sein muss. Ein externer Nachweis liegt zeitlich noch später: Die Behörde kann erst ab 1. Oktober 2028 eine unabhängige Überprüfung verlangen, bei wichtigen statt wesentlichen Einrichtungen nur bei begründeten Anhaltspunkten.
Daraus ergibt sich keine Schonfrist. Seit dem 1. Oktober sind die Pflicht, die Maßnahmen selbst aufrechtzuerhalten, und die Pflicht zur Meldung erheblicher Cyber-Vorfälle bereits in Kraft.
Die Meldung von Sicherheitsvorfällen ist das erste, was schiefgehen kann
Die Meldekette lässt sich nicht planen: eine Frühwarnung innerhalb von 24 Stunden nach Bekanntwerden eines erheblichen Sicherheitsvorfalls, eine ausführlichere Meldung innerhalb von 72 Stunden und ein Abschlussbericht innerhalb eines Monats nach der Frühwarnung, mit Zwischenmeldungen auf Anforderung. Dieser Rhythmus ist aus Artikel 14 des Cyber Resilience Act bekannt, der seit dem 11. September 2026 gilt. Die Frist beginnt mit der Kenntnis, nicht mit dem Abschluss der forensischen Analyse. Sind personenbezogene Daten betroffen, gelten die Pflichten der DSGVO unabhängig davon. Ein mittelgroßes Team, das während eines laufenden Vorfalls erst klärt, wer wen anruft, wird die Frist versäumen; weder das CSIRT noch das Bundesamt für Cybersicherheit müssen auf eine Prüfung warten, um Fragen zu stellen.
Haftung der Unternehmensleitung trifft die Führungsebene zuerst
Das Leitungsorgan – bei einer GmbH die Geschäftsführung – ist für die Einhaltung und Überwachung der Maßnahmen verantwortlich und muss an Schulungen zu Cybersicherheit teilnehmen. Die Strafen für wesentliche Einrichtungen betragen bis zu 10 Mio. Euro oder 2 Prozent des Konzernumsatzes; für wichtige Einrichtungen bis zu 7 Mio. Euro oder 1,4 Prozent. Das Versäumen der Registrierung oder der Selbsterklärung wird mit Geldstrafen von bis zu 50.000 Euro, im Wiederholungsfall von bis zu 100.000 Euro geahndet. Dies ist eine persönliche, dokumentierte Verpflichtung der Personen, die das Unternehmen leiten – kein Risiko, das im IT-Budget liegt.
Der Anwendungsbereich bleibt eine Stolperfalle
Das NISG gilt, wenn zwei Voraussetzungen zusammentreffen: eine Tätigkeit in einem gelisteten NIS-Sektor und das Erreichen der Größenschwelle. Ein mittleres Unternehmen liegt ab 50 Beschäftigten vor oder bei einem Umsatz über 10 Mio. Euro und einer Bilanzsumme über 10 Mio. Euro, sofern es nicht groß ist. Groß ist ein Unternehmen ab 250 Beschäftigten oder bei einem Umsatz über 50 Mio. Euro und einer Bilanzsumme über 43 Mio. Euro. Kleine Unternehmen bleiben – von eng begrenzten Ausnahmen abgesehen – außerhalb des Anwendungsbereichs; allerdings werden Zulieferer betroffener Unternehmen über Verträge in den Anwendungsbereich gezogen. Der Online-Leitfaden der WKO ist der schnellste Weg zu einer belastbaren Antwort. Unternehmensgruppen müssen Punkt für Punkt geprüft werden, da jede juristische Person separat bewertet wird.
Lieferkette: Hier ist die Datenlage am schlechtesten
Das NISG macht die Sicherheit der Lieferkette zu einer unmittelbaren Pflicht: Organisationen müssen die spezifischen Schwachstellen jedes direkten Lieferanten oder Dienstleisters bewerten, einschließlich der Sicherheit ihrer Entwicklungsprozesse. Die Erhebung von KPMG zeigt, warum das wichtig ist. Die Lieferkettensicherheit erreicht 2,03 von 5, Multifaktor-Authentifizierung dagegen 3,62; nur 11 Prozent der Unternehmen bezeichnen ihre Maßnahmen in der Lieferkette als vollständig und wirksam. Jeder fünfte Angriff auf einen Lieferanten oder Dienstleister hat zu einem Angriff auf die Kundenorganisation geführt – ein Anteil, der sich innerhalb eines Jahres mehr als verdoppelt hat.
Die begleitende NISV 2026 verlangt, dass die Risikoanalyse technologische, menschliche, IKT-Lieferketten- und Standortrisiken abdeckt, und lässt kompensierende Maßnahmen zu, wenn eine Anforderung nicht erfüllt werden kann – sofern diese dokumentiert und mindestens jährlich überprüft werden.
Was Österreich von Ungarn und Kroatien lernen kann
Frühere Anwender haben keine saubere Vorlage geliefert. In Ungarn steckt der NIS2-Prozess in einer breiter angelegten Überprüfung von Rechtsvorschriften nach den Wahlen fest; rund 4.000 Unternehmen sollen betroffen sein, und der politische Kalender bestimmt den Zeitplan. In Kroatien ist die Gesetzgebung in Kraft, doch ein von Help Net Security interviewter GRC-Manager sagte, Organisationen warteten noch immer auf die ersten Prüfungen, um zu verstehen, wie die Vorschriften durchgesetzt werden; zudem hält die Unsicherheit über den Anwendungsbereich an. Österreich kann sich diese Wartezeit ersparen. Genau diese Unsicherheit lässt sich durch eine Prüfung des Anwendungsbereichs jetzt beseitigen.
Wo Sie diese Woche beginnen sollten
Führen Sie die NISG-Anwendungsbereichsprüfung von Spirity durch, benennen Sie eine namentlich verantwortliche Person und registrieren Sie Ihr Unternehmen noch vor Jahresende. Wenn Sie keinen Vollzeit-CISO haben, fehlt nicht nur Fachwissen – es fehlt eine rechenschaftspflichtige Funktion auf Leitungsebene. Das Angebot Virtual CISO Services übernimmt diese Funktion ohne Vollzeitstelle; so gibt das Leitungsorgan weiterhin die Richtung vor, während die Arbeit tatsächlich erledigt wird. Fragen Sie anschließend Ihre drei wichtigsten Lieferanten nach der namentlich benannten Ansprechperson für Sicherheitsvorfälle und danach, ob sie Sie innerhalb von 24 Stunden benachrichtigen können. Diese eine Frage verrät mehr über Ihre tatsächliche NISG-Position als jede allgemein gehaltene Checkliste.
- nisg-2026
- nis2
- austria
- supply-chain-security
- cybersecurity