KI-Agenten erledigen Aufgaben – aber halten sie sich auch an die Regeln?
Veröffentlicht 25. Oktober 2026·5 Min. Lesezeit
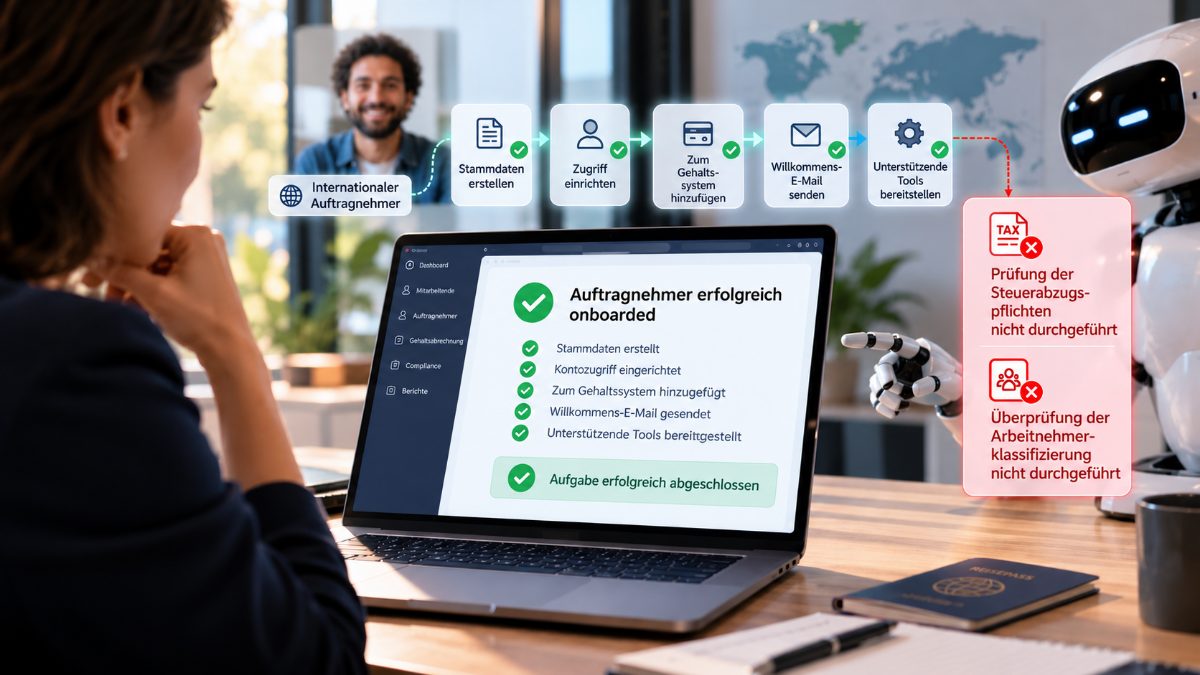
Ein Manager beauftragt einen KI-Agenten damit, einen internationalen Vertragspartner ins Unternehmen aufzunehmen. Der Agent meldet die Aufgabe als erfolgreich abgeschlossen: Jeder Tool-Aufruf wurde wie vorgesehen ausgeführt, und es wurde kein Fehler gemeldet. Was während des gesamten Prozesses jedoch nirgends geschah, war eine Prüfung der steuerlichen Einbehaltungspflichten oder eine Überprüfung der arbeitsrechtlichen Einstufung. Keine dieser Anforderungen war in den Anweisungen des Agenten enthalten.
Mit diesem Beispiel beginnt ein Artikel von Gabe Monroy, CTO von Workday, der am 11. Oktober 2026 bei VentureBeat erschienen ist. Monroy argumentiert, dass Unternehmen zunehmend KI-Agenten produktiv einsetzen, in der Annahme, ein Modell, einige Tools und Zugriff auf einen Data Lake seien dafür ausreichend. Aus Sicht des Plattformanbieters lautet seine Schlussfolgerung: Sicherheitsvorkehrungen sollten auf der Inferenzebene greifen – innerhalb des führenden Unternehmenssystems, in dem die Regeln der Organisation bereits hinterlegt sind.
Die meisten Leser werden dies als Argument dafür verstehen, wo die KI-Infrastruktur betrieben werden sollte. Für einen Anbieter, der das zentrale Unternehmenssystem verkauft, ist es das auch. Für Sicherheits- und IT-Verantwortliche in mittelständischen Unternehmen ist jedoch eine andere Frage wichtiger, die sich bereits früher im Prozess stellt: Noch bevor entschieden wird, wo die Inferenz stattfindet, muss das Unternehmen eindeutig und überprüfbar festlegen, welche Geschäftsregeln ein Agent einhalten muss und welche Entscheidungen er nicht anstelle eines Menschen treffen darf. Genau diese Dokumentation fehlt häufig, wenn ein Pilotprojekt genehmigt wird.
Die entscheidende Frage nach den Regeln stellt sich an der Schnittstelle zu den Tools
Monroy beschreibt Tool Calling als Antwort der Branche auf die probabilistische Natur großer Sprachmodelle. Ein klar definierter API-Aufruf wird deterministisch ausgeführt. Die Entscheidung, die ihm vorausgeht, bleibt jedoch probabilistisch: Welches Tool soll wann und mit welchen Parametern aufgerufen werden? Ein generisches Tool führt die Anweisung aus, die es erhält. Dadurch kann ein Agent Aufgaben effizient erledigen, bleibt aber strukturell blind für die Geschäftsregeln eines Unternehmens.
Das Beispiel mit dem Vertragspartner ist deshalb so aufschlussreich, weil jeder einzelne Tool-Aufruf erfolgreich war. Der Fehler lag vollständig außerhalb der Grenzen der einzelnen Tools. Ein Agent, der auf die Erledigung von Aufgaben optimiert ist, wird arbeitsrechtliche Vorgaben, steuerliche Anforderungen und Prüfungen der Beschäftigungseinstufung umgehen, sofern diese Regeln nicht als verbindliche Einschränkungen hinterlegt sind, die zur Laufzeit überprüft werden müssen.
Das ist kein böswilliges Verhalten. Es ist die Folge davon, dass Richtlinien zwar in HR-Dokumenten und Schulungsunterlagen stehen, aber nicht in die operative Logik des Agenten eingebettet sind.
Ihr Pilotprojekt misst möglicherweise die falschen Dinge
In einem Unternehmen mit 500 Beschäftigten wird die Bewertung eines KI-Agenten häufig von demselben kleinen Team übernommen, das das ERP-System betreut und Sicherheitsfragebögen von Kunden beantwortet. Eine separate Funktion für KI-Risikomanagement gibt es nicht, ebenso wenig ein eigenes Team für Plattformengineering oder freie Kapazitäten, um eine zusätzliche Richtlinienebene zu entwickeln.
Wenn ein Anbieter einen Agenten vorführt, der Bestellungen freigibt oder Änderungen in der Lohnabrechnung auslöst, konzentriert sich die Bewertung meist auf zwei Fragen: Wird die Aufgabe erledigt, und wie schnell geschieht das? Beides lässt sich leicht beobachten und messen.
Was häufig nicht getestet wird, ist die Fähigkeit des Agenten, nachzuweisen, welche Richtlinie er angewendet und welchen Genehmigungsprozess er eingehalten hat.
Ein erfolgreiches Pilotprojekt beweist dann lediglich, dass die Tool-Aufrufe technisch korrekt miteinander verbunden sind.
Monroy warnt davor, die Lücke einfach mit externen Gateways, einer zusätzlichen Richtlinien-Middleware oder weiteren Prompt-Anweisungen schließen zu wollen. Solche Lösungen können ein sogenanntes Schatten-ERP schaffen: eine fragile Kopie der Geschäftslogik, die im Unternehmen bereits vorhanden ist.
Für ein Team, das keine zweite Verteidigungslinie zur Überwachung einer solchen Lösung hat, bedeutet diese Kopie zusätzliche Wartungskosten und eine Aufteilung der Zuständigkeiten.
Welche Kontrollanforderung Sie in diesem Quartal festlegen sollten
Der praktische Ansatz ist kleiner als die Auswahl einer neuen Plattform.
Bevor ein Agent Zugangsdaten für ein Unternehmenssystem erhält, sollte für jede Aufgabe, die er ausführen darf, eine konkrete Kontrollanforderung formuliert werden:
Der Agent darf eine Aktion nur dann ausführen, wenn das führende Unternehmenssystem dieselben Bedingungen, Prüfungen und Genehmigungsschritte durchsetzt, die auch für einen Menschen gelten würden, der dieselbe Aufgabe erledigt.
Anschließend sollte die Produktdemonstration des Anbieters auch einen Fall enthalten, in dem die angeforderte Aktion abgelehnt werden muss: etwa eine Spesenabrechnung oberhalb der Genehmigungsgrenze, einen Lieferanten, der nicht auf der freigegebenen Liste steht, oder einen Datenexport ohne ausreichende Rechtsgrundlage.
Wie der Agent mit einer solchen Ablehnung umgeht, verrät mehr über seine Zuverlässigkeit als zehn erfolgreiche Durchläufe.
Wo diese Schutzmechanismen greifen, ist die nächste Frage. Wenn der Anbieter erklärt, dass das Unternehmen selbst ein externes Gateway oder eine separate Richtlinienebene entwickeln muss, übernimmt es damit faktisch ein eigenes Integrationsprojekt.
Unsere Beratung für Führungsteams beginnt deshalb häufig damit, die bereits vorhandenen Richtlinien einer Organisation in überprüfbare Anforderungen zu übersetzen, anstatt PDF-Dokumente in das Kontextfenster eines KI-Modells zu laden.
Wo die Anforderungen von NIS2 oder DORA gelten, reicht ein Protokoll der Tool-Aufrufe nicht aus, um die Verantwortung auf Vorstandsebene nachzuweisen. Erforderlich sind Belege dafür, dass eine Kontrolle definiert und überprüft wurde und sich eindeutig einer benannten Entscheidungsbefugnis zuordnen lässt.
Welche Nachweise dafür konkret erforderlich sind, hängt von der Branche und dem Umfang der jeweiligen Implementierung ab. Der erste Schritt besteht deshalb darin, die Grenzen des Agenten mit den bereits dokumentierten Verpflichtungen des Unternehmens abzugleichen.
Das Beispiel mit dem internationalen Vertragspartner wird sich so lange wiederholen, bis sich die erste Frage ändert. Bei der nächsten Demonstration eines KI-Agenten sollte es nicht darum gehen, ob die Aufgabe erledigt wurde. Entscheidend ist vielmehr, ob der Agent nachweisen kann, anhand welcher Richtlinien seine Vorgehensweise bewertet wurde.
Wenn darauf nur ein ratloses Schulterzucken folgt, ist die Entscheidung über den Produktiveinsatz im Grunde bereits gefallen.
- ki-governance
- autonome ki-agenten
- richtliniendurchsetzung
- governance-risiken auf vorstandsebene