Hält Ihr Zahlungsfreigabeprozess einer Live-Videoanfrage stand?
Veröffentlicht 26. Oktober 2026·4 Min. Lesezeit
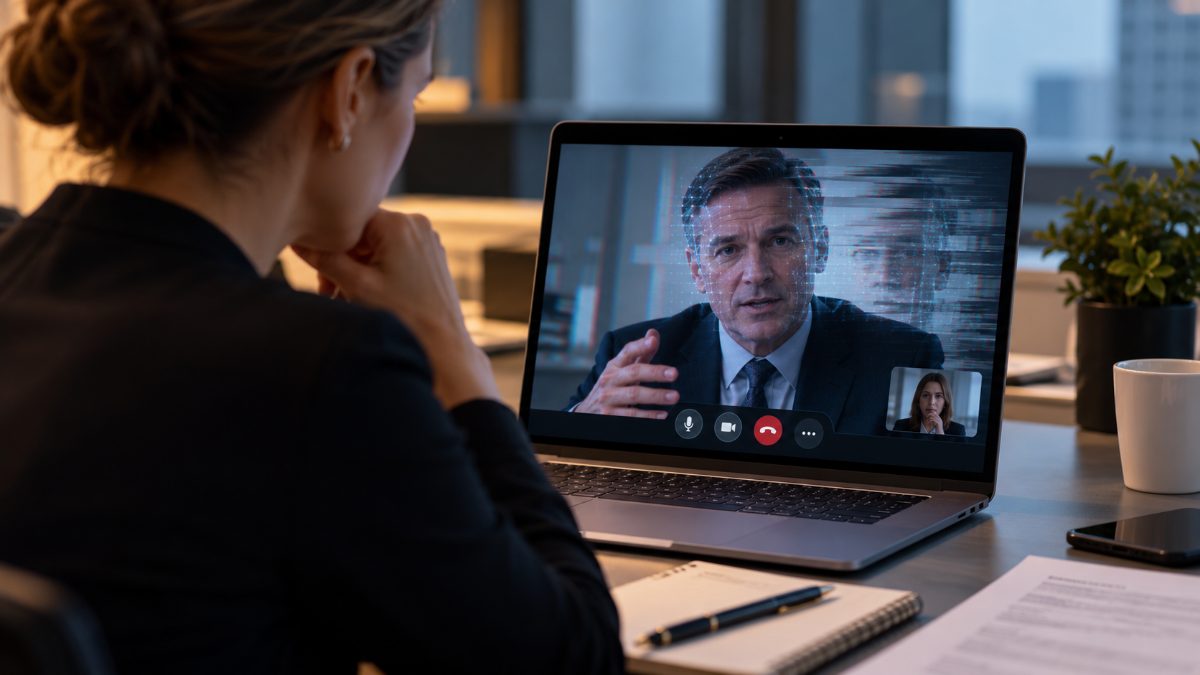
Ein Mitarbeiter aus dem Finanzbereich überwies in 15 Transaktionen insgesamt 25,6 Millionen US-Dollar, nachdem er an einer Live-Videokonferenz teilgenommen hatte, in der der Finanzvorstand durch einen in Echtzeit erzeugten Deepfake ersetzt worden war. Der Fall wird in einem Bericht von identifAI beschrieben, über den Security Boulevard am 13. Oktober berichtete. Der Bericht beziffert den Schaden durch KI-gestützten Deepfake-Betrug auf 40 Milliarden US-Dollar. Videosynthese wird dabei mit einem Anteil von 42,7 Prozent als die am häufigsten eingesetzte Methode genannt, gefolgt von Voice Cloning mit 21,9 Prozent.
Diese Zahlen lenken die Diskussion schnell auf die Erkennung von KI-generierten Inhalten. Das ist die Schlussfolgerung, die Technologieanbietern entgegenkommt und mittelständische Unternehmen in eine endlose Beschaffungsspirale treiben kann. Aussagekräftiger ist eine andere Erkenntnis: Angriffe haben sich vom Posteingang auf Live-Kommunikationskanäle verlagert, während die meisten Zahlungsfreigabeprozesse noch immer auf E-Mail-Anfragen ausgelegt sind. Der entscheidende Fortschritt liegt deshalb nicht in einer besseren Mustererkennung, sondern in einer unabhängigen Überprüfung der Anfragen.
Beginnen wir mit dem Ausgangsmaterial. Laut dem Bericht von identifAI sammeln Angreifer hochwertige Video- und Audioaufnahmen aus öffentlichen Auftritten, Podcasts, Interviews und sozialen Medien. Zu den wichtigsten Quellen zählen X und LinkedIn. Bei bekannten Führungskräften sind Stimme und Gesicht, denen ihre Mitarbeitenden vertrauen, somit bereits für jeden verfügbar, der sie missbrauchen möchte. Genau das macht Live-Videoanrufe so gefährlich: Sie vermitteln dieselbe Vertrautheit, die einer Phishing-E-Mail fehlt. Gleichzeitig treffen sie auf Mitarbeitende, die bisher vor allem darin geschult wurden, URLs und Absenderadressen zu überprüfen.
In der Praxis liegt die Schwachstelle mitten im Finanzteam, weit entfernt von einem Security Operations Center. Die Bankverbindung eines Lieferanten ändert sich, oder eine dringende Überweisung muss noch vor Ablauf einer Frist erfolgen. Der zuständige Mitarbeiter kennt den Anrufer, hat bereits früher mit ihm gesprochen und verfügt über keine etablierte Routine, um zu sagen: „Ich rufe Sie unter einer Telefonnummer zurück, die mir bereits vorliegt.“ Handelt es sich bei dem Anruf um einen Deepfake, ist genau das Fehlen dieser Routine der entscheidende Angriffspunkt.
Der zweite Kommunikationskanal
Die passende Gegenmaßnahme ist eine unabhängige Verifizierung über einen zweiten Kommunikationskanal. Änderungen von Zahlungsdaten, Überweisungsanweisungen von Führungskräften und die Weitergabe sensibler Daten dürfen niemals allein auf Grundlage der Nachricht oder des Anrufs erfolgen, über den die Aufforderung eingegangen ist. Die Bestätigung muss über einen zweiten, unabhängig initiierten Kommunikationsweg erfolgen.
Das kann bedeuten, den Auftraggeber unter einer Telefonnummer zurückzurufen, die bereits im ERP- oder HR-System hinterlegt ist – und nicht unter einer Nummer oder über einen Link, die beziehungsweise der in der Anfrage angegeben wurde. Ebenso kann eine zweite freigabeberechtigte Person aus einem anderen Team die Anweisung telefonisch oder persönlich bestätigen. Bei besonders hohen Überweisungsbeträgen kann zusätzlich ein kurzzeitig gültiger Code aus einer separaten Authentifizierungs-App erforderlich sein.
Entscheidend ist, dass Mitarbeitende nicht spontan entscheiden müssen, ob ein Anrufer glaubwürdig wirkt. Stattdessen gibt der Prozess vor, welche Prüfung erforderlich ist, bevor gehandelt werden darf.
Genau hier zahlt sich Security Awareness aus. Ein Managed-Cyber-Awareness-Programm kann gezielte Schulungsmodule für Finanz-, HR- und Assistenzteams bereitstellen, in denen genau dieses Szenario durchgespielt wird. Anschließend lässt sich das Gelernte anhand simulierter Anfragen überprüfen.
Ziel ist es, eine eingeübte Routine zu schaffen, mit der Mitarbeitende Anfragen ohne Angst vor Schuldzuweisungen zurückweisen oder zunächst überprüfen können. Unterbricht ein Mitarbeiter eine Überweisung und stellt sich anschließend heraus, dass tatsächlich der Finanzvorstand angerufen hat, sollte die Folge lediglich eine kurze Verzögerung und ein Dankeschön sein. Wird der Mitarbeiter für seine Vorsicht jedoch bestraft, wird er beim nächsten Mal wahrscheinlich nicht mehr eingreifen.
Die Ablehnung trainieren
Die Simulation ist wichtiger als die Richtlinie. Eine schriftliche Vorgabe, nach der Mitarbeitende dringende Anfragen überprüfen sollen, hilft wenig, wenn es an einem Freitagnachmittag um 16 Uhr schnell gehen muss, das Gesicht auf dem Bildschirm vertraut wirkt und eine konkrete Anweisung erteilt wird. Erst durch regelmäßiges Üben wird die richtige Reaktion zur Routine.
Bei E-Mail-basierten Angriffen leitet eine Phishing-Meldefunktion verdächtige Nachrichten an das Security Operations Center (SOC) weiter. Für Angriffsversuche über Telefonanrufe sollte derselbe Eskalationsweg gelten – selbst dann, wenn zunächst nur der Name und die Telefonnummer des Anrufers vorliegen.
Ein Managed-Awareness-Programm schafft dafür einen strukturierten Prozess: rollenbasierte Schulungsmodule, realistische simulierte Anfragen und Dashboards, die zeigen, ob das Finanzteam die vorgeschriebenen Überprüfungen tatsächlich durchgeführt hat.
Entscheidend ist, ob die Überprüfung stattgefunden hat. Das Ergebnis eines Wissenstests ist zweitrangig. Auf diese Weise lässt sich auch das eine Team identifizieren, dessen Verfahren noch angepasst werden müssen.
Die Frage an die Geschäftsleitung
Die Frage, die sich Vorstand und Finanzleitung jetzt stellen sollten, ist einfach: Kann in Ihrem Unternehmen eine Änderung von Lieferantendaten oder eine Überweisung allein aufgrund einer einzigen Live-Anfrage ausgeführt werden?
Bitten Sie das Finanzteam, den Ablauf der letzten dringenden Änderung von Zahlungsdaten Schritt für Schritt nachzuvollziehen. Wie viele Schritte waren erforderlich? An welcher Stelle hätte ein synthetisch erzeugter Finanzvorstand gestoppt werden können?
Lautet die Antwort „Der Anrufer wusste Dinge, die nur der echte Finanzvorstand wissen konnte“, gibt es keine wirksame Kontrollmaßnahme.
Der zugrunde liegende Bericht lässt allerdings einige Fragen offen. Die Schätzung von 40 Milliarden US-Dollar stammt aus einer Zusammenstellung von identifAI; der Artikel nennt keine Methodik, mit der diese Zahl ermittelt wurde. Auch der in dem Beitrag beschriebene Fall aus Hongkong wird dort nicht unabhängig bestätigt.
Um den Angriff als realistische Bedrohung einzustufen, müssen Sie jedoch nicht die gesamte Schadenssumme verifizieren. Der beschriebene Angriff ist bereits heute möglich und wird zunehmend günstiger. Entscheidend ist, ob Ihr Freigabeprozess auch an dem Tag standhält, an dem ein solcher Angriff Ihr eigenes Unternehmen trifft.
- deepfake-betrug
- zahlungsbetrug
- cybersecurity awareness
- out-of-band-verifizierung
- identitätsmissbrauch von führungskräften
- social engineering