Eine vertraute Stimme am Telefon reicht nicht mehr zur Zahlungsfreigabe aus
Veröffentlicht 8. Oktober 2026·5 Min. Lesezeit
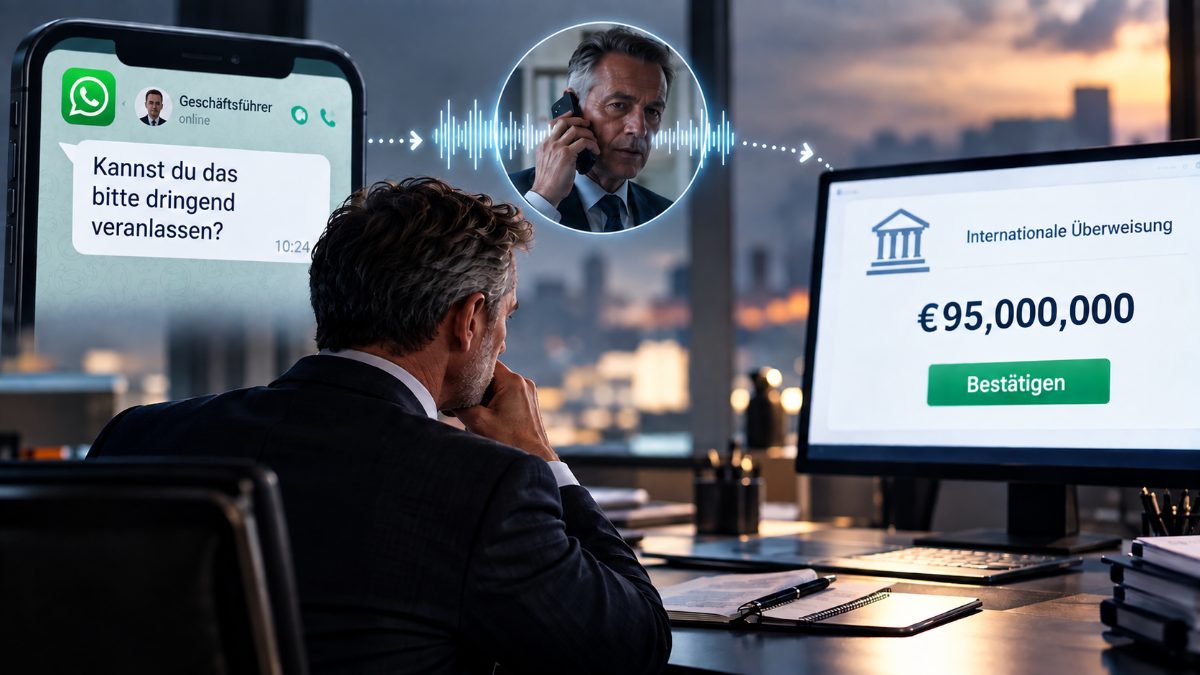
Paolo Molesini handelte genau so, wie es die meisten Finanzverantwortlichen wahrscheinlich getan hätten. Eine WhatsApp-Nachricht schien von seinem Vorstandsvorsitzenden zu stammen und forderte dringend die Bereitstellung von Geld. Kurz darauf folgte ein Anruf von einer Person, deren Stimme wie die eines Senior Partners einer renommierten Anwaltskanzlei klang. Der Vorsitzende genehmigte eine Überweisung in Höhe von 95 Millionen Euro.
BigGo Finance berichtete am 29. September, dass die Stimme des Anwalts geklont worden war und 36 Millionen Euro der Summe weiterhin nicht wiedererlangt werden konnten, nachdem das Geld in Kryptowährungen umgewandelt worden war. Der Vorsitzende trat im darauffolgenden Monat zurück. Der Fall wird als Beleg dafür gewertet, dass synthetisch erzeugte Stimmen inzwischen zu überzeugend geworden sind. Das stimmt, greift aber bei der entscheidenden Erkenntnis zu kurz.
Die wichtigere Tatsache ist, dass der Verifizierungsschritt in einem Telefonanruf bestand. Der Vorsitzende hörte die vertraut klingende Stimme eines leitenden Anwalts und wertete dies als Bestätigung. Doch genau dieser Kommunikationskanal – die Stimme einer bekannten Person am Telefon – kann heute auf Abruf künstlich erzeugt werden. Wenn eine Kontrollmaßnahme von etwas abhängt, das ein Angreifer synthetisch erzeugen kann, ist sie keine wirksame Kontrolle mehr.
Die gescheiterte Kontrolle war ein Telefonanruf
Im Fall von Fideuram scheiterte die Kontrolle nicht, weil ein einzelner Manager leichtgläubig war. Sie scheiterte, weil eine einzige, wiedererkennbare Stimme ausreichte, um die Freigabebedingung für eine unwiderrufliche Überweisung zu erfüllen. Eine Gartner-Umfrage unter 297 CISOs ergab, dass 41 % im vergangenen Jahr mindestens einen Deepfake-Angriff über Sprachanrufe gegen Mitarbeitende erlebt hatten. 36 % waren zudem mit ähnlichen Versuchen über Videoanrufe konfrontiert. Die Empfehlung von Gartner ist eindeutig: Anfragen mit weitreichenden Auswirkungen sollten über einen separaten, vertrauenswürdigen Prozess erneut verifiziert werden.
Der Angriff funktionierte über mehrere Kommunikationskanäle hinweg. Eine Nachricht enthielt die Anweisung, ein Sprachanruf beseitigte die letzten Zweifel und anschließend wurde die Zahlung angewiesen. Genau diese Kombination mehrerer Ebenen ist der neue Aspekt. Angreifer müssen heute nicht mehr unbedingt erreichen, dass die erste Nachricht sofort geglaubt wird. Sie müssen lediglich dafür sorgen, dass sie lange genug glaubwürdig bleibt, damit eine vertraut klingende Stimme die Angelegenheit abschließt. Jede einzelne Ebene wirkt für sich genommen schwach, gemeinsam erzeugten sie jedoch genügend Vertrauen, damit der Vorsitzende seine Finanzabteilung anweisen konnte, das Geld zu überweisen.
Legen Sie den zweiten Kommunikationskanal fest, bevor die Anfrage eingeht
Die meisten Richtlinien zur Zahlungsfreigabe gehen davon aus, dass ein Rückruf beim Antragsteller eine unabhängige Kommunikationsmethode darstellt. Das ist jedoch nur dann der Fall, wenn der Kommunikationskanal und die Kontaktdaten bereits vor Eingang der Anweisung festgelegt wurden. Ein Anruf unter der in der WhatsApp-Nachricht angegebenen Nummer erfüllt diese Anforderung nicht. Dasselbe gilt für einen Anruf unter einer Telefonnummer, die aus einer E-Mail-Signatur übernommen wurde. Wenn der Angreifer die erste Nachricht kontrolliert, kann er auch die Nummer für die vermeintliche Bestätigung vorgeben.
Die Lösung ist weniger technisch, als es bei vielen Sicherheitsprojekten der Fall ist. Legen Sie einen Schwellenwert fest, ab dem eine Zahlung unabhängig davon, von wem sie scheinbar angefordert wurde, nicht mehr allein durch die Freigabe einer Person ausgeführt werden darf. Oberhalb dieses Schwellenwerts muss eine zweite Person die Anfrage über einen zuvor festgelegten und registrierten Kommunikationskanal bestätigen – beispielsweise über ein Token, ein separates Gespräch oder eine Telefonnummer, die außerhalb des Zahlungssystems gespeichert ist. Dabei sollten Informationen verwendet werden, die der Antragsteller in seiner ursprünglichen Anfrage nicht angegeben hat. Wenn die zweite Prüfung nicht erfolgreich ist, wird die Zahlung nicht ausgeführt. Die Regel sollte so formuliert sein, dass kein einzelner Sprachanruf für die Freigabe ausreicht.
Das ist besonders wichtig in Unternehmen mit kleinen Finanzteams. In einem Team von drei oder vier Personen ist es häufig dieselbe Person, die eine solche Anfrage erhält, die Zahlung erfasst und anschließend den vermeintlichen Auftraggeber zur Überprüfung anruft. Die Kontrollmaßnahme muss auch an einem Arbeitsplatz funktionieren, an dem Bankportal und Rechnungsübersicht unmittelbar nebeneinander genutzt werden. Genau auf ein solches Umfeld setzen die Betrüger.
Der Test lässt sich noch in diesem Monat durchführen. Zeigen Sie der Person, die eine solche Anfrage erhalten würde, eine realistisch formulierte Zahlungsanweisung und fragen Sie, was sie überprüfen würde. Wenn die Antwort lautet „Ich würde ihn zurückrufen“, haben Sie die Schwachstelle gefunden. Wenn die Person stattdessen auf einen zuvor vereinbarten zweiten Kommunikationskanal verweist, ist der Prozess dem Angriff einen Schritt voraus.
Was Awareness-Training leisten kann – und was nicht
Nichts davon macht Security-Awareness-Training überflüssig. Es bedeutet vielmehr, dass das Training die Aufgabe erfüllen sollte, für die es tatsächlich geeignet ist. Awareness-Training dient als Filter für Phishing beim Erstkontakt, für Anfragen, die in einem gemeinsamen Postfach eingehen, und für den Moment, in dem jemand zögert, gleichzeitig aber unter Druck gesetzt wird, weil die Angelegenheit angeblich dringend ist. Ein Managed-Awareness-Programm mit rollenspezifischen Simulationen, das Mitarbeitenden eine Möglichkeit bietet, verdächtige E-Mails mit einem Klick zu melden, verhindert, dass weniger aufwendige Angriffsversuche überhaupt zu längeren Gesprächen führen. Gleichzeitig vermittelt es dem Finanzteam, dass innezuhalten und zu überprüfen die erwartete Reaktion ist, wenn eine Zahlungsanweisung in einer ungewohnten Form eingeht.
Es kann jedoch nicht als Freigabekontrolle für eine Zahlungsanweisung dienen, denn sobald der Sprachanruf erfolgt, ist der entscheidende Moment für das Training bereits vorbei. Der Angreifer setzt dann nicht mehr darauf, dass ein Mensch eine fehlerhafte oder ungewöhnlich formulierte Nachricht falsch interpretiert. Der Anruf soll vielmehr die Person beruhigen, die aufgrund des bekannten Namens ohnehin geneigt ist, der Anfrage zu vertrauen. Entscheidend sind daher die plausibel wirkenden Anfragen, die mit einem vertrauten Namen verbunden sind.
Beginnen Sie mit dem Betrag, dessen Verlust Sie sich nicht leisten können
Legen Sie den Zahlungsbetrag fest, dessen Verlust sich Ihr Unternehmen nicht leisten kann, und stellen Sie sich die Frage: Kann dieser Betrag allein durch einen einzigen Telefonanruf zur Überweisung freigegeben werden? Wenn die Antwort Ja lautet, ist die Richtlinie bereits hinter der aktuellen Angriffsmethode zurück.
Analysieren Sie den Freigabeprozess für eine Zahlung oberhalb dieses Betrags und legen Sie darin die beiden Kommunikationskanäle fest, über die eine solche Anfrage bestätigt werden darf. Anschließend buchen Sie eine kurze Beratung, um gemeinsam zu prüfen, an welchen Stellen der Prozess Schwachstellen aufweist – noch bevor die nächste entsprechende Anfrage eintrifft.
- deepfake-betrug
- zahlungsfreigabe
- verifizierung über einen separaten kommunikationskanal
- synthetische stimme
- security awareness
- finanzkontrollen