Die Rechtsabteilung übernimmt die Verantwortung für Cybersecurity, bevor der Vorstand einen Verantwortlichen benennt
Veröffentlicht 7. Oktober 2026·5 Min. Lesezeit
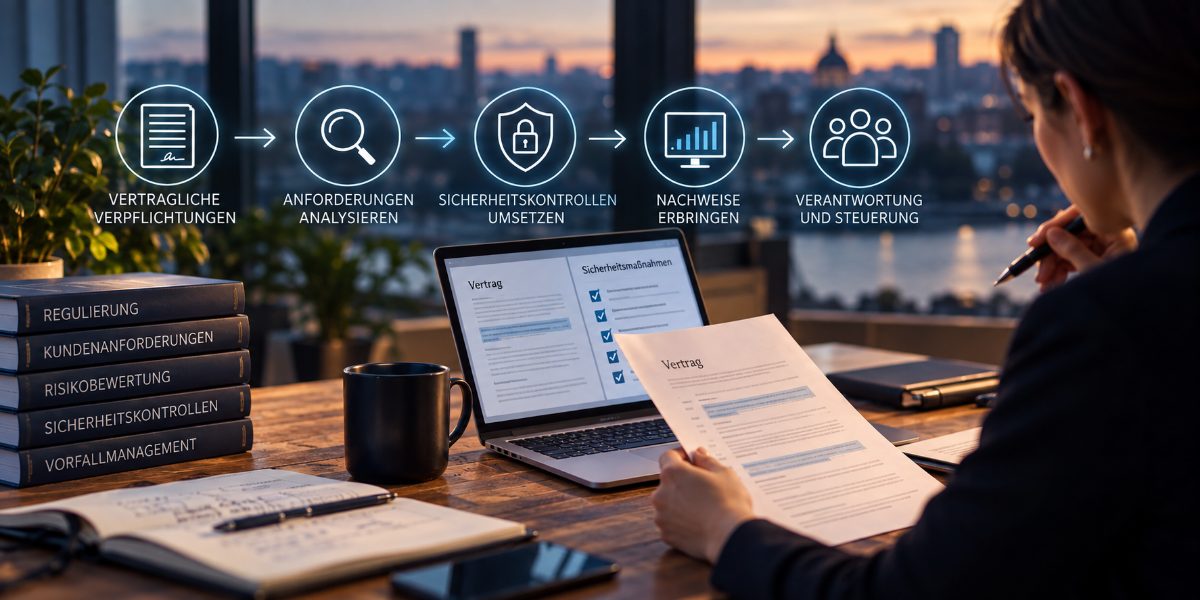
Die Frage landet beim General Counsel, noch bevor sie den Vorstand erreicht: Wer trägt in dieser Organisation die Verantwortung für die Sicherheitsverpflichtungen, die wir in diesem Vertrag übernommen haben – und kann diese Person das auch belegen? Sobald diese Frage gestellt wird, geht es längst nicht mehr nur um Technologie, sondern ebenso um Haftung und Verantwortlichkeit. Lexology veröffentlichte am 6. Oktober 2026 unter dem Titel „What GCs say effective cyber leadership requires“ einen Beitrag zu diesem Thema. Der Artikel ist nur nach Registrierung vollständig zugänglich. Öffentlich sichtbar ist daher lediglich die Kernaussage: Führende Juristen erläutern, wie die Rechtsfunktion bessere Entscheidungen des Vorstands unterstützen, Verantwortlichkeiten klarer definieren und dafür sorgen kann, dass Incident-Response-Pläne auch unter hohem Druck funktionieren. Der entscheidende Begriff lautet: „Verantwortlichkeiten klären“.
Die naheliegende Interpretation wäre, dass General Counsels sich zunehmend für Cybersecurity interessieren. Das greift jedoch zu kurz. Die Rechtsabteilung wird in eine Diskussion hineingezogen, in der Verantwortlichkeiten bereits ungeklärt sind. In vielen Unternehmen wird der General Counsel dadurch zum Verantwortlichen aus Mangel an einer anderen klar benennbaren Instanz – schlicht weil niemand sonst die Frage beantworten kann, die ein Regulator oder ein Vertrag tatsächlich stellt. Ein Vorstand kann durchaus warten, während der IT-Leiter die Funktionsweise der Firewall erklärt. Ein Regulator, der wissen will, welche Person für Risikentscheidungen verantwortlich ist, wartet nicht. Ebenso wenig ein Kunde, dessen Security-Fragebogen vor der Vertragsverlängerung im Posteingang der Rechtsabteilung landet.
Verantwortung scheitert, bevor die technischen Kontrollen versagen
In Unternehmen ohne dauerhaft besetzten CISO verteilt sich die Verantwortung häufig über das gesamte Organigramm. Der IT-Leiter verantwortet die Tools. Der Finanzleiter ist für den Lieferantenvertrag zuständig. Der Operations-Leiter verantwortet den Prozess der Dateneingabe. Der General Counsel trägt die rechtliche Verantwortung und das Haftungsrisiko. Doch niemand ist dafür verantwortlich, die Verbindung zwischen einer Klausel im Kundenvertrag und einem konkreten Sicherheitskontrollmechanismus in der IT-Umgebung herzustellen.
Wenn ein Security-Fragebogen danach fragt, wer für die Informationssicherheit verantwortlich ist, steht dort häufig ein Name, der ausreicht, damit das Formular als erledigt gilt, während die tatsächliche Befugnis, etwas zu verändern, ganz woanders liegt.
Der Begriff „Verantwortlichkeiten klären“ ist letztlich die juristische Beschreibung eines Kontrollproblems. Eine benannte verantwortliche Person muss mehr tun können, als nur ihren Namen in ein entsprechendes Feld einzutragen. Sie muss wissen, welche Verpflichtungen das Unternehmen übernommen hat, welche Kontrollen diese Verpflichtungen erfüllen und welche Nachweise vorliegen, wenn dieselbe Frage erneut gestellt wird.
Für ein Unternehmen mit einigen hundert Mitarbeitenden ist dies nur selten eine Vollzeitfunktion – aber es ist eine reale Verantwortung. Genau diese Rolle kann ein virtueller CISO übernehmen: eine klar benannte Person, die die Verantwortung für Cybersecurity durch die Risikobewertung, den Maßnahmenplan, die Nachweise für Compliance und die Berichterstattung an die Unternehmensleitung trägt.
Die Übersetzung von der Vertragsklausel zur Sicherheitskontrolle
Der General Counsel kann die Pflichten benennen. Er oder sie ist die Person am Tisch, die weiß, was eine Datenverarbeitungsklausel verlangt, welche Erwartungen die für die Branche geltenden Vorschriften enthalten und welche Zusagen in einem Beschluss des Vorstands gemacht wurden.
Die Schwierigkeit besteht darin, dass diese Verpflichtungen meist in einer Sprache formuliert sind, die eine Firewall nicht erfüllen kann. Eine Klausel, die „angemessene technische und organisatorische Maßnahmen“ verlangt, ist eine rechtliche Schlussfolgerung – keine konkrete Anweisung für die technische Umsetzung.
Irgendwo zwischen Vertrag und IT-Umgebung muss diese Sprache in konkrete Entscheidungen übersetzt werden: Ist eine Multi-Faktor-Authentifizierung erforderlich? In welchem Rhythmus müssen Sicherheitsupdates eingespielt werden? Wer darf Zugriffsrechte genehmigen?
Genau an dieser Stelle bricht die Verantwortungsstruktur häufig auseinander.
Es fehlt eine Person, die beide Seiten zusammenhalten kann. Die juristische Beratung endet dort, wo der Vertrag endet. Die technische Arbeit beginnt bei der Firewall. Dazwischen liegt der Bereich, in dem eine Schwachstelle nach einem Sicherheitsvorfall sichtbar wird und in dem Regulatoren ihre Fragen stellen.
Die Aufgabe eines Security-Verantwortlichen besteht darin, für diesen gesamten Bereich rechenschaftspflichtig zu sein. Auch Unternehmen, die keinen Vollzeit-CISO beschäftigen, benötigen daher eine solche Funktion. Die verantwortliche Person muss nicht zwingend angestellt sein, um Rechenschaft abzulegen – sie braucht jedoch ein klares Mandat und eine direkte Berichtslinie zum Vorstand.
Die Frage, die das Vorstands-Reporting verändert
Das Reporting zu Cyberrisiken an den Vorstand besteht häufig aus einer Liste von Projekten: Was wurde abgeschlossen, was ist geplant und welches Budget wird benötigt?
Bevor der nächste Bericht genehmigt wird, kann der General Counsel jedoch eine einzige Frage stellen:
Wer ist für jede Verpflichtung, die das Unternehmen bereits gegenüber einem Kunden, einem Regulator oder einem Standard übernommen hat, aktuell als verantwortliche Person benannt – und welchen Nachweis kann diese Person für das laufende Quartal vorlegen?
Wenn die Antwort ein Komitee ist, gibt es faktisch keinen Verantwortlichen. Wenn die Antwort eine Person ist, die keinen Zugriff auf das Risikoregister hat, steht der Name zwar im Formular, ist aber nicht Teil der tatsächlichen Entscheidungsfindung.
Die Lösung besteht nicht zwangsläufig darin, bereits im nächsten Monat einen Chief Information Security Officer einzustellen. Bei Unternehmen mit einigen hundert Mitarbeitenden ist eine solche Position nur selten der erste notwendige Schritt.
Der erste Schritt besteht vielmehr darin, eine einzige verantwortliche Person zu benennen, die den gesamten Prozess steuern kann: den aktuellen Sicherheitsstatus anhand der bestehenden Verpflichtungen bewerten, diese auf die Anforderungen der relevanten Frameworks abbilden, einen Maßnahmenplan erstellen, den die Unternehmensleitung freigeben kann, und einen Bericht erstellen, auf den sich der General Counsel bei der nächsten Vertragsverhandlung oder im Gespräch mit einem Regulator verlassen kann.
Diese Funktion kann in Teilzeit oder durch einen externen Experten übernommen werden. Entscheidend ist, dass der Name, den das Unternehmen als verantwortliche Person nennt, derselbe ist, der im Protokoll des Vorstands und im Incident-Response-Plan steht.
Wenn eine mögliche Lücke bereits vermutet, aber noch nicht gemessen wurde, ist eine kurze **Self-Assessment mit Scoring** eine kostengünstige Möglichkeit, sich ein Bild vom aktuellen Stand zu machen, bevor das nächste Vorstands-Reporting erstellt wird.
Sie wird die Lücke nicht schließen. Aber sie zeigt, wie groß sie ist – und wer dafür verantwortlich sein muss, sie zu schließen.
Die Verantwortung des General Counsel wird voraussichtlich weiter zunehmen, da Verträge und Regulatoren immer häufiger nicht nur Abteilungen, sondern konkrete Personen als Verantwortliche benennen.
Die Unternehmen, die klare Antworten geben können, werden diejenigen sein, bei denen die rechtliche und die technische Verantwortung bei einer einzigen benannten Person zusammenlaufen und durch entsprechende Nachweise belegt werden können.
Für alle anderen wird der nächste Fragebogen diese Frage lediglich noch früher stellen.
- cybersecurity-governance
- general counsel
- verantwortlichkeit für informationssicherheit
- virtueller ciso
- berichterstattung an den vorstand
- incident-response-planung