Der synthetisierte CEO-Anruf ist bereits der günstigste Weg, Ihre Freigaben zu umgehen
Veröffentlicht 24. September 2026·5 Min. Lesezeit
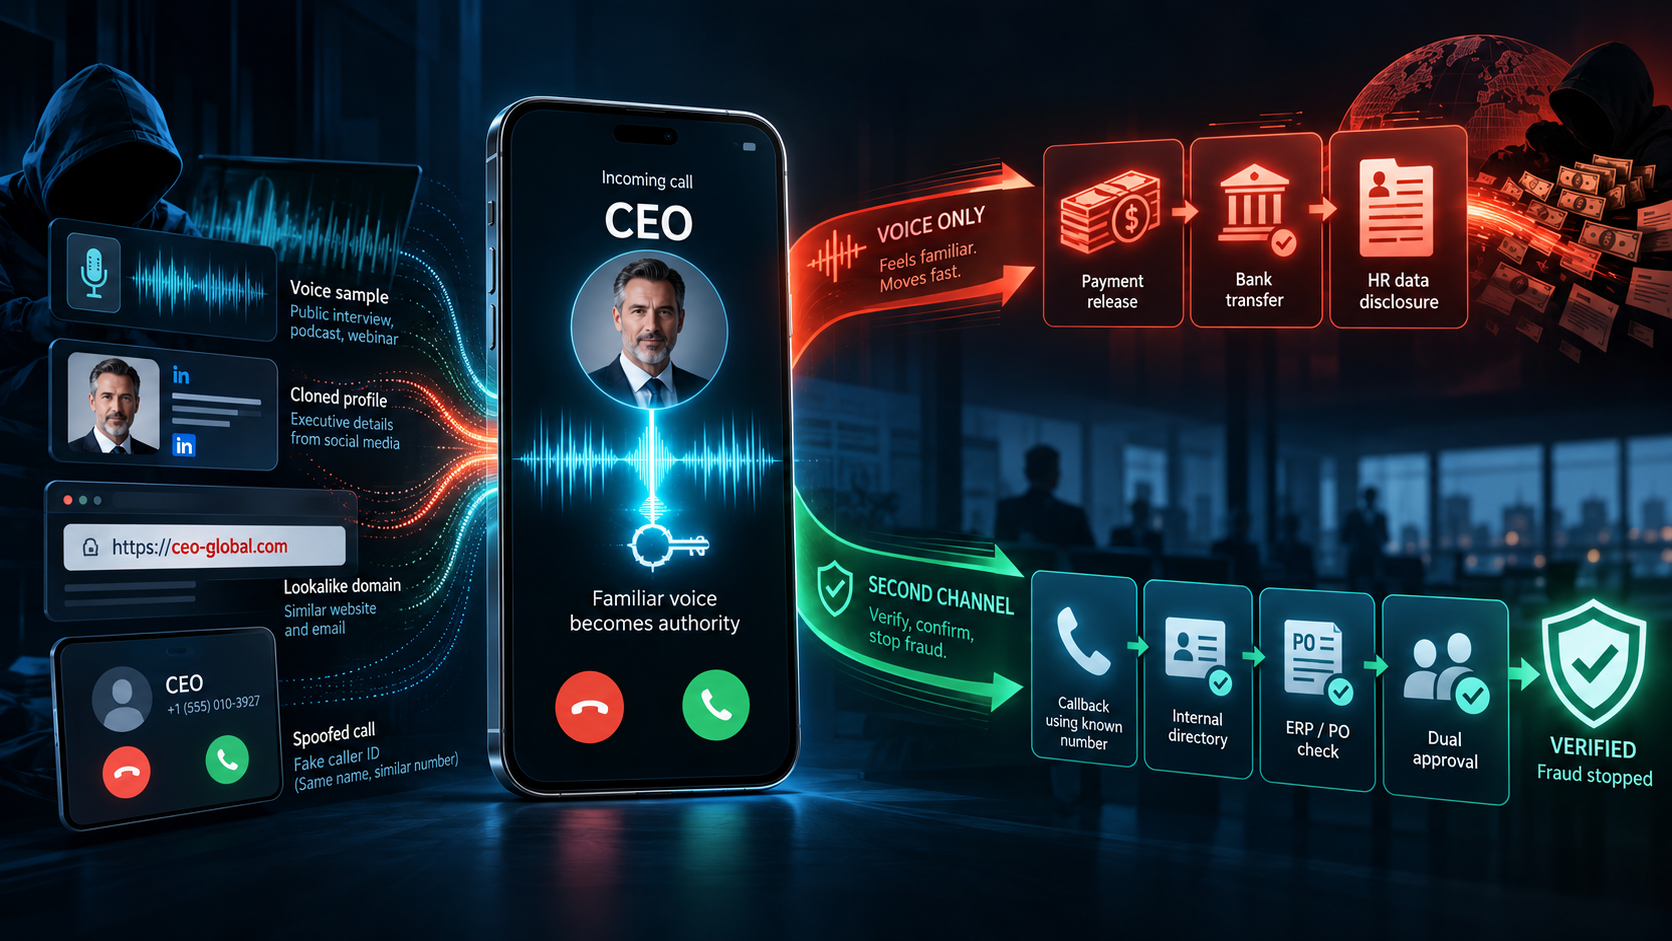
Stellen Sie sich den Anruf vor, der an einem Donnerstagnachmittag auf dem Schreibtisch einer Finanzdirektorin landet. Die Rufnummernanzeige weist die CEO als Anruferin aus; die Stimme klingt wie ihre; die Anweisung klingt plausibel: Begleichen Sie die offene Rechnung, bevor die Prüfer eintreffen, und lassen Sie sich nicht vom Einkauf aufhalten. Die Person, die den Anruf entgegennimmt, hat ähnliche Zahlungen bereits freigegeben. Nach vier Minuten ist das Gespräch vorbei.
Help Net Security berichtete am 22. September, dass Angreifer bereits KI einsetzen, um digitale Kopien verschiedenster Inhalte – von Logos bis zu „Stimmen von Personen“ – zu erstellen, und dass Kundinnen und Kunden von „Identitätstäuschung von Führungskräften auf LinkedIn“ berichten. Der zugrunde liegende Bericht, CSC’s State of Online IP Risk 2026, befragt 300 Führungskräfte, die auf Immaterialgüterrecht spezialisiert sind. Er ordnet die Bedrohung als Problem von Schutzrechtsverletzungen ein: gefälschte Waren, Domain-Missbrauch, gefälschte Marktplätze. Für Führungskräfte aus dem Sicherheits- oder IT-Bereich ist die nützlichere Lesart enger und näher am eigenen Unternehmen.
Eine kopierte Stimme ist in erster Linie kein Streit um geistiges Eigentum. Sie ist ein Autorisierungsnachweis, der ins Unternehmen gelangt, lange bevor jemand eine Löschung beantragt. In einem Unternehmen mit 500 Beschäftigten ist die Person, die eine Zahlung freigeben kann, in der Regel dieselbe Person, die den Anruf entgegennimmt. Wenn die Stimme vertraut klingt und die Nummer glaubwürdig wirkt, wird die Zahlung ausgelöst. Das ist eine Schwachstelle im Prozess, und sie lässt sich ausnutzen, ohne ein einziges internes System anzutasten.
Wo die Stimme zur Autorität wird
Die meisten Mitarbeiterinnen und Mitarbeiter gehen davon aus, dass ein Anruf, der von der CEO kommt, eine Weisung belegt. In einem mittelständischen Unternehmen wird diese Annahme nicht hinterfragt, weil sie in der Regel funktioniert. Eine einzelne Person in der Finanzabteilung kann die Bankverbindung eines Lieferanten ändern, weil die Stimme am Telefon sie dazu aufgefordert hat. Eine Person in der Personalverwaltung kann nach einem glaubwürdigen Anruf Lohnzettel oder Verträge an eine neue Adresse senden. Zwischen der Aufforderung und der Umsetzung erfolgt keine Sicherheitsprüfung. Die Vertrautheit, die ein Unternehmen handlungsfähig hält, ist dieselbe Vertrautheit, die jemand, der sich als CEO ausgibt, in Sekunden nachbildet.
Der CSC-Bericht hält fest, dass Angreifer KI einsetzen, um Stimmen von Personen zu kopieren, und dass falsche CEOs über berufliche Netzwerke Kontakt aufnehmen, um persönliche Informationen zu sammeln. Setzt man diese beiden Fakten zusammen, ergibt sich der Angriffsweg von selbst. Eine kurze Aufnahme von einer Konferenz oder aus einem Podcast liefert die Stimme. Ein gefälschter LinkedIn-Austausch liefert die Namen, Rollen und den persönlichen Kontext. Eine Zahlungsanweisung an die eine Person, die sie freigeben kann, richtet den Schaden an. Neun von zehn Befragten der Umfrage gaben an, KI-gestützte Systeme erhöhten die Häufigkeit dieser Bedrohungen. Dieselben KI-Generierungswerkzeuge, mit denen gefälschte Produktangebote skaliert werden, skalieren auch den vertrauten Anruf.
Der Teil außerhalb Ihrer Systemlandschaft
Wenn der Anruf die Finanzabteilung erreicht, ist es für die Endpoint-Erkennung bereits zu spät. Die Rufnummernanzeige ist gefälscht; wahrscheinlich gibt es keine Malware, keine anomale Anmeldung und keinen Netzwerk-Beacon. Der Angriff läuft dort ab, wo die Organisation nicht hinsieht: ein geklontes Social-Media-Profil, eine täuschend ähnliche Domain, eine Aufnahme der Führungskraft bei einem Konferenzvortrag. Digital Risk Protection ist die Schutzebene, die solche externen Assets findet und Identitätstäuschungen entfernen lässt, bevor Mitarbeiterinnen und Mitarbeiter mit ihnen konfrontiert werden. Ziel ist es, das Ausgangsmaterial zu entfernen, von dem der Anruf abhängt. Dank Partnerschaften mit Domain-Registraren lässt sich eine entdeckte, täuschend ähnliche Domain oft innerhalb von ein bis zwei Tagen entfernen, bevor daraus ein Anruf wird.
Was die Umfrage nicht belegt, ist, wie viele dieser Anrufe bereits eine Zahlung ausgelöst oder personenbezogene Daten offengelegt haben. Die Berichterstattung dazu ist noch dünn, aber alle Bausteine sind vorhanden.
Die Kontrolle, die die Zahlung stoppt
Auf die Erkennung synthetischer Stimmen zu warten, ist zu langsam. Der Prozess selbst muss zur Kontrollmaßnahme werden. Für ein Finanz- oder HR-Team mit wenigen Personen ist die praxistaugliche Regel einfach: Eine Anweisung, die ausschließlich mündlich oder über eine Nachricht in sozialen Medien eingeht, darf weder eine Überweisung noch die Freigabe personenbezogener Daten auslösen, sofern sie nicht über einen zweiten Kanal bestätigt wurde, den die anrufende Person nicht beeinflussen kann. Das kann ein Rückruf an eine im internen Verzeichnis hinterlegte Nummer sein, eine Bestellung im ERP-System, die die anrufende Person nicht ändern kann, oder eine zweite freigabeberechtigte Person, die im Anruf nicht genannt wurde. Entscheidend ist, dass der Bestätigungskanal von der empfangenden Person gewählt wird und nicht von der anrufenden Person angeboten wird.
Diese Reibung ist gewollt. Sie wird eine berechtigte dringende Zahlung pro Quartal verzögern. Das ist ein vernachlässigbarer Preis im Vergleich zur Alternative: einer Abhängigkeit von einer einzigen Person – ausgerechnet bei der vertrauenswürdigsten Stimme des Unternehmens. Die Finanzdirektorin oder der Finanzdirektor sollte den zweiten Kanal nicht übergehen können, nur weil die anrufende Person aufgebracht klang.
Kontrollen, die den Angriff verändern
Drei Maßnahmen für die nächsten zwei Wochen:
- Fragen Sie die Finanzabteilung unaufgefordert, was sie tun würde, wenn die CEO von einer unbekannten Mobilnummer anriefe und sie aufforderte, die Bankverbindung eines Lieferanten zu ändern. Halten Sie die Antwort fest.
- Fragen Sie die Personalabteilung, welche Anfrage zu personenbezogenen Daten sie allein aufgrund eines Anrufs erfüllen würde, und notieren Sie die erste Antwort, die genannt wird.
- Wählen Sie eine Führungskraft, deren Stimme online leicht zu beschaffen ist, und suchen Sie nach geklonten Social-Media-Profilen und täuschend ähnlichen Domains in ihrem Namen. Wenn Sie fündig werden, haben Sie eine Demonstration, die Sie der Unternehmensleitung vorlegen können.
Die Angriffskampagne wird so lange funktionieren, bis die erste Minute des Anrufs nicht mehr einfach ist. In den meisten Organisationen ist die erste Minute einfach, weil die Stimme vertraut klingt und der Prozess sich auf sie verlässt. Nehmen Sie dieses Vertrauen weg, und der Angreifer muss sich einen anderen Weg suchen.
- synthetic voice fraud
- executive impersonation
- digital risk protection
- payment fraud
- social engineering
- ai voice cloning