Bevor Geld fließt, ist das Rückfrage-Skript die Kontrolle
Veröffentlicht 29. September 2026·5 Min. Lesezeit
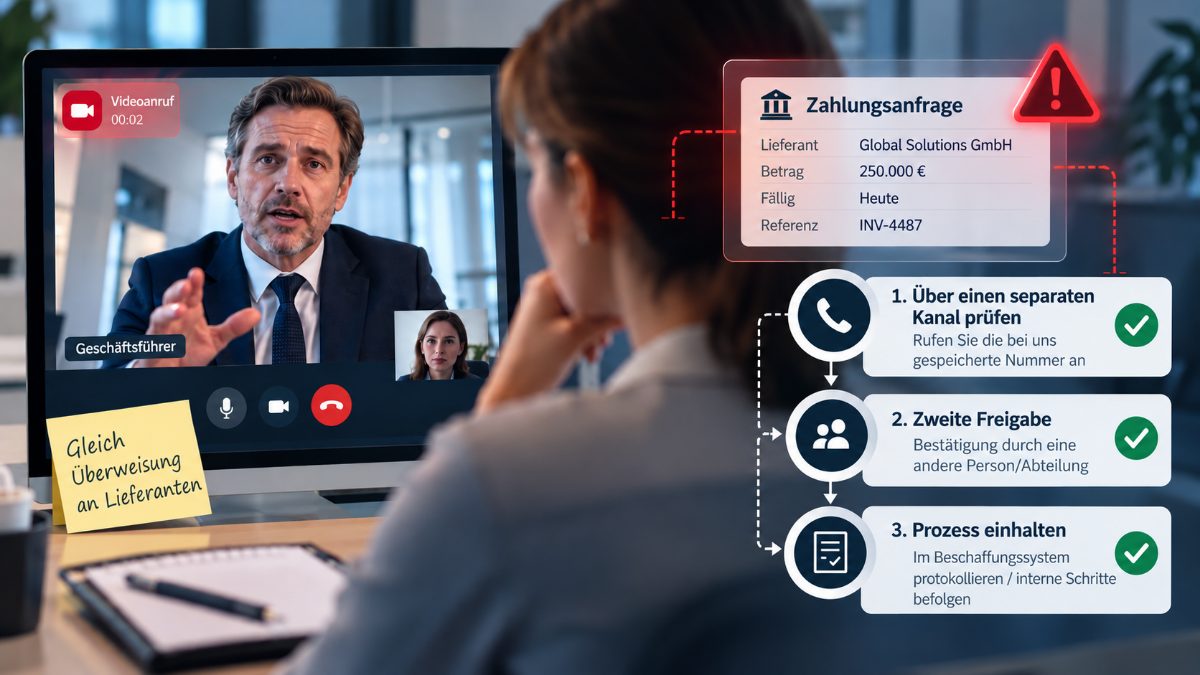
Der erste Deepfake-Betrugsversuch, der Ihre Organisation erreicht, wird wahrscheinlich als ganz gewöhnliche Zahlungsanweisung daherkommen. Er wird nicht als Betrugsversuch erkennbar sein. An einem ganz normalen Dienstag erhält ein Mitarbeiter aus der Finanzabteilung einen Videoanruf von jemandem, der wie der Geschäftsführer aussieht. Er bittet darum, noch am selben Tag eine Zahlung an einen vertraut klingenden Lieferanten zu veranlassen. Gesicht, Stimme und Auftreten wirken überzeugend. Nur eines passt nicht: die Anfrage selbst.
Die Australian Financial Review berichtete am 21. September von ihrem Cyber Summit, dass Bankengruppen gemeinsam mit Meta und Telekommunikationsanbietern bereits 32.000 Beispiele für gefährliche Inhalte im Internet gemeldet haben, darunter zunehmend auch Deepfake-basierte Anlagebetrugsfälle. Der Bericht beschreibt den Kampf dagegen als einen Kampf um die Wahrheit. Das eigentliche operative Problem ist jedoch konkreter: Die gefälschten Identitäten werden immer überzeugender – schneller, als Menschen sie zuverlässig erkennen können.
Die Erkennung stößt an ihre Grenzen
Nach einer solchen Meldung liegt es nahe, zunächst auf noch mehr Erkennungsschulungen zu setzen: Mitarbeitenden bessere Deepfakes zu zeigen und ihnen beizubringen, auf Flackern im Video oder kleine Unstimmigkeiten in der Stimme zu achten. Doch damit versucht man, ein Ziel zu treffen, das sich ständig weiterbewegt.
Denn die 32.000 gemeldeten Inhalte sind genau diejenigen, die bereits jemand erkannt hat. Wenn ein Deepfake so überzeugend ist, dass eine Bank, eine Plattform und ein Telekommunikationsanbieter zusammenarbeiten müssen, um ihn zu entfernen, dann ist es keine belastbare letzte Verteidigungslinie, darauf zu vertrauen, dass ein einzelner Mitarbeiter visuelle Auffälligkeiten erkennt.
Die Erkennung versagt zudem genau dort, wo es am meisten darauf ankommt. In einem gut funktionierenden Finanzteam werden Menschen dafür bezahlt, hilfsbereit und lösungsorientiert zu sein. Der Mitarbeiter, der helfen möchte, handelt genau so, wie die Organisation es ihm beigebracht hat – lange bevor Deepfakes zu einem operativen Risiko wurden.
Die entscheidende Frage lautet daher: Warum kann eine einzelne Person allein aufgrund eines einzigen Anrufs eine Zahlung veranlassen? Wenn die Antwort lautet, dass die Anfrage dringend war, dann hat sich die Organisation auf einen einzigen menschlichen Entscheidungspunkt verlassen.
Sinnvoller ist es, die Verifizierung als festen Bestandteil eines Prozesses zu verstehen. Wenn ein Mitarbeiter nicht zuverlässig beurteilen kann, ob die Person auf dem Bildschirm tatsächlich echt ist, braucht die Organisation einen Kontrollschritt, der nicht von dieser Einschätzung abhängt. Dieser Schritt muss direkt in den Transaktionsprozess integriert werden.
Was der Zahlungsprozess tatsächlich braucht
In einem mittelgroßen Finanzbereich sitzt der Mitarbeiter, der eine Zahlung freigeben kann, häufig direkt neben demjenigen, der die Bankverbindung eines Lieferanten ändern darf. Es gibt kein separates Payment-Operations-Team, das den Videoanruf überprüft. Ein Deepfake muss nicht die gesamte Organisation überzeugen. Es reicht, wenn eine einzige berechtigte Person überzeugt wird, die helfen möchte.
Damit wird die Transaktion selbst zum entscheidenden Kontrollpunkt. Und genau diese Kontrolle muss auch in dem Moment funktionieren, in dem ein Mitarbeiter unter Zeitdruck steht.
Die einfachste und kostengünstigste Maßnahme ist ein vorher festgelegtes Prüfschema, das bereits jetzt für solche Situationen definiert wird. Bei Zahlungen oberhalb eines festgelegten Schwellenwerts sollte der Empfänger die Anfrage über einen vom Anrufer unabhängigen Kommunikationskanal verifizieren.
Ein Mitarbeiter aus der Finanzabteilung sollte beispielsweise sagen können: Ich rufe Sie über die Telefonnummer zurück, die wir bei uns hinterlegt haben. Ein Mitarbeiter aus der Lohnbuchhaltung sollte sagen können: Bevor ich die Bankverbindung ändere, benötige ich die Personalnummer und die Freigabe des Vorgesetzten.
Damit lautet die entscheidende Frage nicht mehr, ob das Gesicht im Video echt ist. Entscheidend ist, ob die Anfrage auch eine Prüfung über einen zweiten Kommunikationskanal und durch eine zweite Person übersteht.
Eine transaktionsbezogene Verifizierungsgrundlage bedeutet in der Praxis: Jede Zahlungs- oder Datenanfrage oberhalb eines festgelegten niedrigen Schwellenwerts wird zunächst als nicht autorisiert betrachtet, bis sie über einen unabhängigen Kommunikationskanal bestätigt wurde. Dafür ist keine spezielle Technologie erforderlich. Ein festgelegtes Prüfschema, eine zweite Person und eine vorab hinterlegte Telefonnummer reichen für den Anfang aus.
Als Verifizierungskanal kann eine Telefonnummer verwendet werden, die bereits in den Unternehmenssystemen hinterlegt ist, ein zweiter Genehmiger aus einer anderen Berichtslinie oder ein im Beschaffungssystem angelegtes Ticket. Die Grundregel lautet: Überall dort, wo eine Anfrage eine Zahlung auslösen oder die Herausgabe von Daten ermöglichen kann, sollte die Prüfung über einen separaten Kommunikationskanal und möglichst durch eine zweite Person erfolgen.
Entscheidend ist weniger, für welche konkrete Variante sich die Organisation entscheidet. Entscheidend ist, dass die Anfrage nicht innerhalb des ursprünglichen Videoanrufs oder derselben E-Mail-Kommunikation bestätigt wird.
Auch das Training verändert sich unter diesem Ansatz. Die Mitarbeitenden üben das Prüfschema so lange, bis es sich ganz selbstverständlich anfühlt – mit realistisch wirkenden simulierten Sprach- und Videoanrufen. Die Auswertung zeigt anschließend, wer die Verifizierung bei dringenden Anfragen weiterhin überspringt und wer vor dem Handeln eine Bestätigung einholt.
Ein Managed Cyber Awareness Programm kann solche Übungen rollenbasiert durchführen und auswerten und beispielsweise einen Phishing-Meldebutton direkt an ein echtes SOC anbinden. Eine einmal jährlich durchgeführte Videoübung kann das nicht leisten.
Die Übung für diesen Monat
Wählen Sie drei Prozesse aus, über die Geld überwiesen oder Daten außerhalb der Organisation weitergegeben werden können: beispielsweise Lieferantenzahlungen, Änderungen von Bankverbindungen im Rahmen der Lohnabrechnung und Rückerstattungen an Kunden.
Definieren Sie für jeden dieser Prozesse ein Prüfschema und einen unabhängigen Kommunikationskanal. Lassen Sie anschließend Finance, HR und IT jeweils einmal mit einer simulierten Anfrage durch den Prozess gehen. Die Ergebnisse sollte die für das menschliche Risiko im Risikoregister verantwortliche Person mit derselben Ernsthaftigkeit überprüfen wie die Ergebnisse eines Penetrationstests.
Wenn der aktuelle Trainingsvertrag eine solche Übung nicht abdeckt, ist genau diese Lücke noch zu schließen, bevor der erste überzeugende Deepfake-Videoanruf eintrifft. Buchen Sie eine gemeinsame Arbeitssitzung, um einen konkreten Zahlungsprüfungsprozess abzubilden, oder lassen Sie uns das Awareness-Programm überprüfen, das diese Aufgabe eigentlich erfüllen sollte.
- deepfake fraud
- payment fraud
- cyber awareness
- verification controls
- social engineering