Awareness-Programme sollten messen, ob Mitarbeitende unerwartete Anfragen verifizieren
Veröffentlicht 28. September 2026·5 Min. Lesezeit
Sicherheitsbewusstseinsprogramme sollten messen, ob Mitarbeitende unerwartete Anfragen verifizieren
Viele Verantwortliche für Security-Awareness-Programme stehen derzeit vor einer wichtigen Entscheidung: Soll die nächste Kampagne weiterhin messen, wie gut Mitarbeitende fehlerhafte oder verdächtige E-Mails erkennen? Oder sollte sie stattdessen messen, wie zuverlässig sie unerwartete Anfragen über einen zweiten Kommunikationskanal verifizieren?
Die Mitteilung von Microsoft vom 22. September, über die Axios berichtete, macht es zunehmend schwieriger, diesen Wechsel aufzuschieben.
Microsoft gab bekannt, die digitale Infrastruktur einer Cybercrime-Plattform abgeschaltet zu haben. Nach Angaben des Unternehmens stützte sich die Plattform bei ihren Abläufen umfassend auf KI-Tools. Microsoft identifizierte die Plattform als EvilTokens und beschrieb, wie KI in verschiedenen Phasen der Angriffskette eingesetzt wurde.
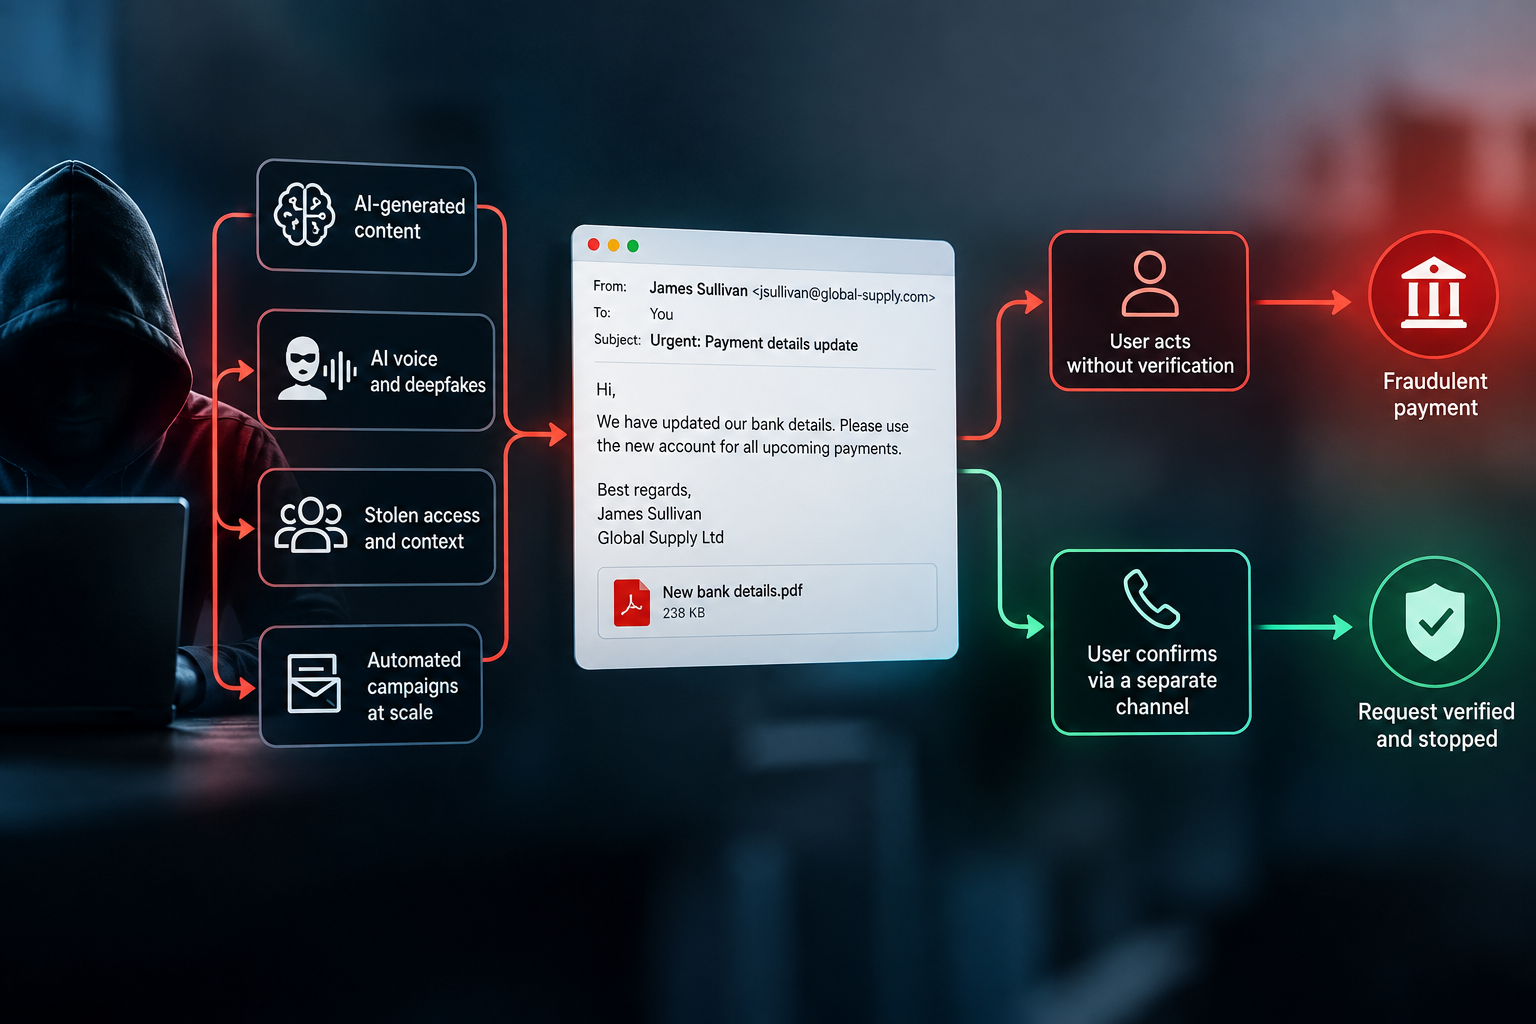
Entscheidend ist dabei nicht, dass KI für eine einzelne, klar abgegrenzte Aufgabe eingesetzt wurde – etwa zum Verfassen einer Täuschungsnachricht oder zum Erzeugen einer Sprachnachricht. Die eigentliche Veränderung besteht darin, dass KI den gesamten Ablauf des Angriffs unterstützen kann.
Die naheliegende Schlussfolgerung lautet, dass ein großer Anbieter eine Cybercrime-Infrastruktur erfolgreich gestört hat. Für die Security Awareness ist jedoch eine andere Erkenntnis wichtiger: Die Operation war wie eine Produktionslinie aufgebaut – und Produktionslinien senken die Kosten für jede überzeugend wirkende betrügerische Anfrage.
Axios brachte den größeren Zusammenhang deutlich auf den Punkt: Finanziell motivierte Angreifer nutzen bereits vorhandene KI-Tools, „um gestohlenen Zugang zu Unternehmensnetzwerken in Möglichkeiten für Betrug zu verwandeln“.
Genau diese veränderte Kostenstruktur sollte auch die Art und Weise verändern, wie Sicherheitsbewusstsein trainiert und gemessen wird.
Die bisherige Annahme beim Awareness-Training gerät ins Wanken
Jahrelang konzentrierte sich Awareness-Training darauf, verräterische Rechtschreib- oder Grammatikfehler zu erkennen. Ein falsch gesetzter Großbuchstabe, eine ungewöhnliche Formulierung oder eine nicht passende Domain waren typische Merkmale solcher Übungen. Das gewünschte Verhalten bestand darin, die Nachricht zu melden.
Dieser Ansatz verliert jedoch zunehmend an Aussagekraft.
Die Plattformen, mit denen heute betrügerische Anfragen erstellt werden können, nutzen Modelle, die saubere, idiomatische Texte in der Sprache der jeweiligen Zielperson erzeugen. Wenn Grammatik- und Rechtschreibfehler kein zuverlässiges Warnsignal mehr sind, muss etwas anderes getestet werden.
Entscheidend ist dann die Frage, ob eine Person bei einer plausibel wirkenden Aufforderung innehält und die Anfrage über einen Kommunikationskanal verifiziert, den die anfragende Person nicht kontrollieren kann. Das kann beispielsweise eine Aufforderung zur Änderung von Zahlungsdaten, zur Freigabe eines Dokuments oder zur Genehmigung eines Einkaufs sein.
In mittelgroßen Unternehmen fehlt dieser zweite Kanal häufig, weil er nicht verbindlich festgelegt ist. Die Finanzabteilung hat möglicherweise die informelle Regel, geänderte Bankdaten eines Lieferanten telefonisch zu bestätigen. Die Personalabteilung geht vielleicht davon aus, dass Änderungen an der Gehaltsabrechnung mündlich freigegeben werden müssen.
Wenn eine einzelne Person gleichzeitig für Awareness, Lieferantenprüfungen und Auditnachweise zuständig ist, werden solche informellen Regeln nur selten zu festen Bestandteilen des Trainings – und noch seltener zu einem messbaren Test.
Das Ergebnis kann eine Kampagne sein, die bei offensichtlichen Phishing-Versuchen eine gute Erkennungs- oder Klickrate zeigt, während die Anfrage mit dem größten Schadenspotenzial außerhalb der Simulation eintrifft.
Die Verifizierung muss mit den Möglichkeiten der Angreifer Schritt halten
Hinter dieser Entwicklung steht vor allem eine wirtschaftliche Veränderung.
Der Wert der Plattform bestand darin, gestohlenen Zugang mit weniger menschlichem Aufwand in Betrugsmöglichkeiten umzuwandeln. Gestohlene Zugangsdaten waren nie das Ende der Geschichte. Sie sind vielmehr der Ausgangspunkt für eine Reihe von Anfragen, die legitim genug wirken, um eine Reaktion auszulösen.
Je weniger menschlicher Aufwand für die einzelnen Schritte erforderlich ist, desto mehr Anfragen kann ein Angreifer versenden. Gleichzeitig muss nicht mehr jede einzelne Anfrage perfekt ausgearbeitet sein, um erfolgreich zu sein.
Die Verteidigung muss mit dieser Entwicklung Schritt halten.
Genau hier zahlt sich ein gemanagtes Programm aus. Mit einem gemanagten Cyber-Awareness-Training lassen sich die Inhalte von der Erkennung offensichtlicher Rechtschreibfehler hin zu Übungen zur Verifizierung unerwarteter Anfragen verschieben, ohne das gesamte Programm neu aufbauen zu müssen.
Die Auswertungen zeigen dann nicht nur, wer einen Tippfehler erkennt, sondern auch, wer auf welche Art von Anfrage reagiert.
Das Finanzteam kann beispielsweise simulierte Anfragen zur Änderung von Lieferantenbankdaten erhalten – ohne einen einzigen Rechtschreibfehler. Gemessen wird dann, ob die Mitarbeitenden zum Telefon greifen und die Änderung über einen bekannten Kontakt verifizieren.
Die Rechtsabteilung kann plausible Anfragen zur Freigabe oder Weitergabe von Dokumenten erhalten, beispielsweise von einer Domain, die der tatsächlichen Domain zum Verwechseln ähnlich sieht.
Ziel ist es, die Gewohnheit zur Verifizierung genau gegen die Art von Anfragen zu trainieren, deren Erstellung und Personalisierung Angreifer heute zunehmend automatisieren können – und nicht gegen Fehler, die sie inzwischen vermeiden können.
Wenn eine Person die Schaltfläche „Phishing melden“ betätigt, muss die Meldung irgendwo ankommen. Managed Detection and Response stellt sicher, dass hinter dieser Schaltfläche ein definierter Prozess und ein Analystenteam stehen. So werden Meldungen nicht einfach in einem gemeinsam genutzten Postfach gesammelt, sondern können eine konkrete Sicherheitsmaßnahme auslösen.
Eine Kontrollfrage für die nächste Awareness-Kampagne
Bevor die nächste Awareness-Schulung freigegeben wird, stellen Sie den Personen, die die Inhalte liefern oder erstellen, eine einfache Frage:
Wie viele der Simulationen testen, ob Mitarbeitende eine unerwartete Anfrage über einen zweiten Kanal bestätigen – statt lediglich einen Fehler in der Nachricht zu erkennen?
Wenn die Antwort eine Prozentzahl ist, lassen Sie sich die konkreten Simulationen zeigen, die hinter dieser Zahl stehen.
Wenn keine der Simulationen die Verifizierung über einen zweiten Kanal testet, ist genau das eine wichtige Erkenntnis.
Nehmen Sie anschließend die beiden Prozesse, die für Ihre Organisation besonders relevant sind. Änderungen von Lieferantenbankdaten und Änderungen an der Gehaltsabrechnung gehören häufig dazu.
Legen Sie für beide Prozesse einen zweiten Kommunikations- oder Freigabekanal fest, anhand dessen das Verhalten der Mitarbeitenden getestet werden kann.
Das kann ein Anruf bei einer bekannten Telefonnummer sein, ein separater Genehmigungsschritt im Finanzsystem oder eine persönliche Bestätigung durch die anfragende Person.
Eine Antwort auf die ursprüngliche E-Mail gilt hingegen nicht als unabhängige Verifizierung.
Auf die Abschaltung der Infrastruktur werden wahrscheinlich weitere Maßnahmen der Strafverfolgungsbehörden oder neue Meldungen folgen, bevor die Aufmerksamkeit weiterzieht. Was jedoch bestehen bleibt, ist die veränderte Kostenstruktur der Angriffe: Die Anfragen, auf die es wirklich ankommt, lassen sich inzwischen kostengünstig und in hoher Qualität erstellen – und sind mit bloßem Auge immer schwerer von legitimen Anfragen zu unterscheiden.
Programme, die ausschließlich die Fähigkeit zur Erkennung testen, werden weiterhin gute Erfolgsquoten melden, während der kostspielige Fehler über einen Kommunikationskanal erfolgt, für dessen Überprüfung niemand geschult wurde.
- cyber awareness
- phishing simulation
- ai cybercrime
- business email compromise
- security training