Miért nem elég többé egy ismerős hang a telefonban a fizetés jóváhagyásához?
Megjelent 2026. október 8.·5 perc olvasás
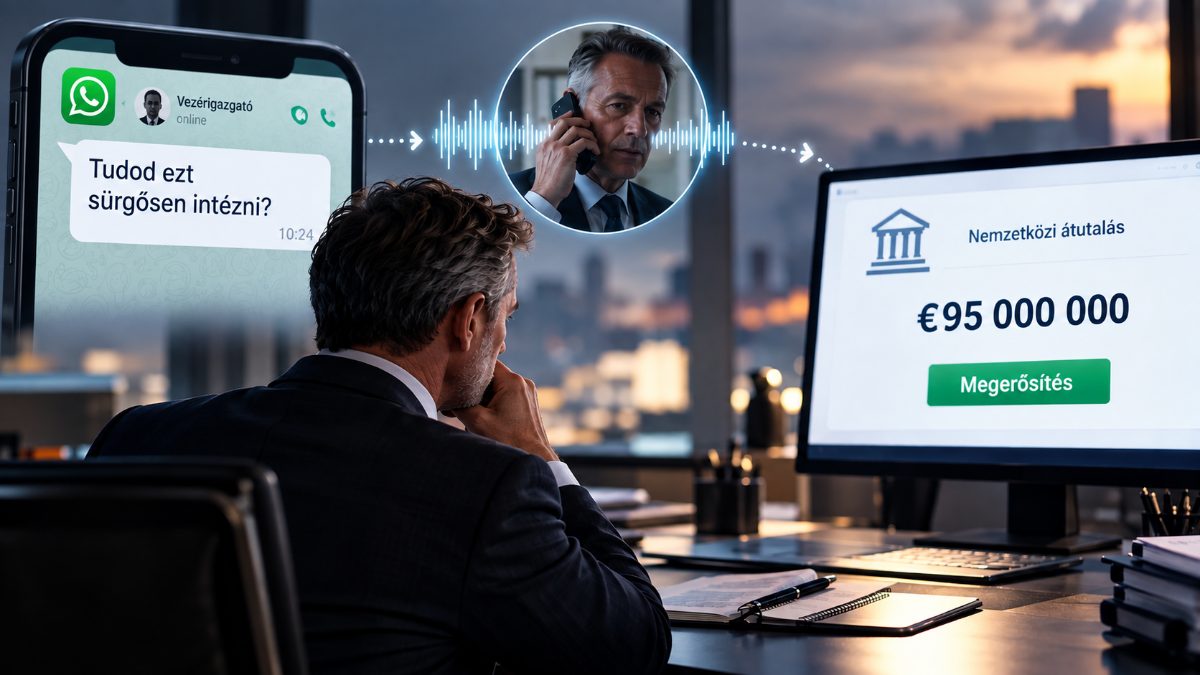
Paolo Molesini pontosan úgy járt el, ahogyan a legtöbb pénzügyi vezető valószínűleg tette volna. Egy WhatsApp-üzenet érkezett, amely látszólag a vezérigazgatótól származott, és sürgős pénzátutalást kért. Ezt egy telefonhívás követte egy olyan személytől, akinek a hangja egy neves ügyvédi iroda vezető partnerére hasonlított. Az igazgatóság elnöke engedélyezte a 95 millió eurós átutalást.
A BigGo Finance szeptember 29-én arról számolt be, hogy az ügyvéd hangját klónozták, és az összegből 36 millió euró továbbra sem került elő, miután azt kriptovalutára váltották. Az igazgatóság elnöke a következő hónapban lemondott. Az esetet sokan annak bizonyítékaként értelmezik, hogy a mesterségesen előállított hangok már túlságosan meggyőzőek. Ez valóban így van, de önmagában még nem ez az eset legfontosabb tanulsága.
A fontosabb tény az, hogy az ellenőrzési lépés egy telefonhívás volt. Az igazgatóság elnöke hallotta egy számára ismerősnek tűnő vezető ügyvéd hangját, és ezt megerősítésként fogadta el. Maga a kommunikációs csatorna – egy ismert személy hangja a telefonban – azonban ma már igény szerint mesterségesen előállítható. Ha egy kontroll olyan tényezőtől függ, amelyet egy támadó képes szintetizálni, akkor az többé nem jelent valódi kontrollt.
A sikertelen kontroll egy telefonhívás volt
A Fideuram esetében nem egy könnyen megtéveszthető vezető okozta a problémát. A valódi hiba az volt, hogy egyetlen, ismerősnek tűnő hang elegendőnek bizonyult egy visszafordíthatatlan pénzátutalás jóváhagyásához. A Gartner 297 CISO bevonásával végzett felmérése szerint 41%-uk találkozott legalább egy, munkatársak elleni deepfake támadással hanghívások során az elmúlt évben, míg 36%-uk videóhívásokon keresztül is tapasztalt hasonló próbálkozásokat. A Gartner ajánlása egyértelmű: a nagy hatású, jelentős kockázattal járó kéréseket egy különálló, megbízható folyamaton keresztül is újra kell ellenőrizni.
A támadás több kommunikációs csatornán keresztül működött. Egy üzenet tartalmazta az utasítást, a telefonhívás eloszlatta a fennmaradó kétségeket, ezt pedig követte a fizetési utasítás. Éppen ez a rétegzettség az új elem. A támadóknak már nem feltétlenül kell elérniük, hogy az első üzenetet azonnal elhiggyék. Elég, ha az üzenet elég sokáig hitelesnek tűnik ahhoz, hogy egy ismerős hang végül lezárja a kérdést. Az egyes rétegek önmagukban gyengének tűnhetnek, együtt azonban elegendő bizalmat teremtettek ahhoz, hogy az igazgatóság elnöke utasítsa a pénzügyi osztályt a pénz átutalására.
A második kommunikációs csatornát még a kérés beérkezése előtt határozza meg
A legtöbb fizetési jóváhagyási szabályzat abból indul ki, hogy a kérelmező visszahívása egy másik, elkülönített kommunikációs csatornát jelent. Ez azonban csak akkor igaz, ha a csatornát és az elérhetőséget már az utasítás megérkezése előtt meghatározták. Ha a WhatsApp-üzenetben szereplő telefonszámot hívják vissza, az nem felel meg ennek a követelménynek. Ugyanez igaz az e-mail-aláírásból kimásolt telefonszámra is. Ha a támadó kontrollálja az első üzenetet, akkor a megerősítéshez szükséges telefonszámot is ő adhatja meg.
A megoldás kevésbé technikai jellegű, mint sok más biztonsági projekt. Határozzon meg egy olyan összeghatárt, amely felett egyetlen személy jóváhagyása önmagában nem elegendő a fizetés teljesítéséhez, függetlenül attól, hogy kitől származónak tűnik a kérés. E határérték felett egy második személynek is meg kell erősítenie a kérést egy előre meghatározott és regisztrált csatornán keresztül – például egy token segítségével, egy külön egyeztetés során, vagy a fizetési rendszerben nem tárolt telefonszámon keresztül –, olyan információ felhasználásával, amelyet a kérelmező nem adott meg az eredeti üzenetben. Ha a második ellenőrzés sikertelen, a fizetés nem teljesíthető. A szabályzatot úgy kell kialakítani, hogy egyetlen telefonhívás sem legyen elegendő a jóváhagyás teljesítéséhez.
Ez különösen fontos azoknál a szervezeteknél, ahol kis létszámú pénzügyi csapat dolgozik. Egy három- vagy négyfős csapatban gyakran ugyanaz a személy fogadja a kérést, rögzíti a fizetést, majd fel is hívja a kérelmezőt az ellenőrzés érdekében. A kontrollnak egy olyan környezetben is működőképesnek kell maradnia, ahol a banki felület és a számlák kezelése egymás mellett, ugyanazon a pénzügyi munkaállomáson történik. Pontosan erre a helyzetre számítanak a csalók.
A tesztet akár már ebben a hónapban el lehet végezni. Mutasson a fizetési kérelmek fogadásáért felelős munkatársnak egy életszerű utasítást, majd kérdezze meg, mit ellenőrizne. Ha a válasz része az, hogy „visszahívnám”, akkor megtalálta a folyamat hiányosságát. Ha ehelyett egy előre egyeztetett második kommunikációs csatornára hivatkozik, akkor a folyamat már egy lépéssel a támadás előtt jár.
Mire képes a biztonságtudatossági képzés – és mire nem?
Mindez természetesen nem jelenti azt, hogy a biztonságtudatossági képzés elvesztette volna a jelentőségét. Inkább arról van szó, hogy a képzésnek azt a szerepet kell betöltenie, amelyre valóban alkalmas. A képzés az első kapcsolatfelvétel során érkező adathalász üzenetek, a közös postafiókba befutó gyanús kérések, illetve azoknak a helyzeteknek a szűrője, amikor valaki ugyan elbizonytalanodik, de azt mondják neki, hogy az ügy sürgős. Egy szerepkörönként szimulációkat futtató, menedzselt biztonságtudatossági program, amely egyetlen kattintással lehetővé teszi a gyanús e-mailek jelentését, segít abban, hogy az alacsonyabb értékű próbálkozások ne alakuljanak ki hosszabb beszélgetésekké. Emellett azt is egyértelművé teszi a pénzügyi csapat számára, hogy egy szokatlan formában érkező átutalási utasítás esetén a megállás és az ellenőrzés az elvárt reakció.
A biztonságtudatossági képzés azonban nem lehet egy átutalási utasítás jóváhagyásának kontrollja, mert mire a telefonhívásra sor kerül, a képzési helyzet már lezajlott. A támadó ekkor már nem arra épít, hogy a munkatárs félreérti vagy nem ismeri fel a hibásan megfogalmazott üzenetet. A telefonhívás célja az, hogy megnyugtassa azt a személyt, aki a név alapján eleve hajlamos megbízni a kérésben. A valódi kockázatot azok a hihetőnek tűnő kérések jelentik, amelyekhez egy ismerős név társul.
Abból az összegből induljon ki, amelyet nem engedhet meg magának elveszíteni
Határozza meg azt a fizetési összeget, amelynek elvesztését a szervezete már nem engedheti meg magának, majd tegye fel a kérdést: elegendő-e egyetlen telefonhívás ahhoz, hogy ez az összeg átutalható legyen? Ha igen, akkor a szabályzat már lemaradt a támadók módszerei mögött.
Térképezze fel egy ilyen összeghatár feletti fizetés jóváhagyási folyamatát, és rögzítse benne azt a két kommunikációs csatornát, amelyen keresztül a kérést meg lehet erősíteni. Ezután foglaljon egy rövid egyeztetést, és nézzék végig, hol lehetnek hiányosságok a folyamatban – még mielőtt megérkezik a következő hasonló kérés.
- deepfake csalás
- fizetési jóváhagyás
- külső csatornás ellenőrzés
- hangklónozás
- biztonságtudatosság
- pénzügyi kontrollok