Kiállja a fizetési jóváhagyási folyamat a próbát egy valós idejű videóhívásban?
Megjelent 2026. október 26.·4 perc olvasás
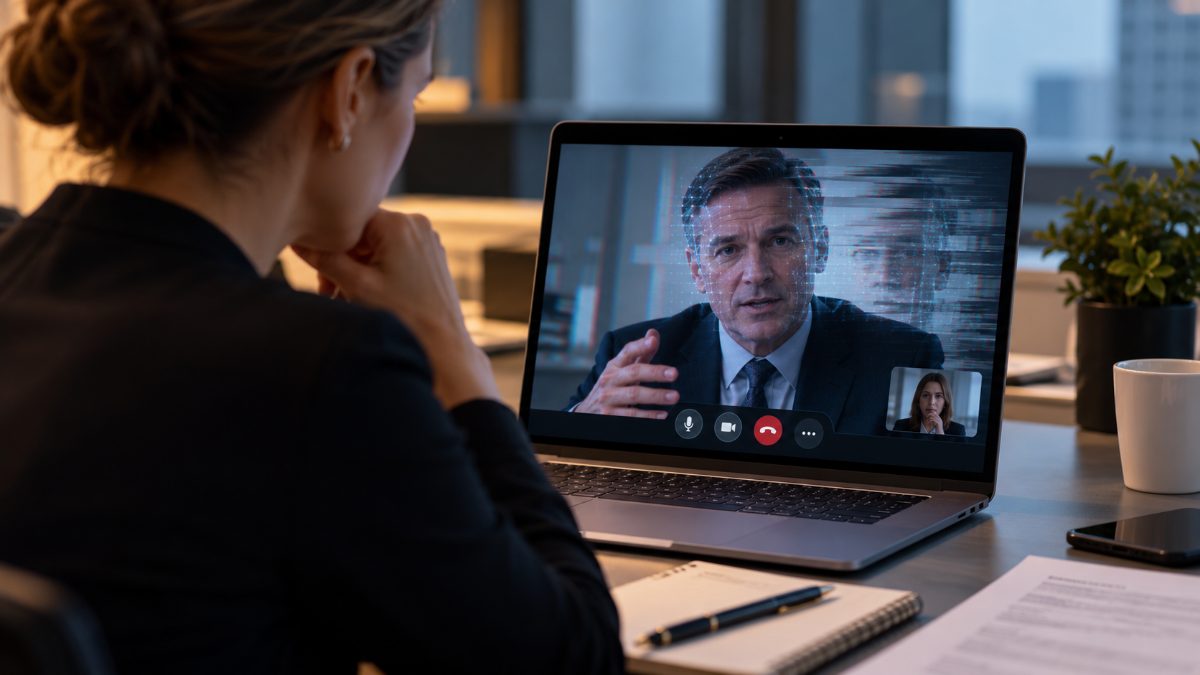
Egy pénzügyi munkatárs 15 tranzakció során összesen 25,6 millió dollárt utalt át, miután részt vett egy valós idejű videóhívásban, amelyben a pénzügyi igazgatót egy deepfake-technológiával létrehozott, valós időben működő digitális másolat helyettesítette. Az eset az identifAI által közzétett, a Security Boulevard által október 13-án ismertetett jelentésben szerepel. A jelentés az MI-alapú deepfake-csalások értékét 40 milliárd dollárra becsüli, és a videószintézist nevezi meg a legnagyobb arányban alkalmazott módszerként, 42,7 százalékos részesedéssel. Ezt a hangklónozás követi 21,9 százalékkal.
Ez az adat könnyen az MI-alapú felismerési technológiák irányába terelheti a beszélgetést. Ez a technológiai beszállítóknak kedvező következtetés, amely a középvállalatokat egy végeláthatatlan technológiai beszerzési folyamat felé sodorhatja. A helyzet hasznosabb értelmezése az, hogy a támadások az e-mailekből áttevődtek az élő kommunikációs csatornákra, miközben a legtöbb fizetési jóváhagyási folyamatot még mindig az e-mailes megkeresések kezelésére alakították ki. A valódi előrelépést nem a mintázatok jobb felismerése, hanem a kérések független ellenőrzése jelenti.
Induljunk ki abból, amiből a támadók dolgoznak. Az identifAI jelentése szerint a támadók nyilvános szereplésekből, podcastokból, interjúkból és közösségimédia-felületekről gyűjtenek jó minőségű videó- és hangfelvételeket. A legfontosabb források között az X és a LinkedIn is szerepel. Egy ismert vezető hangja és arca tehát már eleve elérhető bárki számára, aki fel akarja használni ezeket. Ettől válik különösen veszélyessé az élő videóhívás: olyan ismerősségérzetet kelt, amelyet egy adathalász e-mail általában nem tud kiváltani. Ráadásul olyan munkatársakkal szemben is hatékony lehet, akiket eddig kizárólag az URL-ek és a feladói címek ellenőrzésére készítettek fel.
A gyakorlatban a sebezhető pont a pénzügyi csapaton belül található, távol a biztonsági műveleti központtól. Megváltoznak egy beszállító bankszámlaadatai, vagy egy sürgős átutalást kell teljesíteni a határidő előtt. A feladatot végző munkatárs ismeri a hívót, korábban már beszélt vele, és nincs kialakult eljárása arra, hogy azt mondja: „Visszahívom egy olyan telefonszámon, amely már szerepel a nyilvántartásomban.” Ha a hívás deepfake, éppen ennek az egyszerű rutinnak a hiánya teszi lehetővé a támadást.
A második kommunikációs csatorna
A problémát a csatornán kívüli, független ellenőrzés oldja meg. Sem a fizetési adatok módosítását, sem a vezetői átutalási kéréseket, sem az érzékeny adatok átadását nem szabad kizárólag azon a kommunikációs csatornán kapott utasítás alapján végrehajtani, amelyen a kérés érkezett. A megerősítésnek egy második, külön kezdeményezett csatornán kell megtörténnie.
Ez jelentheti például a kérelmező visszahívását egy olyan telefonszámon, amely már szerepel a vállalat ERP- vagy HR-rendszerében, nem pedig a kérésben megadott számon vagy hivatkozáson keresztül. Megoldás lehet az is, ha egy másik csapatból érkező jóváhagyó telefonon vagy személyesen megerősíti az utasítást. Különösen nagy összegű átutalások esetén egy másik hitelesítő alkalmazásból származó, rövid ideig érvényes kód is alkalmazható.
A lényeg az, hogy a munkatársnak ne a helyzet közepén, megérzéseire hagyatkozva kelljen eldöntenie, valódi-e a hívó. Ezt a folyamatnak kell eldöntenie, egy előre meghatározott ellenőrzési lépésen keresztül.
Itt térül meg igazán a biztonságtudatossági oktatásba fektetett munka. Egy menedzselt kiberbiztonsági tudatossági program célzott képzéseket biztosíthat a pénzügyi, HR- és vezetői asszisztensi csapatok számára. Ezek pontosan ezt a helyzetet dolgozzák fel, majd szimulált megkeresésekkel tesztelik, hogy a munkatársak a gyakorlatban is alkalmazzák-e a tanultakat.
A cél egy begyakorolt, hibáztatás nélküli visszautasítási rutin kialakítása. Ha egy munkatárs felfüggeszti az átutalást, és végül kiderül, hogy valóban a pénzügyi igazgató telefonált, a következmény legfeljebb egy kisebb késedelem és egy köszönet legyen. Ha azonban a munkatársat megbüntetik az óvatosságáért, legközelebb már nem fogja megtenni ugyanezt.
Gyakorolják be a visszautasítást
A szimuláció fontosabb, mint maga a szabályzat. Az írásos előírás, amely szerint a munkatársaknak ellenőrizniük kell a sürgős kéréseket, önmagában keveset ér péntek délután négy órakor, amikor a képernyőn egy ismerős arc jelenik meg, és egy konkrét utasítást ad. A gyakorlás megváltoztatja az automatikus reakciót.
Az e-mailes megtévesztési kísérletek esetén egy adathalászat-bejelentő gomb továbbítja a gyanús üzenetet a biztonsági műveleti központnak (SOC). A telefonhívásokon alapuló támadásoknak ugyanezt az eszkalációs útvonalat kell követniük akkor is, ha egyelőre csak a hívó neve és telefonszáma áll rendelkezésre.
Egy menedzselt tudatossági program biztosítja ehhez a következetes keretrendszert: szerepkörökre szabott képzési modulokat, valósághű szimulált megkereséseket és olyan irányítópultokat, amelyek megmutatják, hogy a pénzügyi csapat valóban elvégezte-e az előírt ellenőrzéseket.
Azt kell mérni, hogy megtörtént-e az ellenőrzés. A kvízeken elért pontszám ebben az összefüggésben másodlagos. Ez a megközelítés segít azonosítani azt az egyetlen csapatot is, amelynek még módosítani kell az eljárásain.
A vezetőségnek felteendő kérdés
A vezetőség vagy a pénzügyi igazgató előtt álló kérdés egyszerű: végrehajtható-e egy beszállítói adatváltoztatás vagy átutalás egyetlen, valós idejű megkeresés alapján a vállalat jelenlegi folyamataiban?
Kérjék meg a pénzügyi csapatot, hogy mutassa be a legutóbbi sürgős fizetésiadat-módosítás teljes folyamatát. Hány lépésből állt? Melyik lépés állította volna meg a mesterségesen előállított pénzügyi igazgatót?
Ha a válasz az, hogy „a hívó olyan részleteket is ismert, amelyeket csak az igazi pénzügyi igazgató ismerhetett”, akkor valójában nincs működő ellenőrzési kontroll.
A forrás ugyanakkor több fontos kérdést nyitva hagy. A 40 milliárd dolláros becslés az identifAI saját összesítése, amelyet a cikk a számítási módszertan ismertetése nélkül közöl. A hongkongi esetet sem erősíti meg független forrás a szóban forgó írásban.
A mechanizmus hitelességének megértéséhez azonban nincs szükség a teljes összeg igazolására. A támadás már ma is megvalósítható, és egyre olcsóbbá válik. A valódi kérdés az, hogy a fizetési jóváhagyási folyamat kiállja-e a próbát azon a napon, amikor a támadók éppen az Önök szervezetét veszik célba.
- deepfake-csalás
- fizetési csalás
- kiberbiztonsági tudatosság
- független csatornán történő ellenőrzés
- vezetői személyazonosság-hamisítás
- social engineering