Életbe lépett az osztrák NISG 2026: először a regisztráció, legkeményebben az ellátási lánc sújt le
Megjelent 2026. október 29.·4 perc olvasás
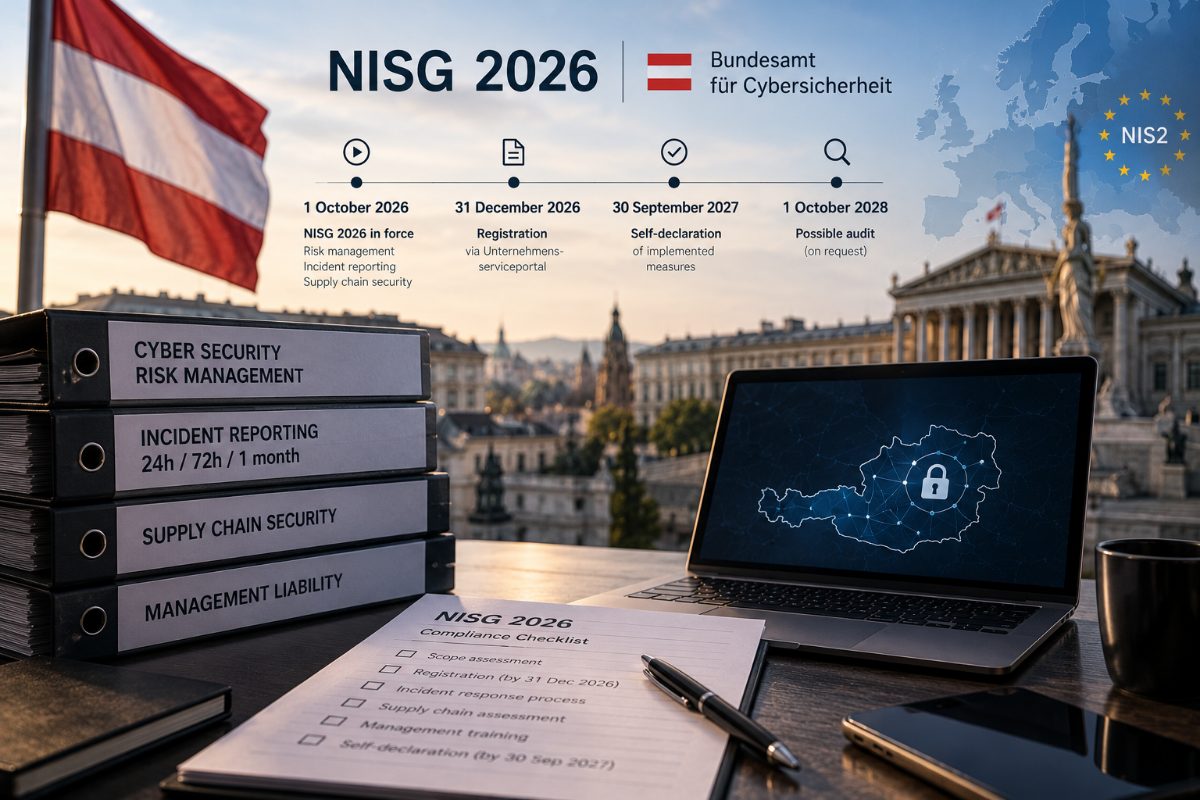
- október 1-jén lépett hatályba a Netz- und Informationssystemsicherheitsgesetz (NISG 2026), amely mintegy 4 000, 18 ágazatban működő osztrák szervezetre ülteti át a NIS2 irányelvet. A Bundesamt für Cybersicherheit most olyan rendszert felügyel, amelyben a kockázatkezelési intézkedések, az ellátási lánc biztonsága és az incidensbejelentés működési kötelezettségek – nem pedig egy jövőbeli projekt. Ausztria európai mércével későn alkalmazó ország: a KPMG 1 354 napot számol a NIS2 hatálybalépése és az osztrák kezdő időpont között.
A KPMG által a Sicherheitsforum Digitale Wirtschaft együttműködésével készített elemzés 1 396 osztrák vállalatot vizsgált, és a NISG bevezetettségének átlagos pontszámát az 5-ből 2,96-ra teszi; 16 százalékuk még 2 alatt van. Ezt a lemaradást kell a következő tíz hétben ledolgozni.
A regisztráció nyer egy kis időt, de nem sokat
Minden újonnan a hatály alá kerülő szervezet előtt két adminisztratív határidő áll. Az Unternehmensserviceportalon történő regisztrációt 2026. december 31-ig kell elvégezni. A bevezetett kockázatkezelési intézkedésekről szóló önbevallás 12 hónapon belül követi ezt; a WKO GYIK-je szerint legkésőbb 2027. szeptember 30-ig, az ott közölt idővonal viszont október 1-jét jelöli meg a teljesítés napjaként. A külső igazolás még később esedékes: a hatóság független felülvizsgálatot csak 2028. október 1-jétől kérhet, fontos szervezeteknél – az alapvető fontosságúakkal ellentétben – csak indokolt körülmények fennállása esetén.
Mindez nem jelent türelmi időt. 2026. október 1-je óta már hatályos az intézkedések fenntartására és a jelentős kiberbiztonsági incidensek bejelentésére vonatkozó kötelezettség.
Az incidensbejelentés az első buktató
A bejelentési láncot nem lehet előre ütemezni: a jelentős incidens ismertté válásától számított 24 órán belül korai figyelmeztetést kell adni, 72 órán belül részletesebb bejelentést, a korai figyelmeztetéstől számított egy hónapon belül pedig zárójelentést, kérésre időközi frissítésekkel. Ugyanez az ütemezés ismerős a Cyber Resilience Act 14. cikkéből, amely 2026. szeptember 11. óta alkalmazandó. A határidő az incidens észlelésétől indul, nem a forenzikus vizsgálat befejezésétől. Ha személyes adatok is érintettek, a GDPR szerinti kötelezettségeket külön kell teljesíteni. Az a középvállalati csapat, amely egy éles incidens közben kezdi el kitalálni, ki kit hív, le fogja mulasztani a határidőt; sem a CSIRT-nek, sem a Bundesamt für Cybersicherheitnek nem kell auditra várnia ahhoz, hogy kérdéseket kezdjen feltenni.
A vezetői felelősséget a cégvezetők érzik meg először
A vezető testület – egy GmbH esetében az ügyvezető – felel az intézkedések betartásáért és felügyeletéért, és köteles kiberbiztonsági képzésen részt venni. Az alapvető fontosságú szervezetekre kiszabható bírság 10 millió euróig vagy a csoportszintű árbevétel 2 százalékáig terjed; a fontos szervezetek esetében 7 millió euróig vagy 1,4 százalékig. A regisztráció vagy az önbevallás elmulasztása legfeljebb 50 000 euró, ismételt jogsértés esetén legfeljebb 100 000 euró bírsággal sújtható. Ez a céget irányító emberek személyes, dokumentált kötelezettsége, nem pedig az IT-költségvetésben kezelt kockázat.
A hatály továbbra is meglepetést okoz
A NISG akkor alkalmazandó, ha két feltétel egyszerre teljesül: a szervezet a felsorolt NIS-ágazatok valamelyikében tevékenykedik, és eléri a méretküszöböt. Középvállalat 50 alkalmazottól jön létre, vagy akkor, ha az árbevétel és a mérlegfőösszeg egyaránt meghaladja a 10 millió eurót – feltéve, hogy a vállalat nem nagyvállalat. Nagyvállalat 250 alkalmazottnál kezdődik, illetve akkor, ha az árbevétel meghaladja az 50 millió eurót, a mérlegfőösszeg pedig a 43 millió eurót. A kisvállalatok – szűk kivételektől eltekintve – kívül maradnak, a hatály alá tartozó cégek beszállítóit azonban szerződéseik révén bevonják. A WKO online útmutatója a leggyorsabb út a valós válaszhoz; a csoportstruktúrákat pedig tételesen kell átvizsgálni, mert minden jogi személyt külön értékelnek.
Az ellátási lánc az a terület, ahol a legrosszabbak az adatok
A NISG az ellátási lánc biztonságát közvetlen kötelezettséggé teszi: a szervezeteknek fel kell mérniük minden közvetlen beszállító vagy szolgáltató egyedi sebezhetőségeit, beleértve azok fejlesztési folyamatainak biztonságát is. A KPMG felmérése megmutatja, miért fontos mindez. Az ellátási lánc biztonsága 2,03 pontot kap az 5-ből, szemben a többtényezős hitelesítés 3,62 pontjával, és a vállalatok mindössze 11 százaléka mondja, hogy az ellátási lánc védelmére hozott intézkedései teljes körűek és hatékonyak. Minden ötödik, beszállító vagy szolgáltató ellen indított támadás a megrendelő szervezet elleni támadáshoz vezetett; ez az arány egy év alatt több mint kétszeresére nőtt.
A kapcsolódó NISV 2026 előírja, hogy a kockázatelemzés terjedjen ki a technológiai, az emberi, az IKT-ellátási lánc és a telephelyi kockázatokra, és lehetővé teszi kompenzáló kontrollok alkalmazását, ha egy követelmény nem teljesíthető – feltéve, hogy ezeket dokumentálják, és legalább évente felülvizsgálják.
Mit tanulhat Ausztria Magyarországtól és Horvátországtól
A korábban csatlakozó országok nem adnak tiszta mintát. Magyarországon a NIS2-folyamat egy szélesebb, választás utáni jogszabály-felülvizsgálatba ágyazódik; hírek szerint mintegy 4 000 vállalatot érint, és az ütemtervet a politikai naptár alakítja. Horvátországban a jogszabály hatályban van, de a Help Net Security által megkérdezett GRC-menedzser szerint a szervezetek még mindig az első auditokra várnak, hogy megértsék, miként érvényesítik a szabályokat, és a hatállyal kapcsolatos bizonytalanság továbbra is fennáll. Ausztria ezt a várakozási időt kihagyhatja. A bizonytalanság pontosan az, amit egy most elvégzett hatályelemzés megszüntethet.
Hol kezdje ezen a héten
Futtassa le a Spirity NISG hatályellenőrzést, nevezzen ki egy név szerinti felelőst, és regisztráljon még az év vége előtt. Ha nincs teljes munkaidős CISO-ja, a hiány nem csupán szakértelem – ez egy elszámoltatható, vezetői szintű funkció hiánya. A Virtuális CISO szolgáltatás ezt a funkciót teljes munkaidős alkalmazott nélkül biztosítja, így a vezető testület kezében marad az irányítás, miközben a munka valóban el is készül. Ezután kérje el a három legkritikusabb beszállítójától a név szerint megjelölt incidens-kapcsolattartójukat, és kérdezze meg, képesek-e 24 órán belül értesítést küldeni. Ez az egyetlen kérdés többet árul el a valós NISG-helyzetéről, mint bármilyen általános ellenőrzőlista.
- nisg-2026
- nis2
- austria
- supply-chain-security
- cybersecurity