Az észlelés önmagában már nem elég
Megjelent 2026. szeptember 29.·5 perc olvasás
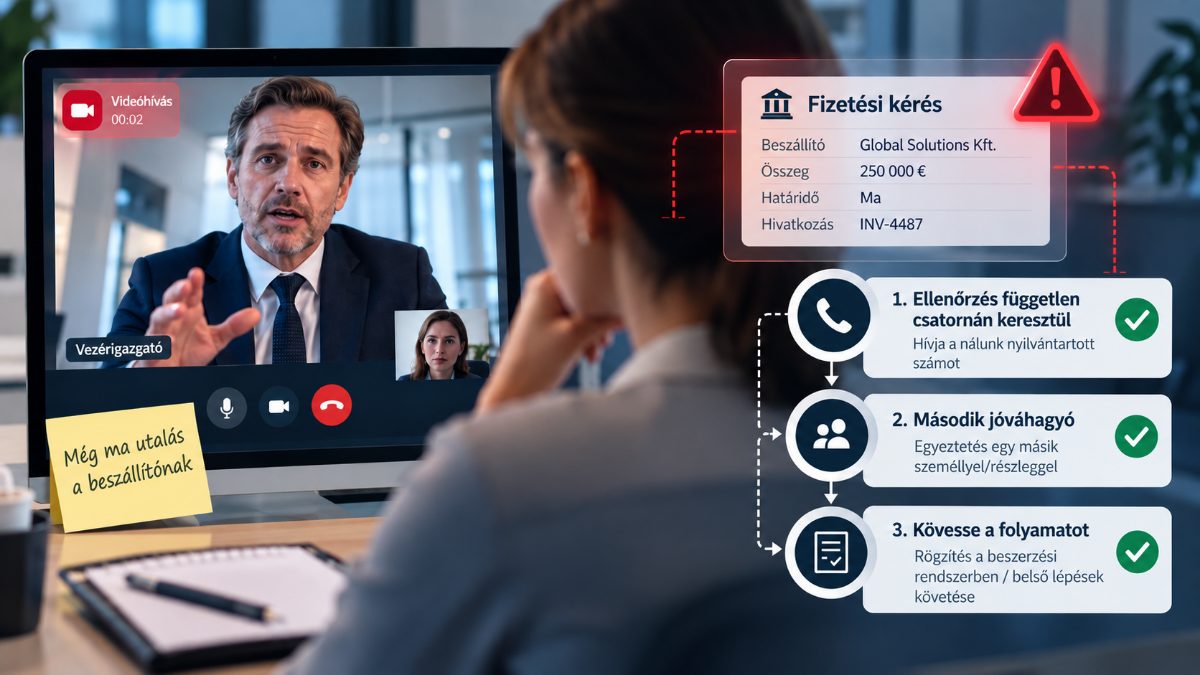
A szervezetét érő első deepfake-alapú csalás valószínűleg egy teljesen hétköznapi fizetési kérelem formájában érkezik. Nem fogja felhívni magára a figyelmet. Egy átlagos hétköznapon az egyik munkatársát a Pénzügyön videóhívásban keresi valaki, aki teljesen úgy tűnik, hogy a vezérigazgató. Arra kéri, hogy még aznap utaljon egy ismerősen hangzó beszállítónak X összeget. Az arc, a hang és a viselkedés egyaránt teljesen meggyőző. Egyetlen dolog nem stimmel: maga a kérés.
A Australian Financial Review szeptember 21-én, a Cyber Summit rendezvényről tudósítva arról számolt be, hogy a banki csoportok a Metával és távközlési szolgáltatókkal együttműködve 32 000 veszélyes internetes tartalmat azonosítottak, köztük egyre több deepfake-alapú befektetési csalást. A beszámoló az igazságért folytatott háborúként írja le a jelenség elleni küzdelmet. A háttérben azonban egy ennél jóval konkrétabb működési probléma húzódik meg: a megtévesztő megszemélyesítések gyorsabban fejlődnek, mint ahogy az emberek képesek felismerni őket.
Az észlelésnek vannak határai
Egy ilyen hír hallatán kézenfekvő reakció lehet, hogy még több felismerési tréningre van szükség: mutassunk a munkatársaknak egyre jobb deepfake-eket, tanítsuk meg őket arra, hogy mire figyeljenek egy videóban, vagy hogyan vegyék észre, ha valami furcsán hangzik. Csakhogy ezzel folyamatosan változó célpontot próbálunk eltalálni.
A 32 000 azonosított tartalom ugyanis azok közül került ki, amelyeket valaki már kiszúrt. Ha egy deepfake annyira meggyőző, hogy egy banknak, egy platformnak és egy távközlési szolgáltatónak együtt kell működnie az eltávolításához, akkor nem érdemes arra építeni, hogy egyetlen munkatárs majd észreveszi a videó vagy a hang apró hibáit. Ez túlságosan bizonytalan utolsó védelmi vonal.
Ráadásul az észlelés éppen ott bukhat el, ahol a legnagyobb a tét. Egy jól működő pénzügyi csapatban a munkatársaknak az a feladatuk, hogy segítsék a kollégáikat, és gördülékenyen intézzék a kéréseket. Az a munkatárs, aki segíteni akar, pontosan úgy jár el, ahogyan a szervezet erre korábban megtanította – még azelőtt, hogy a deepfake-ek valós működési kockázatot jelentettek volna.
Érdemesebb ezért azt a kérdést feltenni: hogyan lehetséges, hogy egyetlen ember egyetlen telefonhívás alapján pénzt utalhat át? Ha a válasz az, hogy a kérés sürgős volt, akkor a szervezet valójában egyetlen ember döntésére építette a kontrollt.
A hitelesítésnek ezért nem az egyéni megítélésre, hanem egy jól meghatározott folyamatra kell épülnie. Ha egy munkatárs nem tudja megbízhatóan eldönteni, hogy valódi-e az a személy, akit a képernyőn lát, akkor olyan ellenőrzési lépésre van szükség, amely nem ettől függ. Ezt az ellenőrzést magánál a tranzakciónál kell beépíteni a folyamatba.
Mire van szükség a fizetési folyamatban?
Egy közepes méretű pénzügyi csapatban gyakran egymás mellett dolgozik az a munkatárs, aki jóváhagyhat egy kifizetést, és az, aki módosíthatja a beszállítók banki adatait. Nincs külön csapat, amely a videóhívásokat ellenőrizné. Egy deepfake-nek nem kell az egész szervezetet meggyőznie. Elég, ha egyetlen jogosult munkatárs elhiszi, hogy a kérés valóban a vezetőtől érkezett, és segíteni akar.
Éppen ezért magát a tranzakciót kell az ellenőrzés egyik legfontosabb pontjává tenni. A kontrollnak pedig akkor is működnie kell, amikor a munkatárs nyomás alatt van, és gyorsan kellene intézkednie.
A legegyszerűbb és legolcsóbb megoldás egy előre kialakított ellenőrzési forgatókönyv. Ezt érdemes most kidolgozni, még azelőtt, hogy egy ilyen kérés ténylegesen megérkezne. A meghatározott értékhatár feletti kifizetéseket a címzettnek a hívótól független csatornán kell ellenőriznie.
Egy pénzügyi munkatárs például egyszerűen mondhatja: Visszahívom azon a telefonszámon, amelyet a rendszerünkben nyilvántartunk. A bérszámfejtésért felelős kolléga pedig: A bankszámlaadatok módosítása előtt szükségem lesz a munkavállalói azonosítóra és a vezető jóváhagyására.
Ebben az esetben már nem az a kérdés, hogy valódi-e a videóhívásban látott arc. Az számít, hogy a kérés átmegy-e egy második csatornán és egy második személy bevonásával végzett ellenőrzésen.
A tranzakciószintű ellenőrzés alapelve a gyakorlatban azt jelenti, hogy minden, egy meghatározott értékhatárt meghaladó pénzügyi vagy adatkezelési kérést alapértelmezés szerint jogosulatlannak tekintünk mindaddig, amíg egy független csatornán meg nem erősítjük. Ehhez nincs szükség különleges technológiára. Egy előre meghatározott forgatókönyv, egy második személy és egy előre rögzített telefonszám már elegendő ahhoz, hogy a kontroll működni kezdjen.
Az ellenőrzéshez használható a szervezet által már nyilvántartott telefonszám, egy másik szervezeti egységben dolgozó második jóváhagyó, vagy akár a beszerzési rendszerben létrehozott ticket is. A lényeg az, hogy ha a kérés pénz átutalására vagy adatok kiadására irányul, az ellenőrzés lehetőleg másik csatornán és másik személy bevonásával történjen.
Nem az a legfontosabb, hogy pontosan melyik megoldást választják. Az a fontos, hogy a választ ne az eredeti videóhívásban vagy az eredeti e-mailes levelezésben kelljen megadni.
Ezzel a megközelítéssel a képzés szerepe is megváltozik. A munkatársak addig gyakorolják az ellenőrzési forgatókönyvet, amíg az teljesen természetessé nem válik. A gyakorlat során valószerű, szimulált hang- és videóhívásokkal találkoznak, hogy éles helyzetben már ne legyen szokatlan számukra az ellenőrzés.
A gyakorlatok eredménye azt is megmutatja, hogy ki hagyja ki továbbra is az ellenőrzést, amikor sürgős a kérés, és ki áll meg, hogy megerősítse azt, mielőtt intézkedik. Egy menedzselt kiberbiztonsági tudatossági program ezeket a gyakorlatokat szerepkörök szerint képes lebonyolítani és nyomon követni, és akár egy phishing jelentésére szolgáló gombot is össze tud kötni egy valódi SOC-kal. Egy évente egyszer megtartott videós gyakorlat erre nem alkalmas.
Az e havi gyakorlat
Válasszon ki három olyan folyamatot, amelyeken keresztül pénz utalható át vagy adat adható ki a szervezeten kívülre: például a beszállítói kifizetéseket, a bérszámfejtéshez kapcsolódó bankszámlaadat-módosításokat és az ügyfél-visszatérítéseket.
Mindegyik folyamatnál határozza meg az ellenőrzési forgatókönyvet és a független ellenőrzési csatornát. A pénzügyi, HR- és IT-csapat ezután egyszer hajtsa végre a folyamatot egy szimulált kérés alapján. Az eredményeket pedig az emberi kockázatokért felelős személy ugyanazzal a komolysággal értékelje, mint egy penetrációs teszt eredményeit.
Ha a jelenlegi képzési program nem teszi lehetővé egy ilyen gyakorlat lebonyolítását, akkor ezt a hiányosságot még az első meggyőző deepfake-videó megérkezése előtt érdemes kezelni. Foglaljon egy közös munkamenetet, hogy feltérképezzünk egy konkrét fizetés-hitelesítési folyamatot, vagy kérje fel csapatunkat annak a tudatossági programnak a felülvizsgálatára, amelynek ezt a feladatot kellene ellátnia.
- deepfake fraud
- payment fraud
- cyber awareness
- verification controls
- social engineering