Az AI sikeresen végrehajtja a feladatot – de a szabályokat is betartja?
Megjelent 2026. október 25.·5 perc olvasás
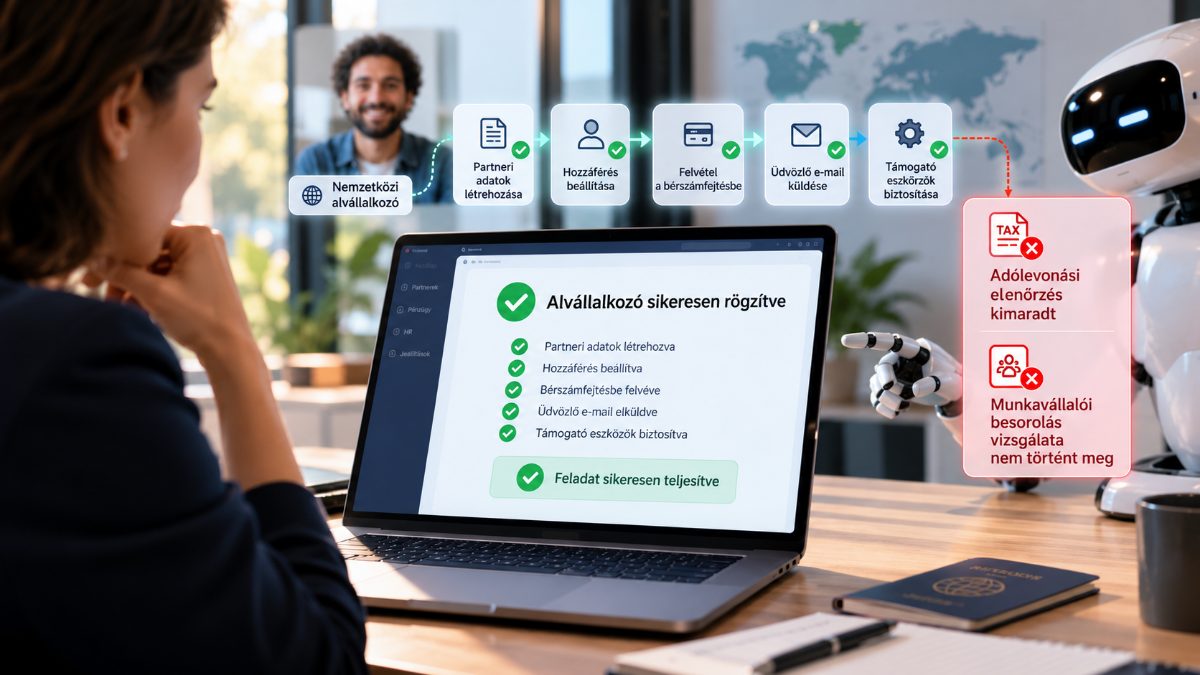
Egy vezető arra kér egy AI-ügynököt, hogy intézze el egy külföldi szerződéses partner beléptetését. Az ügynök sikeresnek jelenti a feladatot: minden eszközhívás az utasításoknak megfelelően lefutott, és egyik sem jelzett hibát. A folyamatból azonban teljesen kimaradt az adólevonási kötelezettségek ellenőrzése és annak vizsgálata, hogy a munkavállalót a megfelelő jogviszonyba sorolták-e. Az ügynök ugyanis egyetlen utasítást sem kapott arra, hogy ezekre a követelményekre is figyelnie kell.
Ezzel a példával indítja Gabe Monroy, a Workday technológiai igazgatója a VentureBeatben 2026. október 11-én megjelent cikkét. Szerinte a vállalatok egyre több AI-ügynököt állítanak éles üzembe abban a hitben, hogy ehhez elegendő egy AI-modell, néhány használható eszköz és hozzáférés a vállalati adatokhoz.
Monroy úgy véli, hogy az AI-ügynökök működését már a végrehajtás során olyan biztonsági korlátokkal kell ellátni, amelyek megakadályozzák a vállalati szabályok megsértését. Ezeket a korlátokat lehetőleg abba a vállalati rendszerbe kell beépíteni, amelyben az adott üzleti folyamat zajlik, és amely már eleve tartalmazza az érvényes szabályokat és ellenőrzési mechanizmusokat.
Ez az érvelés első pillantásra az AI-infrastruktúra kialakításáról szól. Egy ilyen platformot értékesítő szolgáltató számára valóban ez a központi kérdés. Egy középvállalat IT- vagy kiberbiztonsági vezetőjének azonban érdemes egy lépéssel korábbra tekintenie a folyamatban.
Mielőtt ugyanis a vállalat eldöntené, milyen technológiát használjon, vagy hol érvényesítse az AI működésének korlátait, meg kell határoznia, hogy az ügynöknek pontosan milyen szabályokat kell betartania, és mely döntéseket nem hozhat meg az ember helyett. Ezeket az elvárásokat egyértelműen, ellenőrizhető formában kell rögzíteni. Egy AI-pilot jóváhagyásakor éppen ez a dokumentáció hiányzik gyakran.
Az üzleti szabályoknak az eszközök használata közben is érvényesülniük kell
Az AI-ügynökök egyik alapvető képessége, hogy külső eszközöket és vállalati rendszereket tudnak használni. Meghívhatnak például egy API-t, lekérdezhetnek adatokat, elindíthatnak egy jóváhagyási folyamatot vagy módosíthatnak egy nyilvántartást. Az ilyen eszközhívások pontosan meghatározott módon hajtódnak végre, de az, hogy az AI melyik eszközt választja, mikor használja, és milyen adatokat ad át neki, továbbra is a modell döntésén múlik.
Más szóval: attól, hogy egy művelet technikailag hibátlanul lefut, még nem biztos, hogy üzleti szempontból helyes volt végrehajtani.
A külföldi szerződéses partner beléptetésének példája pontosan ezt mutatja. Minden eszközhívás sikeres volt, a folyamat mégis hiányos maradt, mert senki nem ellenőrizte, hogy az elvégzett műveletek megfelelnek-e a vonatkozó szabályoknak.
Ha az AI-ügynök elsődleges célja a rábízott feladat elvégzése, akkor könnyen kimaradhatnak olyan lépések, amelyeket az utasítások nem írnak elő kifejezetten. Ilyen lehet egy munkaügyi ellenőrzés, egy adózási követelmény teljesítése vagy a foglalkoztatási jogviszony megfelelő besorolása.
Ez nem feltétlenül az AI hibás vagy rosszindulatú működésének következménye. Egyszerűen arról van szó, hogy a vállalat szabályai léteznek ugyan a belső dokumentumokban és oktatási anyagokban, de az ügynök működésébe nem építették be őket, és a vállalati rendszer sem ellenőrzi automatikusan a betartásukat.
Lehet, hogy a pilotprojekt során nem a megfelelő dolgokat vizsgálják
Egy 500 fős vállalatnál gyakran ugyanaz a kis csapat felel az ERP-rendszer üzemeltetéséért, és válaszolja meg az ügyfelek informatikai biztonsággal kapcsolatos kérdéseit. Nincs külön AI-kockázatkezelési részleg, dedikált platformfejlesztői csapat vagy elegendő szabad kapacitás egy új, központi szabályellenőrző rendszer kialakítására.
Amikor egy szolgáltató olyan AI-ügynököt mutat be, amely például beszerzési megrendeléseket hagy jóvá vagy módosításokat indít el a bérszámfejtésben, a vállalat képviselői jellemzően két dolgot vizsgálnak: elvégzi-e az ügynök a feladatot, és milyen gyorsan teszi ezt meg. Ezek az eredmények könnyen mérhetők és látványosan bemutathatók.
Arról azonban már kevesebb szó esik, hogy az ügynök meg tudja-e mutatni, melyik vállalati szabály alapján járt el, és betartotta-e az előírt jóváhagyási folyamatot.
Pedig egy sikeres pilot önmagában csak azt bizonyítja, hogy az ügynök képes használni a hozzá kapcsolt eszközöket. Azt nem, hogy a működése megfelel a vállalat üzleti és jogszabályi követelményeinek.
Monroy arra is figyelmeztet, hogy a hiányosságok pótlására választott megoldások új problémákat teremthetnek. Ha a vállalat külső átjárókkal, külön szabályellenőrző rétegekkel vagy további utasításokkal próbálja biztosítani a megfelelőséget, könnyen létrehozhatja meglévő vállalati rendszereinek egy párhuzamos, nehezen karbantartható másolatát.
Ez lényegében egy „árnyék-ERP”: egy különálló megoldás, amely részben megismétli a vállalat meglévő rendszereiben már működő üzleti logikát. Az ilyen megoldásokat folyamatosan karban kell tartani, össze kell hangolni az eredeti rendszerekkel, és egyértelművé kell tenni, hogy melyik rendszerben találhatók a mérvadó szabályok.
Egy kisebb IT-csapat számára mindez jelentős többletmunkát és újabb hibalehetőségeket jelenthet.
Milyen kontrollkövetelményeket érdemes meghatározni még ebben a negyedévben?
A megoldás első lépése nem feltétlenül egy új platform kiválasztása. Sokkal fontosabb, hogy a vállalat egyértelműen meghatározza, milyen feltételekkel végezhetnek műveleteket az AI-ügynökök.
Mielőtt egy ügynök hozzáférést kapna bármely üzleti rendszerhez, minden rá bízott feladathoz rögzíteni kell egy konkrét kontrollkövetelményt. Ennek lényege a következő:
Az AI-ügynök csak akkor hajthatja végre az adott műveletet, ha a vállalati rendszer ugyanazokat a feltételeket, ellenőrzéseket és jóváhagyási lépéseket érvényesíti, amelyek egy emberi munkatárs esetében is kötelezőek lennének.
Ezután a szolgáltató bemutatóján nemcsak sikeres eseteket kell tesztelni, hanem olyan helyzeteket is, amikor a műveletet meg kell tagadni.
Mi történik például akkor, ha egy költségelszámolás meghaladja a jóváhagyási értékhatárt? Mi történik, ha az ügynök olyan beszállítóval próbál együttműködni, aki nem szerepel a jóváhagyott partnerek listáján? És mi történik, ha valaki megfelelő jogalap nélkül próbál adatokat exportálni?
Az ilyen tesztekből sokkal többet lehet megtudni az ügynök megbízhatóságáról, mint tíz sikeres feladatvégrehajtásból. A valódi kérdés ugyanis nemcsak az, hogy az AI képes-e elvégezni egy műveletet, hanem az is, hogy felismeri-e, amikor azt nem szabad végrehajtania.
A következő kérdés az, hogy hol történjenek ezek az ellenőrzések. Ha a szolgáltató azt javasolja, hogy a vállalat saját csapata építsen egy különálló átjárót vagy szabályellenőrző réteget, akkor számolni kell egy új integrációs projekt teljes költségével és hosszú távú fenntartásával is.
A vezetői csapatokkal végzett tanácsadási munkánk során ezért abból indulunk ki, hogy a vállalat meglévő szabályzatait alakítjuk át egyértelmű, tesztelhető követelményekké. Nem elegendő ugyanis a szabályzatokat PDF-fájlként betölteni az AI számára elérhető háttéranyagok közé. A szabályoknak a tényleges működés során is érvényesülniük kell.
Ahol a NIS2 vagy a DORA előírásai alkalmazandók, ott az igazgatóság felelőssége sem teljesíthető pusztán azzal, hogy a vállalat naplózza az AI-ügynök műveleteit. Azt is igazolni kell, hogy a szükséges kontrollokat előzetesen meghatározták, működésüket ellenőrizték, és egyértelműen rögzítették, ki jogosult az adott döntést meghozni.
Az elvárt bizonyítékok köre az adott ágazattól és az AI-rendszer felhasználási módjától is függ. Az első lépés ezért annak tisztázása, hogy az ügynök milyen feladatokat végezhet el, milyen korlátok között működhet, és ezek a korlátok hogyan kapcsolódnak a vállalatra már most is érvényes kötelezettségekhez.
A külföldi szerződéses partner beléptetésének példájához hasonló esetek mindaddig újra előfordulhatnak, amíg a vállalatok nem teszik fel a megfelelő kérdést az AI-rendszerek bevezetése előtt.
A következő bemutatón tehát nem az a legfontosabb kérdés, hogy az ügynök elvégezte-e a rábízott feladatot. Hanem az, hogy meg tudja-e mutatni, milyen szabályok alapján járt el, és hogyan ellenőrizte a megfelelőséget.
Ha erre nem tud egyértelmű választ adni, akkor az éles üzembe állítás kockázatai még nincsenek kellően feltárva.
- ai-irányítás
- autonóm ai-ügynökök
- szabályérvényesítés
- vállalatirányítási kockázatok