Ausztriában október 1-jén lép hatályba a NISG 2026 – az ügyvezetői határidők érkeznek először
Megjelent 2026. szeptember 28.·5 perc olvasás
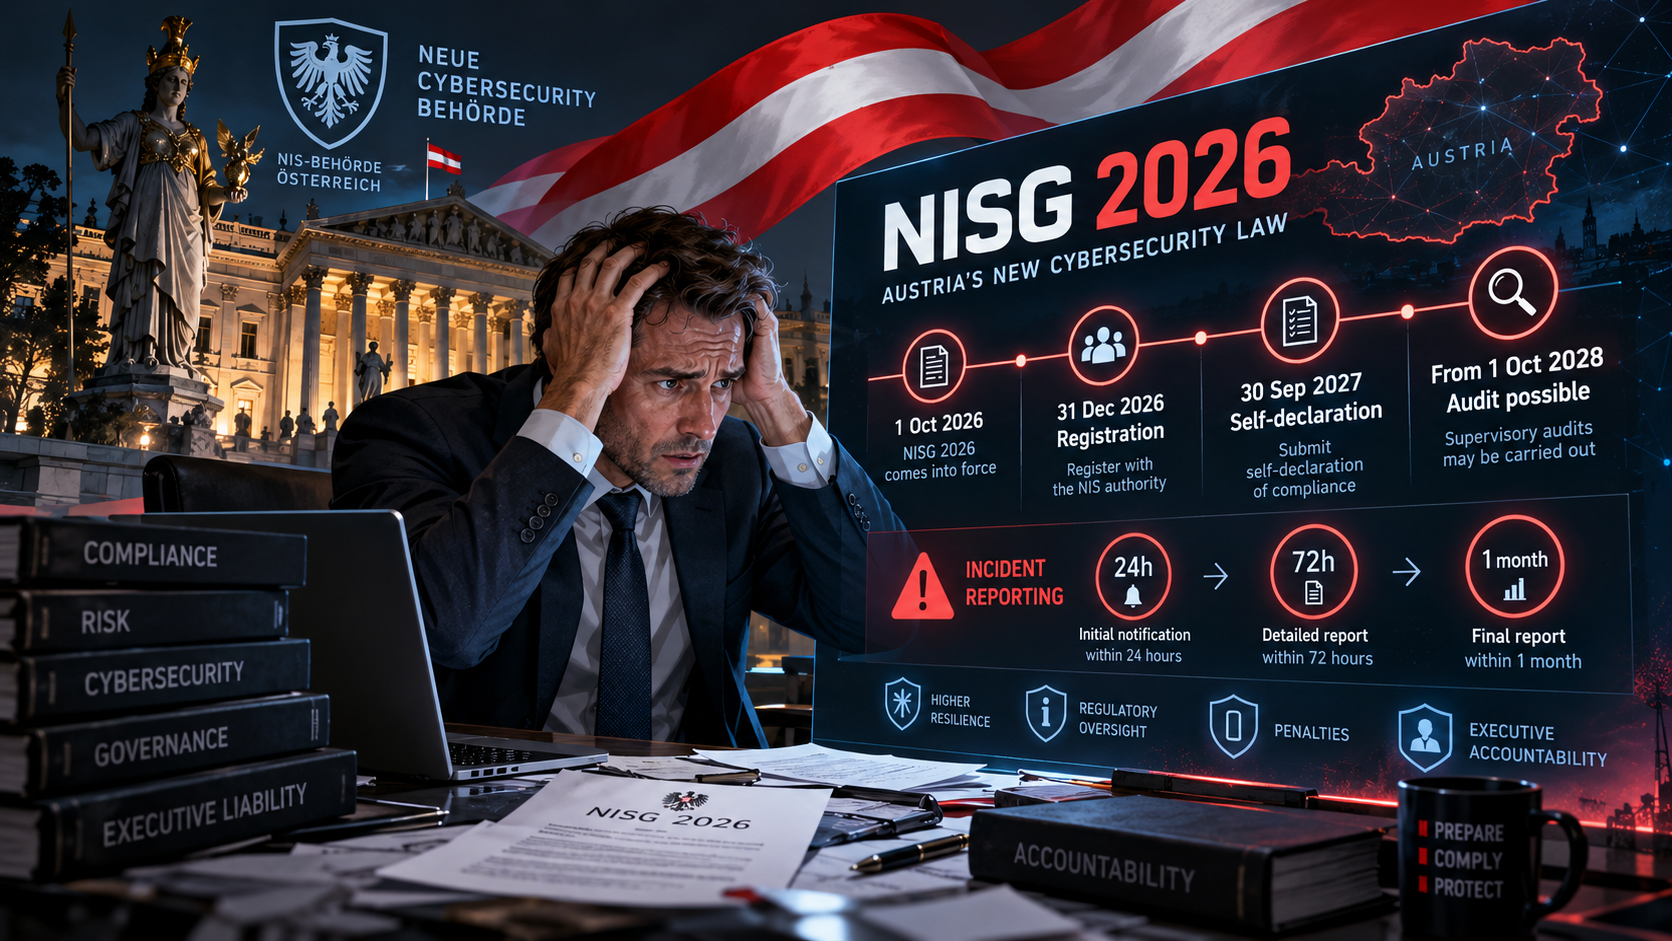
- október 1-jén lép hatályba a Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026), és ezen a napon kezdi meg működését Ausztria új Szövetségi Kiberbiztonsági Hivatala (Bundesamt für Cybersicherheit, BCS). Az Osztrák Szövetségi Gazdasági Kamara (WKO) a szeptember 24-én frissített útmutatójában a hatály alá tartozók körét 18 ágazatban mintegy 4000 szervezetre teszi – szemben azzal a nagyjából 100-zal, amelyre az e törvény által felváltott NISG 2018 vonatkozott. Ez a nagyságrend a figyelemfelkeltő adat. A valódi tennivaló azonban ennél élesebb: a törvény nem várja meg a bevezetési projekteket ahhoz, hogy a bejelentési kötelezettségek és a felügyeleti jogkörök életbe lépjenek.
Mi lép hatályba október 1-jén, és mi nem
Október 1-jétől a NISG 2018 már nem alkalmazandó. A kockázatkezelési intézkedések és az incidensbejelentési kötelezettségek ettől a naptól élnek, a BCS pedig megkezdheti a felügyeleti és végrehajtási intézkedéseket. Ez azt jelenti, hogy a már hatály alá tartozó szervezetnek nincs átmeneti időszaka az incidenskezelésre: ha egy jelentős kiberbiztonsági eseményről október 1. után szerez tudomást, háromlépcsős bejelentési lánc indul az illetékes CSIRT felé – 24 órán belül korai figyelmeztetés, 72 órán belül részletesebb bejelentés, egy hónapon belül pedig zárójelentés. Az első határidő, amelyet elmulaszthat, ezért nem egy beadási dátum, hanem az a 24 órás visszaszámlálás, amely az első jelentős incidenssel elindul.
Az első adminisztratív időpont a regisztráció: az érintett alapvető és fontos szervezeteknek 2026. december 31-ig regisztrálniuk kell. A regisztráció pontos csatornáját még rendeletben kell meghatározni, maga a határidő azonban kötött. A bevezetett kockázatkezelési intézkedésekről szóló önnyilatkozat 2027. szeptember 30-án következik. A WKO saját oldala különböző helyeken ezt a dátumot és 2027. október 1-jét is tartalmazza; a Schönherr jogi összefoglalója szeptember 30-át használja. Bármelyiket erősítik is meg, a munkát 2027 első felére kell ütemezni, nem az év végére.
Ami valóban várhat: a technikai megvalósítás független auditját legkorábban 2028. október 1-jétől lehet követelni, fontos szervezeteknél pedig csak akkor, ha megalapozott jelek utalnak jogsértésre. Ez nem indok arra, hogy magukat az intézkedéseket elhalasszák – azokat már az első naptól elvárják. A nem digitális ágazatokban a részletes technikai intézkedések még nemzeti rendeletre várnak; a WKO addig az (EU) 2024/2690 végrehajtási rendelet mellékletét és a hozzá tartozó iránymutatásokat javasolja munkareferenciaként használni.
Az ügyvezetői határidő előbb személyes, mint technikai
A NISG 2026 31. §-a közvetlenül a vezető testületet szólítja meg. Az ügyvezetőknek és a vezető testület tagjainak jóvá kell hagyniuk az előírt kockázatkezelési intézkedéseket, irányítaniuk kell azok megvalósítását, és folyamatosan felügyelniük kell azokat. A feladat IT-re, információbiztonságra vagy megfelelőségi területre történő átruházása nem szünteti meg a felelősséget. Ugyanez a szakasz írja elő a felső vezetőknek szóló kiberbiztonsági képzésen való részvételt is – az általános informatikai oktatás nem elegendő.
Ez az a rész, amelyet sok megfelelőségi naptár alulsúlyoz. A bírságok a szervezetet terhelik – alapvető szervezeteknél legfeljebb 10 millió euró vagy a globális árbevétel 2%-a, fontos szervezeteknél 7 millió euró vagy 1,4%; a regisztráció elmulasztása legfeljebb 50 000 euróba, az ismétlődő szervezeti jogsértés pedig 100 000 euróba kerülhet. A személyes kockázat azonban a társasági jogban van: ha az ügyvezető megszegi a gondossági kötelezettségét, és a társaságot kár éri, a céggel szemben belső felelősséggel tartozhat. Alapvető szervezeteknél a BCS el is tilthatja az ügyvezetőt a tisztsége gyakorlásától, és elrendelheti ennek cégjegyzékbe való bejegyzését. A képzési kötelezettség ezért nem bürokratikus előírás; a Schönherr jogi összefoglalója felelősségvédelemként írja le, és a felügyeletet ellátó testületnek is így kellene kezelnie.
Ahol a legtöbben először érzékelik a hatást
A közvetlen hatály a 18 ágazat közép- és nagyvállalataira terjed ki: középvállalat az, amely legalább 50 alkalmazottat foglalkoztat, vagy amelynek árbevétele meghaladja a 10 millió eurót, és mérlegfőösszege is meghaladja a 10 millió eurót; nagyvállalat az, amely legalább 250 alkalmazottat foglalkoztat, vagy amelynek árbevétele meghaladja az 50 millió eurót, és mérlegfőösszege is meghaladja a 43 millió eurót. Egyes szolgáltatók méretüktől függetlenül a hatály alá tartoznak – többek között a bizalmi szolgáltatók, a nyilvános elektronikus hírközlő hálózatokat és szolgáltatásokat nyújtók, a TLD-nyilvántartások üzemeltetői és a DNS-szolgáltatók.
A gyakorlati hatás azonban ennél szélesebb körű. A hatály alá tartozó szervezeteknek biztosítaniuk kell az ellátási láncuk biztonságát, és szerződésben átháríthatják a kockázatkezelési kötelezettségeket a közvetlen beszállítóikra. Egy küszöbérték alatti cég ezért továbbra is kaphat olyan részletes biztonsági kérdőívet, amelynek megválaszolása a vevő megtartásának feltétele. A BCS-nek joga van aktívan szkennelni az alapvető szervezetek internet felől elérhető rendszereit, és e szkennelések blokkolása október 1-jétől jogsértésnek minősül. Ha Ön infrastruktúrát üzemeltet, ezt a technikai változást már most be kell terveznie.
Az olyan szervezeteknek, amelyek nem biztosak abban, hogy a hatály alá tartoznak-e, az első hasznos lépés az érintettség tényleges tisztázása. Ingyenes NISG 2026 érintettségi ellenőrzésünk a tipikus eseteket mintegy tizenöt kérdéssel, nagyjából öt perc alatt válaszolja meg – anonim módon, regisztráció nélkül; az eredmény azonnal megjelenik, az alapjául szolgáló jogszabályhelyekkel együtt. Ha a válasz igen, a NISG 2026 keretrendszer-oldalunk bemutatja a teljes ütemezést: a 2026. október 1-jétől a 2028-tól lehetséges auditig tartó négy időpontot, a mögöttük álló öt kötelezettséget, valamint azt, hogy mely részletes szabályok kötelezők már most, és melyek várnak még nemzeti rendeletre. A regisztrációs oldalunk külön foglalkozik a december 31-i határidővel, mivel a legtöbb érintett szervezetnek ez az első dátum, amikor lépnie kell.
Mit tegyen ezen a héten
Tisztázza a hatály alá tartozást, mielőtt a regisztrációs időszak lezárul. Ha érintett, a december 31-i határidőhöz nevesített felelőst rendeljen, ne szervezeti egységet. A vezetőknek szóló képzést foglalja le most; ez törvényi kötelezettség, és egyben a legkönnyebben dokumentálható bizonyíték a gondos eljárásra. Járja végig az incidensbejelentési láncot azzal, aki a hajnali két órás hívást fogadná, mert a 24 órás korai figyelmeztetés már most él. Ha pedig hatály alá tartozó szervezetek beszállítója, számítson szerződéses biztonsági kikötések megjelenésére; készítsen rövid, őszinte összefoglalót a biztonsági intézkedéseiről, ahelyett, hogy minden kérdőívet a nulláról válaszolna meg.
Ha nincs belső biztonsági vezető, aki lefolytatná a hiányosságelemzést, elkészítené az önnyilatkozatot, és a vezető testület számára biztosítaná a 31. § szerint elvárt felügyeleti nyomvonalat, a virtuális CISO-szolgáltatás igénybevétele jelenti a gyakorlati hidat a megfelelőségi határidő és a működő biztonsági program között.
Az itt összefoglalt szabályok tájékozódást szolgálnak; hogy egy adott szervezetre pontosan mi vonatkozik, az a szervezet felépítésétől, ágazatától és a küszöbértékektől függ.
- nis2
- nisg-2026
- austria
- cybersecurity-compliance
- management-liability
- bcs