A tudatossági programoknak azt kellene mérniük, ellenőrzik-e a munkatársak a váratlan kérést
Megjelent 2026. szeptember 28.·5 perc olvasás
A biztonságtudatossági programoknak már azt kell mérniük, hogy a munkatársak ellenőrzik-e a váratlan kéréseket
Sok biztonságtudatossági programért felelős szakembernek most azzal a kérdéssel kell szembenéznie, hogy a következő kampány továbbra is azt mérje-e, mennyire jól ismerik fel a munkatársak a hibás vagy gyanús e-maileket, vagy inkább azt, hogy egy váratlan kérés esetén megbízhatóan ellenőrzik-e annak valódiságát egy másik kommunikációs csatornán keresztül.
A Microsoft szeptember 22-i bejelentése – amelyről az Axios is beszámolt – egyre nehezebbé teszi ennek a váltásnak a halogatását.
A Microsoft közlése szerint leállította egy kiberbűnözői platformhoz kapcsolódó digitális infrastruktúra működését. A vállalat szerint a platform a működése során széles körben támaszkodott AI-eszközökre.
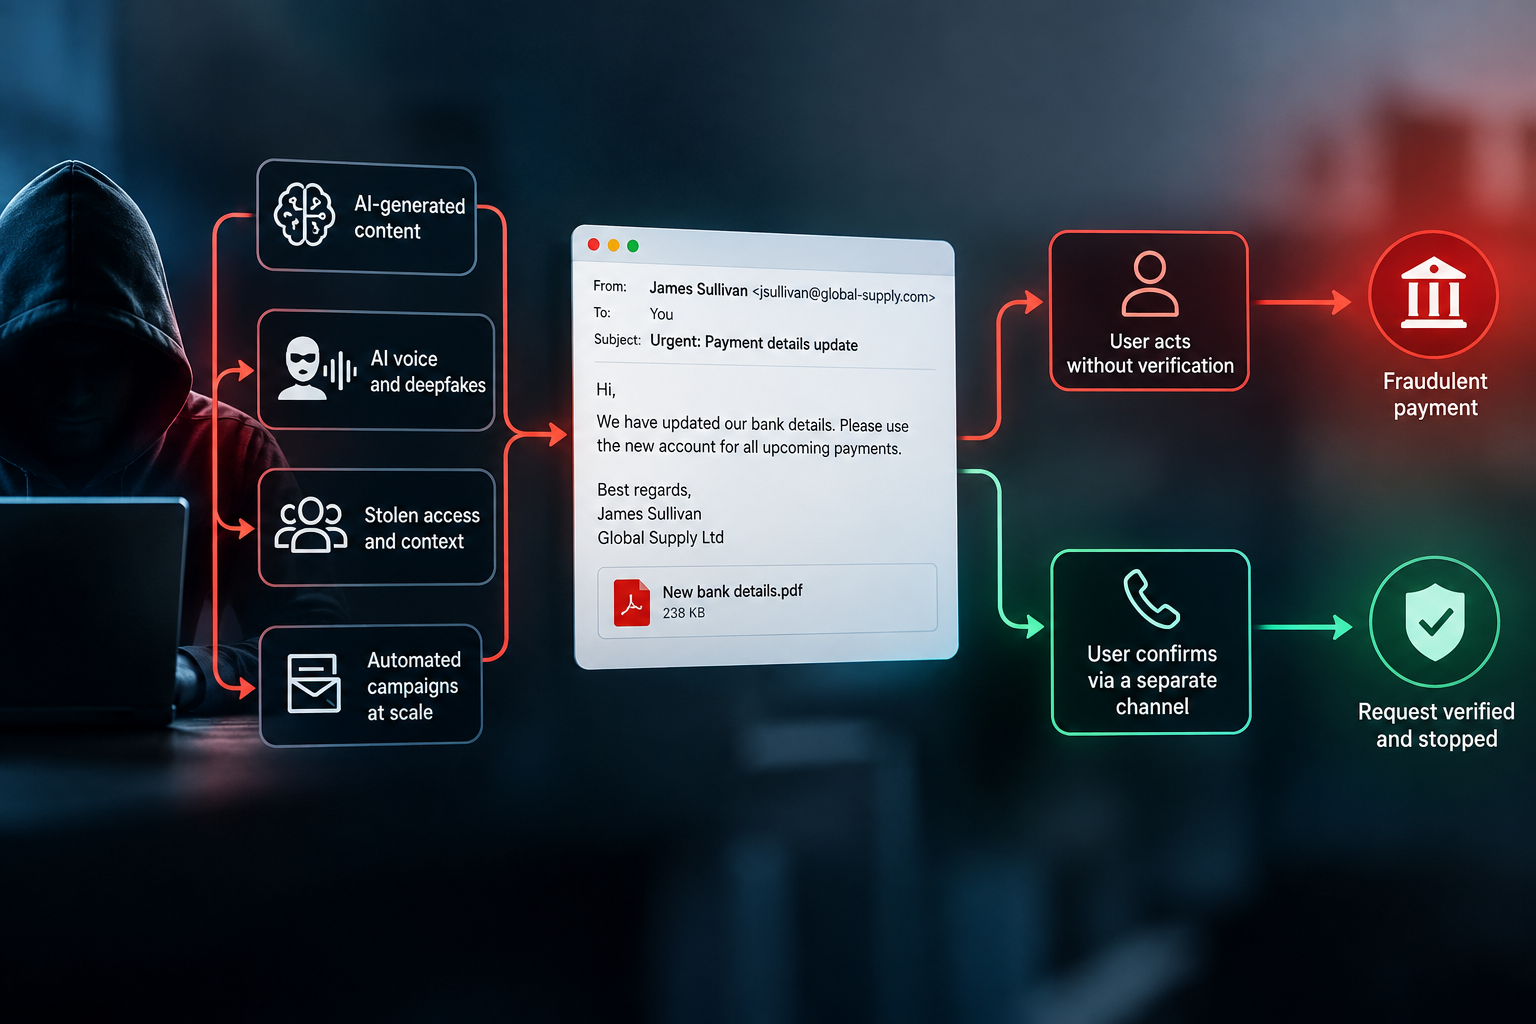
A lényeg azonban nem az, hogy az AI-t egyetlen konkrét feladatra használták-e – például egy megtévesztő üzenet megfogalmazására vagy egy hangfelvétel létrehozására. Az igazán fontos változás az, hogy az AI a teljes támadási folyamat részévé vált.
A történet kézenfekvő tanulsága, hogy egy nagy technológiai vállalat fellépett egy kiberbűnözői infrastruktúra ellen. A biztonságtudatosság szempontjából azonban van egy ennél fontosabb következtetés is: a támadási folyamat egyfajta gyártósorként működött, amely minden egyes meggyőzőnek tűnő csaló megkeresés előállításának költségét csökkenti.
Az Axios ezt a tágabb összefüggést is kiemelte: a pénzügyi haszonszerzésre törekvő támadók már meglévő AI-eszközöket használnak arra, hogy az ellopott vállalati hozzáféréseket csalási lehetőségekké alakítsák.
Ez a költségcsökkenés pedig a biztonságtudatossági képzések szemléletét is meg kell, hogy változtassa.
Az eddigi képzési szemlélet már nem elegendő
Éveken keresztül a biztonságtudatossági tréningek egyik alapvető eleme az árulkodó helyesírási vagy nyelvtani hiba felismerése volt. Egy elgépelés, egy furcsa megfogalmazás vagy egy gyanús domainnév jelentette a feladatot, a kívánt reakció pedig az volt, hogy a munkatárs jelentse az e-mailt.
Ez a megközelítés azonban már korábban is egyre kevésbé bizonyult elegendőnek.
A csalárd kéréseket előállító támadók ma már olyan AI-modellekhez férhetnek hozzá, amelyek a célpont nyelvén természetes, helyes és meggyőző szöveget képesek létrehozni. Ha a nyelvtani és helyesírási hibák már nem jelentenek megbízható figyelmeztető jelet, akkor mást kell mérni.
Azt kell vizsgálni, hogy megáll-e a munkatárs, és ellenőrzi-e a kérés valódiságát, amikor egy hitelesnek tűnő megkeresés például fizetési adatok módosítására, dokumentum megosztására vagy egy vásárlás jóváhagyására kéri.
Az ellenőrzésnek ráadásul olyan kommunikációs csatornán kell megtörténnie, amelyet a kérés feladója nem tud kontrollálni.
Egy közepes méretű szervezetben ez a második csatorna gyakran azért hiányzik, mert nincs egyértelműen rögzítve. A pénzügyi osztályon például lehet egy informális szabály, amely szerint a beszállító megváltozott bankszámlaadatait telefonon kell ellenőrizni. A HR-en mindenki tudhatja, hogy a bérszámfejtéssel kapcsolatos módosításokat szóban is jóvá kell hagyatni.
Ha azonban egyetlen ember felel a biztonságtudatosságért a beszállítói ellenőrzések és az auditdokumentáció mellett, ezek az informális szabályok ritkán válnak a képzés részévé – és még ritkábban lesz belőlük mérhető teszt.
Ennek eredményeként egy olyan kampány jöhet létre, amely jó eredményeket mutat a nyilvánvalóan hamis e-mailek felismerésében, miközben a valódi pénzügyi veszteséget okozó kérés éppen a szimuláción kívül érkezik.
Az ellenőrzésnek lépést kell tartania a támadókkal
A változás mögött alapvetően gazdasági ok áll.
A platform értékét az adta, hogy az ellopott hozzáférést kevesebb emberi munkával lehetett csalásra alkalmas helyzetekké alakítani. Egy megszerzett belépési adat soha nem maga a történet vége: csupán kiindulópont egy olyan megkereséssorozathoz, amelynek minden egyes lépése elég hitelesnek tűnhet ahhoz, hogy valaki végrehajtsa.
Minél kevesebb emberi munkára van szükség az egyes lépésekhez, annál több megkeresést tud a támadó előállítani. Ez azt is jelenti, hogy nem kell minden egyes üzenetnek tökéletesen kidolgozottnak lennie ahhoz, hogy eredményes legyen.
A védekezésnek ugyanilyen mértékben kell skálázódnia.
Itt válik igazán értékessé egy menedzselt biztonságtudatossági program. A Managed Cyber Awareness Training segítségével a képzés fókusza a helyesírási és nyelvi hibák felismeréséről a kérések valódiságának ellenőrzésére helyezhető át anélkül, hogy az egész programot újra kellene építeni.
A riportok pedig nem csupán azt mutathatják meg, hogy ki kattintott egy gyanús linkre, hanem azt is, hogy ki milyen típusú kérésnek dől be.
A pénzügyi csapat például olyan szimulált beszállítói megkereséseket kaphat, amelyek bankszámlaszám-változásról szólnak – egyetlen elgépelés nélkül. Ilyenkor azt lehet mérni, hogy a munkatárs felveszi-e a telefont, és ellenőrzi-e a módosítást.
A jogi csapat hitelesnek tűnő dokumentummegosztási kérésekkel találkozhat, akár egy, a valódihoz megtévesztésig hasonló domainről.
A cél az, hogy azt az ellenőrzési rutint gyakoroltassuk, amelyet a támadók ma már automatizálni képesek, ne pedig olyan hibák felismerését, amelyeket egyre könnyebben el tudnak kerülni.
Amikor egy munkatárs megnyomja a Report Phish gombot, a bejelentésnek természetesen valahová el is kell jutnia. A Managed Detection and Response biztosítja, hogy a gomb mögött megfelelő folyamat és elemzői kapacitás legyen. Így a bejelentések nem egyszerűen egy közös postafiókban gyűlnek, hanem valódi biztonsági intézkedést indíthatnak el.
Egy egyszerű ellenőrző kérdés a következő kampányhoz
Mielőtt jóváhagyja a következő biztonságtudatossági kampányt, tegyen fel egy egyszerű kérdést annak, aki a tartalmat szállítja vagy a programot összeállítja:
A szimulációk hány százaléka méri azt, hogy a munkatárs ellenőrzi-e egy váratlan kérés valódiságát, ahelyett, hogy csupán felismerné a benne található hibát?
Ha a válasz egy százalékos arány, kérje el a konkrét szimulációs sablonokat is. Így kiderülhet, hogy valóban azt mérik-e, amit a szám sugall.
Ha egyik szimuláció sem teszteli a kérés külön csatornán történő ellenőrzését, akkor ez önmagában fontos megállapítás.
Ezután válassza ki azt a két folyamatot, amelyek a legnagyobb jelentőséggel bírnak az Ön szervezetében. A beszállítói bankszámlaadatok módosítása és a bérszámfejtési adatok változtatása tipikusan ilyen terület.
Mindkettőhöz határozza meg azt a második ellenőrzési csatornát, amely alapján a munkatársak viselkedése mérhető és számonkérhető.
Lehet ez egy ismert telefonszámra indított telefonhívás, egy külön jóváhagyási lépés a pénzügyi rendszerben vagy akár a kérés küldőjének személyes megerősítése.
Az eredeti e-mailre adott válasz azonban nem számít külön ellenőrzési csatornának.
Az infrastruktúra leállítását várhatóan újabb hatósági intézkedések és hírek követik, majd a figyelem továbbáll. Ami azonban megmarad, az a támadások gazdaságosságának megváltozása: a valóban fontos, meggyőzőnek tűnő kérések előállítása egyre olcsóbb, miközben pusztán ránézésre egyre nehezebb megkülönböztetni őket a valódiaktól.
Azok a biztonságtudatossági programok, amelyek kizárólag a felismerést tesztelik, továbbra is jó eredményeket mutathatnak – miközben a valódi, költséges hiba egy olyan csatornán keresztül jut el a szervezetbe, amelynek ellenőrzésére senki sem tanította meg a munkatársakat.
- cyber awareness
- phishing simulation
- ai cybercrime
- business email compromise
- security training