A mesterségesen előállított vezérigazgatói hívás már most a legolcsóbb módja a jóváhagyások megkerülésének
Megjelent 2026. szeptember 24.·4 perc olvasás
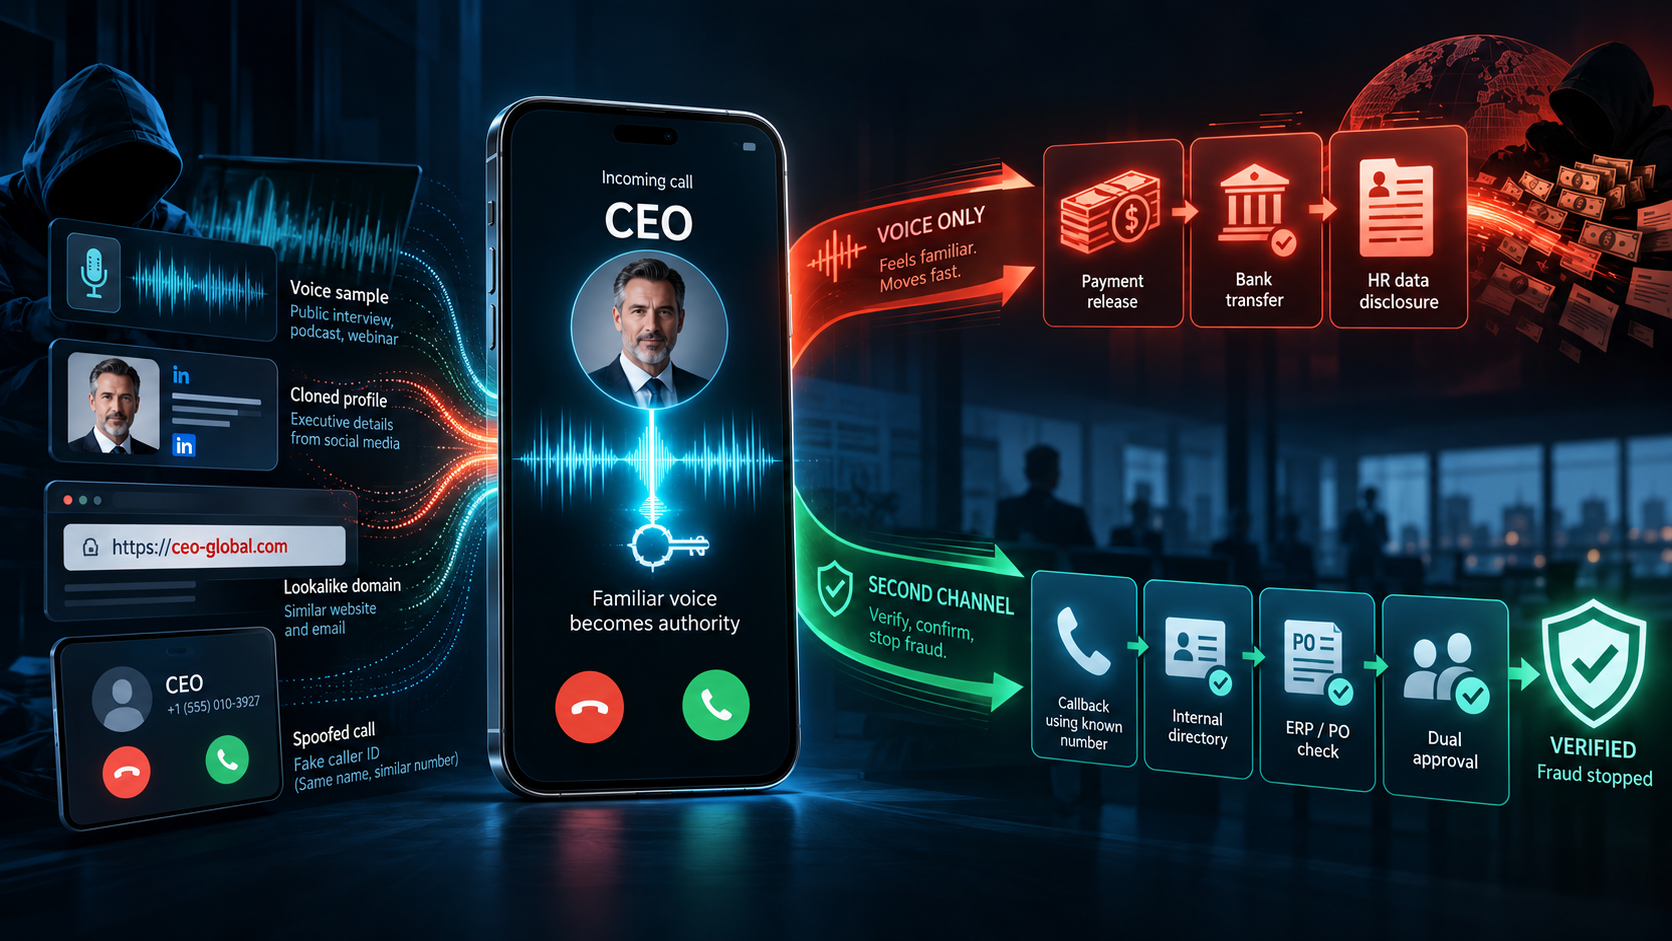
Gondoljon arra a hívásra, amely egy csütörtök délután érkezik be a pénzügyi igazgatóhoz. A hívóazonosító a vezérigazgatót jelzi; a hang az övére hasonlít; az utasítás hihető: rendezze a kintlévő számlát, mielőtt az auditorok megérkeznek, és ne hagyja, hogy a beszerzés lelassítsa az ügyet. A hívást felvevő munkatárs korábban már hagyott jóvá hasonló kifizetéseket. A hívás négy perc alatt véget ér.
Help Net Security szeptember 22-én arról számolt be, hogy a támadók már most MI-vel készítenek digitális másolatokat különböző szellemi tulajdont képező elemekről – a logóktól az „emberek hangjáig” –, és hogy az ügyfelek „vezetők megszemélyesítéséről a LinkedInen” számolnak be. Az alapjául szolgáló jelentés, a CSC State of Online IP Risk 2026, 300 szellemi tulajdonjogra szakosodott felső vezetőt kérdezett meg. A fenyegetést jogsértési problémaként keretezi: hamisított termékek, domain-visszaélések, hamis piacterek. Egy biztonsági vagy IT-vezető számára azonban a hasznosabb olvasat szűkebb, és közvetlenebbül érinti a saját szervezetet.
A lemásolt hang elsősorban nem szellemi tulajdonjogi vita. Sokkal inkább egy jóváhagyást igazoló elem, amely már jóval azelőtt bekerül a vállalathoz, hogy bárki eltávolítási kérelmet nyújtana be. Egy 500 fős cégnél a kifizetést elindító személy általában ugyanaz, aki a hívást fogadja. Ha a hang ismerős, és a szám helyesnek tűnik, a kifizetés megtörténik. Ez a folyamat sérülékenysége, és kihasználható anélkül, hogy a támadónak egyetlen belső rendszerhez is hozzá kellene nyúlnia.
Amikor a hang tekintéllyé válik
A legtöbb munkatárs a vezérigazgatótól érkező hívást az utasítás bizonyítékának tekinti. Egy középvállalatnál ezt a feltételezést nem kérdőjelezik meg, mert többnyire be is válik. Egyetlen pénzügyi ügyintéző megváltoztathatja egy szállító bankszámlaszámát, mert a vonal túloldalán megszólaló hang erre kérte. Egyetlen HR-ügyintéző elküldheti a bérjegyzékeket vagy szerződéseket egy új címre egy hihető hívás után. A kérés és a művelet között nincs biztonsági ellenőrzés. Az az ismerősség, amely a vállalat működését gördülékennyé teszi, éppen az, amelyet a megszemélyesítő másodpercek alatt lemásol.
A CSC jelentése megjegyzi, hogy a támadók MI-vel másolják le emberek hangját, és hogy hamis vezérigazgatók szakmai hálózatokon keresztül lépnek kapcsolatba emberekkel, hogy személyes adatokat gyűjtsenek. Ha ezt a két tényt összeillesztjük, a támadási út magától kirajzolódik. Egy rövid konferenciafelvétel vagy podcastrészlet adja a hangot. Egy hamis LinkedIn-beszélgetés adja a neveket, a szerepköröket és a személyes kontextust. A kárt pedig az a fizetési utasítás okozza, amelyet elküldenek annak az egyetlen személynek, aki jóváhagyhatja. A felmérés válaszadói közül tízből kilencen mondták, hogy az MI-alapú rendszerek növelik e fenyegetések gyakoriságát. Ugyanaz a generatív eszközkészlet, amely a hamis terméklistákat tömegessé teszi, az ismerős hívást is tömegessé teszi.
Ami a vállalati környezeten kívül esik
Amikor a hívás eléri a pénzügyet, a végponti észlelés számára már túl késő. A hívóazonosító hamisított; valószínűleg nincs kártevő, nincs rendellenes bejelentkezés, nincs hálózati kapcsolatfelvétel. A támadás ott zajlik, ahol a szervezet nem figyel: klónozott közösségi profil, megtévesztően hasonló domain, egy vezető konferencia-előadásáról készült felvétel. A digitális kockázatok kezelése az a réteg, amely felkutatja ezeket a szervezeten kívüli elemeket, és eltávolíttatja a megszemélyesítéseket, mielőtt a munkatársakat próbára tennék velük. A cél az, hogy eltűnjön az a nyersanyag, amelyre a hívás épül. A regisztrátorokkal kialakított partnerségek révén egy felfedezett, megtévesztően hasonló domain gyakran egy-két nap alatt eltávolítható, még mielőtt hívássá válna.
A felmérésből nem derül ki azonban, hogy ezek közül a hívások közül hány vezetett már tényleges kifizetés jóváhagyásához vagy személyes adatok kiadásához. Erről egyelőre kevés a beszámoló, de az összes feltétel adott.
A kifizetést megállító ellenőrzés
A szintetikus beszédhang észlelésére várni túl lassú. Magának a folyamatnak kell az ellenőrzéssé válnia. Egy néhány fős pénzügyi vagy HR-csapat számára a működő szabály egyszerű: semmilyen olyan utasítás, amely kizárólag hanghíváson vagy közösségi üzenetben érkezik, nem indíthat pénzmozgást vagy személyes adatok kiadását, amíg egy olyan második csatornán meg nem erősítik, amelyet a hívó nem tud befolyásolni. Ez lehet visszahívás a belső címtárban már tárolt számra, egy olyan beszerzési rendelés az ERP-ben, amelyet a hívó nem szerkeszthet, vagy egy második jóváhagyó, akit a hívásban nem neveztek meg. A lényeg az, hogy a megerősítő csatornát a fogadó fél választja, nem a hívó ajánlja fel.
Ez a súrlódás a lényeg. Negyedévente egy jogos, sürgős kifizetést fog lelassítani. Ez elenyésző költség ahhoz képest, ami az alternatíva: a cég legmegbízhatóbb hangjában rejlő egyetlen sebezhető pont. A pénzügyi igazgató ne bírálhassa felül a második csatornát csak azért, mert a hívó zaklatottnak hangzott.
Ellenőrzések, amelyek megváltoztatják a támadást
Három dolgot érdemes elvégezni a következő két hétben:
- Kérdezze meg a pénzügyet, minden iránymutatás nélkül, mit tennének, ha a vezérigazgató ismeretlen mobilszámról hívná őket azzal, hogy változtassák meg egy szállító bankszámlaszámát. Jegyezze fel a választ.
- Kérdezze meg a HR-t, melyik személyesadat-kérést teljesítenék kizárólag egy telefonhívás alapján, és írja fel az elsőt, amelyet említenek.
- Válasszon ki egy olyan vezetőt, akinek a hangja könnyen beszerezhető az internetről, és keressen a nevében klónozott közösségi profilokat és megtévesztően hasonló domaineket. Ha talál egyet, az már egy olyan bemutató, amelyet a vezetőség elé lehet tárni.
A támadási kampány addig működik, amíg a hívás első perce könnyű marad. A legtöbb szervezetnél az első perc azért könnyű, mert a hang ismerős, és a folyamat bízik benne. Ha ezt a bizalmat megszüntetik, a támadónak más bejutási utat kell keresnie.
- synthetic voice fraud
- executive impersonation
- digital risk protection
- payment fraud
- social engineering
- ai voice cloning