A beszállítói kérdőív azt nem látja, ami igazán veszélyes: ki fér hozzá a rendszereihez
Megjelent 2026. október 6.·4 perc olvasás
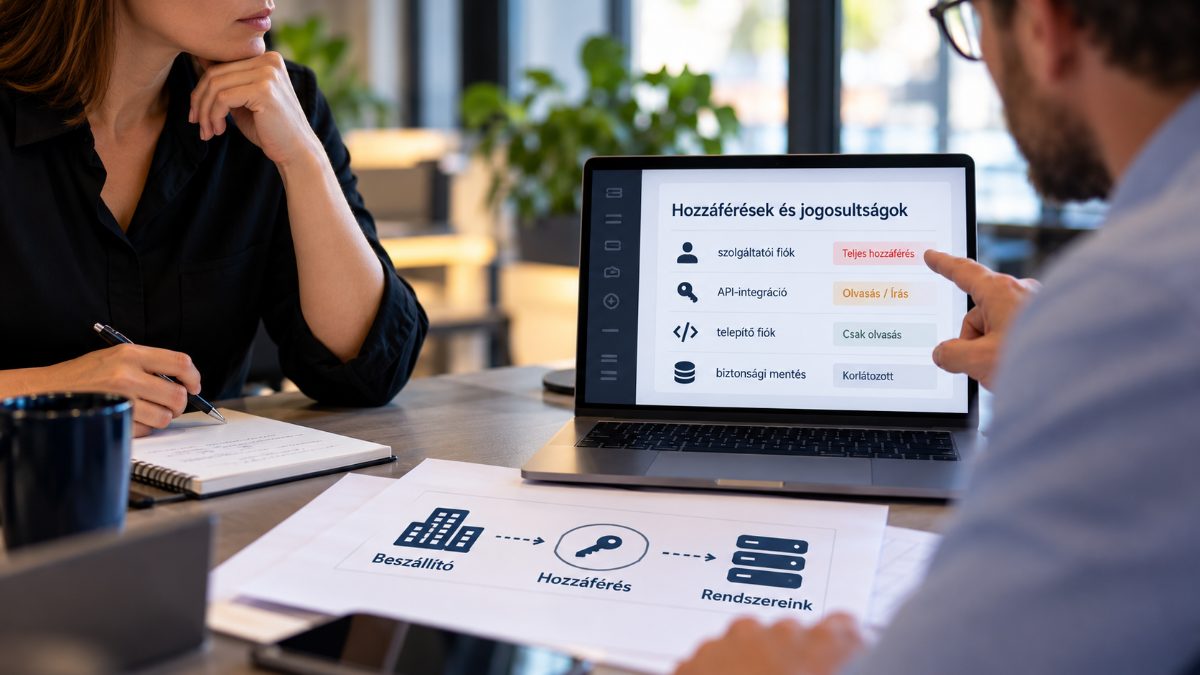
Kérdezze meg egy beszállítójától, hogyan érvényesíti a többtényezős hitelesítést, és valószínűleg egy szabályzatot fog kapni válaszul. Kérdezze meg viszont azt, hogy az a szolgáltatásfiók, amely a rendszerét az Ön rendszeréhez kapcsolja, mit törölhet éles környezetben, és a beszélgetés hirtelen lelassul. Pedig ma már a második kérdés az, ami igazán számít.
A Global Sources szeptember 30-án közzétett jelentése szerint a közelmúlt ellátási láncot érintő incidenseinek közös eleme egy érvényes bejelentkezési adat volt, amelyet a támadók olyan eszközök ellen használtak, amelyekben a célpont már eleve megbízott. A jelentés többek között a széles körben használt Axios JavaScript-csomagot, a Trivy sebezhetőségvizsgáló eszköz kompromittált kiadását, valamint egy logisztikai vállalat esetét vizsgálja, amelynek feltörése több ügyfelet is érintett. A módszer ismerős: valaki talált egy működő belépőkártyát, majd annak segítségével végigjutott az összekapcsolt területeken.
Egy olyan szervezet számára, amely több száz vagy akár több ezer beszállítóval dolgozik, könnyű félreértelmezni a jelentés tanulságait. Kézenfekvőnek tűnhet, hogy elsősorban a saját hozzáféréseiket vizsgálják felül. A hasznosabb megközelítés azonban kifelé tekint. A beszállítói hozzáférési adatokkal rendelkeznek az Ön rendszereihez, és ezek a hitelesítő adatok jelentik az új belépési útvonalat.
Nem az a kérdés, mi van telepítve, hanem hogy ki fér hozzá
A Global Sources különbséget tesz a nyilvántartott eszközök és a hozzáférések között. A szoftveranyagjegyzék (SBOM) megmutatja, hogy mely komponensek vannak telepítve, azt azonban nem, hogy ki módosíthatja vagy teheti közzé ezeket. A beszállítói biztonsági átvilágításnak hasonló vakfoltja van. Egy kérdőív megkérdezi, hogy a beszállító rendelkezik-e hozzáférés-szabályozási szabályzattal. Ritkán kérdez rá azonban arra, hogy pontosan mely fiókok írhatnak az ügyfél tenantjába, ezek a fiókok ténylegesen a kapcsolódási útvonal minden pontján megkövetelik-e az MFA-t, illetve ki vonja vissza a jogosultságaikat, amikor egy külsős munkatárs távozik.
A szabályzatok túl lassúak ehhez a problémához. Egyszer megírják, évente felülvizsgálják, és elsősorban a szándékot írják le. Egy ellopott hitelesítő adat viszont percek alatt működésbe léphet. Ha az egyetlen bizonyíték, amely az Ön rendelkezésére áll, egy aláírt nyilatkozat arról, hogy a beszállító kikényszeríti az MFA használatát, akkor a hiányosságra egy incidens során fog fény derülni, nem pedig egy ellenőrzés alkalmával. A jelentés konkrétan megnevezi azokat a megoldásokat, amelyek működnek: lejáró kulcsok, korlátozott jogosultságok, biztonságos tárolás és rendszeres rotáció. A legtöbb külső szolgáltató csapatától azonban még soha nem kértek ilyen bizonyítékot azokra a fiókokra vonatkozóan, amelyek hozzáférnek az Ön adataihoz.
A kérdések, amelyek valóban megmutatják a valóságot
A gyakorlati határvonalat azoknál a beszállítóknál érdemes meghúzni, amelyek tartós hozzáféréssel rendelkeznek az Ön informatikai környezetéhez. Ez gyakran egy viszonylag kis csoport: a menedzselt IT-szolgáltató, a logisztikai platform, a számlázási szolgáltató vagy az az integrációs partner, amely API-kulccsal kapcsolódik az ERP-rendszeréhez. Ezt a csoportot érdemes elkülöníteni azoktól a vállalatoktól, amelyek egyszerűen csak egy terméket szállítanak. Az első csoporttól bizonyítékokra van szükség; a második esetében elegendő lehet a szabályzat és a megfelelőségi nyilatkozat. A két csoportnak ritkán kellene ugyanazon értékelési folyamaton átmennie.
A tartós hozzáféréssel rendelkező beszállítók esetében négy kérdés a legfontosabb:
- Mely fiókok férhetnek hozzá az Ön környezetéhez, és mindegyik esetében kötelező-e az MFA minden hozzáférési útvonalon, beleértve a szolgáltatásfiókokat és az API-hívásokat is?
- Mit tehetnek az egyes hitelesítő adatokkal? Előfordulhat például, hogy a kódot telepítő fiók egyben éles adatokat is törölhet?
- Mikor történt az egyes hozzáférési kulcsok legutóbbi cseréje, és milyen gyakran kell ezeket cserélni?
- Ki távolítja el a fiókot, amikor a szerződés vagy az adott külsős munkatárs jogviszonya megszűnik?
A válaszok jellemzően az identitáskezelő adminisztrációs felületén találhatók meg, nem pedig a biztonsági szabályzatban. Egy beszállító, amely gyorsan és konkrétan tud válaszolni ezekre a kérdésekre, valószínűleg már korábban is áttekintette a saját hozzáféréseit. Egy olyan beszállító viszont, amely nem tud válaszolni, vagy tolakodónak tartja a kérdést, valójában elárul valamit arról, hogyan fog viselkedni később.
A szerződés megújítása a megfelelő pillanat a kérdezésre
A szerződés megújításakor a legnagyobb az érdekérvényesítő képesség. Ahelyett, hogy ugyanazt a kérdőívet küldené ki újra, kérje be a fióknyilvántartást és a rotációs nyilvántartást minden olyan kapcsolathoz, amely hozzáfér az Ön rendszereihez. Nevezzen meg egy konkrét személyt a beszállítónál, aki az offboardingért felelős, és határozza meg azt is, hogy hány napon belül kell ezt végrehajtania. Ha egy vállalat nem tudja bemutatni ezeket a nyilvántartásokat, az ésszerű reakció az, hogy a kapcsolatot addig korlátozza, amíg ezt nem tudja pótolni.
Pontosan ilyen ellenőrzések ismételt elvégzésére szolgál egy menedzselt beszállítói kockázatkezelési program: annak ellenőrzésére, hogy a beszállítók hozzáférésekről tett állításai összhangban vannak-e az élesben működő kontrollokkal, a megállapítások validálására még azelőtt, hogy azok elérnék az Ön szervezetét, valamint a szükséges intézkedések közvetlen egyeztetésére a külső partnerrel. Ennek nagy részét nem szükséges manuálisan elvégezni.
Ahol a NIS2 alkalmazandó, ott a NIS2 ellátási láncra vonatkozó kötelezettségei ugyanezt az irányt mutatják, bár az, hogy ezek a követelmények milyen mértékben terjednek ki az egyes beszállítói hitelesítő adatokra, az adott ágazattól és az egyes tagállamok nemzeti implementációjától függ. Ez még inkább indokolja, hogy saját szerződéses követelményeit egyértelműen rögzítse, ahelyett hogy megvárná, amíg kialakul egy egységes szabvány.
Ha ma nem tudja pontosan, hogy hány beszállító rendelkezik tartós hozzáférést biztosító hitelesítő adatokkal az Ön rendszereihez, kezdje a díjmentes, pontozott önértékeléssel. Ez önmagában nem fogja megoldani a problémát, de megmutatja, hogy a jelenlegi megközelítés nagyobb kitettséget jelent-e annál, mint amit a kockázatvállalási hajlandósága alapján elfogadhatónak tart.
Egy beszállítót, amely már a szerződés aláírása előtt vonakodik vagy halogatja a szükséges információk átadását, egy incidens után még nehezebb lesz felelősségre vonni.
- third-party risk
- supply chain security
- credential management
- vendor due diligence
- mfa
- offboarding